SPF, DKIM और DMARC क्या हैं? फेक ईमेल आईडी से बचाव की आसान गाइड
इस पेज पर
- ईमेल प्रमाणीकरण के बिना फेक ईमेल स्पूफिंग क्यों होती है?
- SPF (Sender Policy Framework): अधिकृत कूरियर की सूची
- DKIM (DomainKeys Identified Mail): डिजिटल सील या मोम की मुहर
- DMARC क्या है? वह नियम पुस्तिका जो सबको जोड़ती है
- SPF vs. DKIM vs. DMARC: त्वरित तुलना
- जब कोई ईमेल आता है तो स्टेप-बाय-स्टेप क्या होता है?
- अपने इनबॉक्स में इसे कैसे जांचें? (ईमेल हेडर देखना)
- क्या ऑथेंटिकेशन पास होने का मतलब ईमेल 100% सुरक्षित है?
- निष्कर्ष: सुरक्षित रहने के लिए आपको क्या करना चाहिए?
SPF, DKIM और DMARC ईमेल प्रमाणीकरण (Email Authentication) के तीन मुख्य सुरक्षा मानक हैं, जो मिलकर यह साबित करते हैं कि कोई संदेश वास्तव में उसी व्यक्ति या संस्था से आया है जिसका वह दावा करता है। ये तकनीकें इंटरनेट पर फेक ईमेल आईडी और स्पूफिंग (धोखाधड़ी) को रोकने के लिए एक मजबूत डिजिटल सुरक्षा घेरा बनाती हैं। जब आप कोई संदिग्ध संदेश देखते हैं या किसी Temp Mail सेवा का उपयोग करके टेस्ट इनबॉक्स बनाते हैं, तो बैकएंड में यही तीन मानक तय करते हैं कि मेल इनबॉक्स में जाएगा या स्पैम में।
ईमेल प्रमाणीकरण के बिना फेक ईमेल स्पूफिंग क्यों होती है?
इंटरनेट का मूल ईमेल सिस्टम, जिसे हम Simple Mail Transfer Protocol (SMTP) कहते हैं, 1980 के दशक में डिजाइन किया गया था। उस दौर में इंटरनेट केवल वैज्ञानिकों और विश्वविद्यालयों के एक छोटे समूह तक सीमित था, जहां हर कोई एक-दूसरे पर भरोसा करता था। इसलिए SMTP में यह जांचने की कोई आंतरिक व्यवस्था नहीं थी कि ईमेल भेजने वाले का नाम या पता असली है या नकली। यदि आप गहराई से समझना चाहते हैं कि ईमेल सर्वर आपस में कैसे बात करते हैं, तो हमारा लेख ईमेल कैसे काम करता है: SMTP, MX रिकॉर्ड्स और इनबॉक्स पढ़ सकते हैं।
बिना प्रमाणीकरण के कोई भी व्यक्ति किसी भी ईमेल पते (जैसे 'support@yourbank.com') का उपयोग करके संदेश भेज सकता था। इसे 'ईमेल स्पूफिंग' (Email Spoofing) कहा जाता है। यह ठीक वैसा ही है जैसे कोई साधारण डाक लिफाफे के पीछे प्रेषक (Sender) के रूप में देश के प्रधानमंत्री या बैंक मैनेजर का नाम और पता लिख दे—डाकघर लिफाफे के अंदर की सामग्री या पीछे लिखे नाम की जांच किए बिना उसे पते पर पहुंचा देता था। इस गंभीर खामी को दूर करने के लिए डेवलपर्स ने तीन अलग-अलग लेकिन एक-दूसरे से जुड़ी तकनीकें तैयार कीं: SPF, DKIM और DMARC।
SPF (Sender Policy Framework): अधिकृत कूरियर की सूची
SPF को आप एक 'अधिकृत कूरियर सूची' (Approved Courier List) की तरह समझ सकते हैं। जब कोई कंपनी या डोमेन मालिक SPF सेट करता है, तो वह अपने डोमेन के DNS (Domain Name System) रिकॉर्ड में एक विशेष टेक्स्ट लिस्ट जोड़ता है। इस लिस्ट में उन सभी सर्वरों के IP पते दर्ज होते हैं जिन्हें उस डोमेन की ओर से ईमेल भेजने की अनुमति दी गई है।
यह कैसे काम करता है?
- कंपनी (उदा.
example.com) अपने DNS रिकॉर्ड में एक TXT एंट्री डालती है, जिसमें लिखा होता है: "केवल IP 192.0.2.1 और IP 192.0.2.2 ही हमारी तरफ से ईमेल भेज सकते हैं।" - जब कोई मेल सर्वर
example.comकी ओर से कोई ईमेल प्राप्त करता है, तो वह प्रेषक सर्वर का IP पता नोट करता है। - प्राप्तकर्ता सर्वर तुरंत
example.comके DNS रिकॉर्ड की जांच करता है। यदि भेजने वाला IP उस सूची में है, तो SPF पास (Pass) हो जाता है। यदि नहीं है, तो वह फेल (Fail) हो जाता है।
SPF की सीमाएं: SPF बहुत उपयोगी है, लेकिन इसकी एक बड़ी कमजोरी है। जब कोई ईमेल किसी अन्य सेवा द्वारा ऑटो-फॉरवर्ड किया जाता है, तो प्रेषक का IP बदल जाता है। ऐसे में फॉरवर्ड किया गया वैध ईमेल भी SPF जांच में फेल हो सकता है। इसके अलावा, SPF ईमेल के अंदर की सामग्री (Content) को नहीं जांचता, यानी रास्ते में ईमेल बदले जाने का खतरा बना रहता है।
DKIM (DomainKeys Identified Mail): डिजिटल सील या मोम की मुहर
पुराने समय में राजा-महाराजा अपने गुप्त पत्रों पर मोम की एक खास मुहर (Wax Seal) लगाते थे, जिससे यह साबित होता था कि पत्र राजा ने ही भेजा है और रास्ते में लिफाफा खोला या बदला नहीं गया है। DKIM ईमेल की दुनिया में ठीक यही काम करता है—यह एक क्रिप्टोग्राफिक डिजिटल हस्ताक्षर (Digital Signature) है।
यह कैसे काम करता है?
DKIM में दो कुंजियों (Keys) का उपयोग होता है: एक प्राइवेट की (Private Key) और एक पब्लिक की (Public Key)।
- प्राइवेट की: भेजने वाले मेल सर्वर के पास सुरक्षित रहती है। जब कोई ईमेल भेजा जाता है, तो सर्वर ईमेल के मुख्य हिस्सों (हेडर और बॉडी) का एक गुप्त गणितीय कोड बनाता है और उस पर अपनी प्राइवेट की से डिजिटल हस्ताक्षर लगा देता है। यह हस्ताक्षर ईमेल के हेडर में
DKIM-Signatureके रूप में जुड़ जाता है। - पब्लिक की: डोमेन मालिक इसे अपने सार्वजनिक DNS रिकॉर्ड में प्रकाशित करता है, जिसे दुनिया का कोई भी सर्वर देख सकता है।
- जांच: जब ईमेल प्राप्तकर्ता के सर्वर पर पहुंचता है, तो वह डोमेन के DNS से पब्लिक की लेता है और हस्ताक्षर को डीकोड करके जांचता है। यदि हस्ताक्षर सही निकलता है, तो दो बातें पक्की हो जाती हैं: पहला, यह ईमेल वास्तव में उसी डोमेन से चला था; दूसरा, रास्ते में किसी ने ईमेल के टेक्स्ट या अटैचमेंट में कोई बदलाव नहीं किया है।
चूंकि DKIM सीधे संदेश की सामग्री से जुड़ा होता है, इसलिए ईमेल फॉरवर्ड होने पर भी यह हस्ताक्षर बरकरार रहता है और फेल नहीं होता।
DMARC क्या है? वह नियम पुस्तिका जो सबको जोड़ती है
SPF और DKIM के होने के बावजूद एक समस्या बची रह गई थी: यदि कोई ईमेल SPF या DKIM में फेल हो जाए, तो प्राप्तकर्ता सर्वर को क्या करना चाहिए? क्या उसे तुरंत डिलीट कर दें, स्पैम में डाल दें, या फिर भी इनबॉक्स में आने दें? इसके अलावा, ईमेल के दो अलग-अलग पते होते हैं—एक तकनीकी 'Return-Path' पता और दूसरा वह पता जो यूजर को 'From:' लाइन में दिखता है। जालसाज अक्सर तकनीकी पते पर अपना डोमेन लगाकर SPF पास कर लेते थे, जबकि यूजर को दिखने वाले पते पर बैंक का नाम दिखा देते थे।
इसी कमी को दूर करने के लिए DMARC (Domain-based Message Authentication, Reporting, and Conformance) बनाया गया। DMARC मूलतः एक नियम पुस्तिका (Policy) है जो डोमेन मालिक दुनिया के मेल सर्वरों को देता है। आधिकारिक तकनीकी मानकों के अनुसार, DMARC को IETF RFC 7489 द्वारा परिभाषित किया गया है।
DMARC के दो मुख्य कार्य हैं:
- अलाइनमेंट (Alignment) की जांच: DMARC यह सुनिश्चित करता है कि जो डोमेन SPF या DKIM द्वारा सत्यापित हुआ है, वही डोमेन यूजर को दिखने वाली
From:लाइन में भी हो। यदि दोनों मेल नहीं खाते, तो प्रमाणीकरण अधूरा माना जाता है। - स्पष्ट निर्देश (Policy) देना: यदि कोई ईमेल अलाइनमेंट में फेल हो जाता है, तो डोमेन मालिक प्राप्तकर्ता सर्वर को तीन में से एक कार्रवाई करने का आदेश दे सकता है:
p=none(केवल मॉनिटर करें): ईमेल को आने दें, लेकिन फेल होने पर डोमेन मालिक को रिपोर्ट भेजें। यह नीति टेस्टिंग के लिए इस्तेमाल होती है।p=quarantine(क्वारंटाइन करें): संदिग्ध ईमेल को इनबॉक्स के बजाय सीधे यूजर के 'Spam' या 'Junk' फ़ोल्डर में डाल दें।p=reject(खारिज करें): ईमेल को पूरी तरह ब्लॉक कर दें। ईमेल प्राप्तकर्ता तक कभी पहुंचेगा ही नहीं।
संक्षेप में: SPF बताता है कि कौन भेज सकता है, DKIM साबित करता है कि संदेश बदला नहीं गया है, और DMARC तय करता है कि इन दोनों के फेल होने पर क्या कार्रवाई करनी है।
SPF vs. DKIM vs. DMARC: त्वरित तुलना
इन तीनों तकनीकों के अंतर और उनकी भूमिकाओं को आसानी से समझने के लिए नीचे दी गई तालिका देखें:
| विशेषता | SPF (Sender Policy Framework) | DKIM (DomainKeys Identified Mail) | DMARC (Reporting & Conformance) |
|---|---|---|---|
| मुख्य उद्देश्य | प्रेषक सर्वर के IP पते की पुष्टि करना | संदेश की अखंडता और प्रेषक डोमेन का सत्यापन | SPF और DKIM को जोड़ना और नीति तय करना |
| यह कहां सेट होता है? | डोमेन का DNS (TXT रिकॉर्ड) | डोमेन का DNS (पब्लिक की) और मेल सर्वर | डोमेन का DNS (TXT रिकॉर्ड) |
| सुरक्षा तकनीक | अधिकृत IP पतों की सूची | क्रिप्टोग्राफिक पब्लिक/प्राइवेट की सिग्नेचर | डोमेन अलाइनमेंट और पॉलिसी रूल्स |
| मुख्य कमजोरी | ईमेल फॉरवर्ड होने पर अक्सर फेल हो जाता है | यदि हेडर में मामूली फेरबदल हो तो फेल हो सकता है | यह तभी काम करता है जब SPF और DKIM पहले से लागू हों |
| यूजर सुरक्षा स्तर | बुनियादी स्तर की जांच | मध्यम स्तर (कंटेंट सुरक्षा) | सर्वोच्च स्तर (डोमेन स्पूफिंग से मजबूत सुरक्षा) |
जब कोई ईमेल आता है तो स्टेप-बाय-स्टेप क्या होता है?
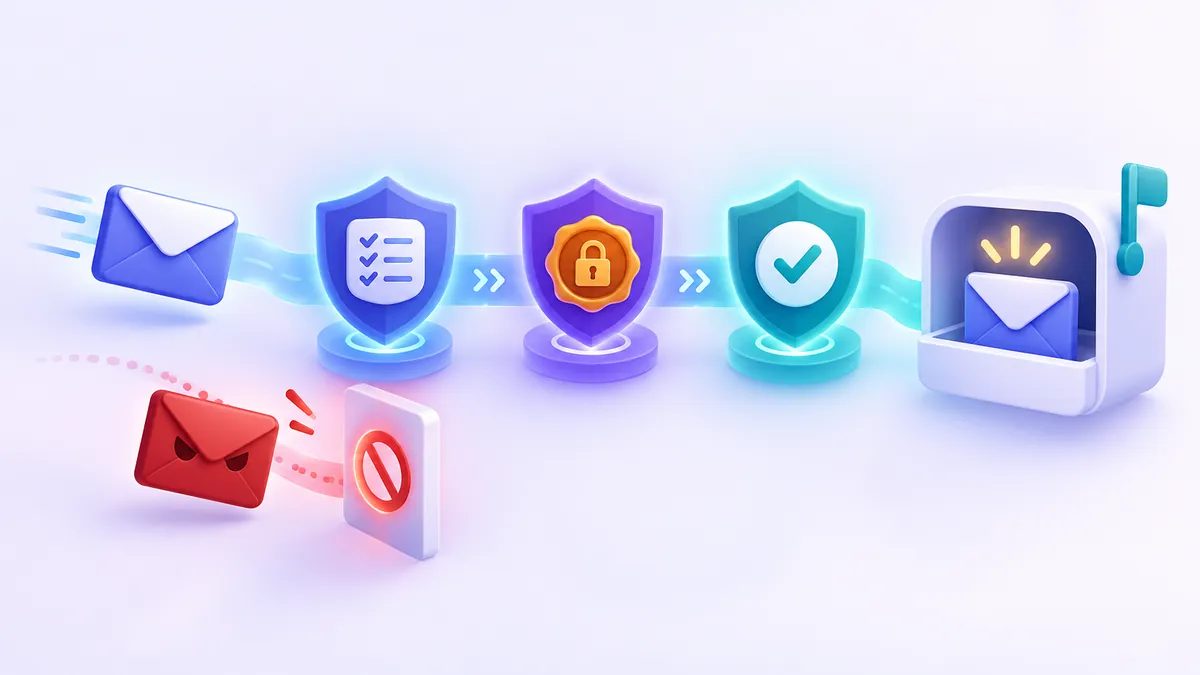
जब भी कोई ईमेल आपके जीमेल, आउटलुक या किसी अस्थायी इनबॉक्स पर पहुंचता है, तो प्राप्तकर्ता मेल सर्वर मिलीसेकंड के भीतर यह जटिल प्रक्रिया पूरी करता है:
- कनेक्शन और IP जांच (SPF): मेल सर्वर संदेश भेजने वाले कंप्यूटर का IP पता देखता है। वह प्रेषक डोमेन के DNS में जाकर SPF रिकॉर्ड पढ़ता है। यदि IP अधिकृत है, तो SPF मार्क 'PASS' हो जाता है।
- क्रिप्टोग्राफिक जांच (DKIM): सर्वर ईमेल हेडर में मौजूद डिजिटल हस्ताक्षर को देखता है। वह डोमेन के DNS से पब्लिक की लेकर उस हस्ताक्षर की प्रामाणिकता और संदेश की शुद्धता जांचता है। यदि संदेश में छेड़छाड़ नहीं हुई है, तो DKIM मार्क 'PASS' हो जाता है।
- अलाइनमेंट और पॉलिसी मूल्यांकन (DMARC): सर्वर अब DMARC नीति की जांच करता है। वह देखता है कि क्या
From:हेडर वाला डोमेन SPF और DKIM से मेल खाता है (Alignment)। यदि दोनों या कोई एक पास है और अलाइनमेंट सही है, तो DMARC पास हो जाता है। - अंतिम निर्णय: यदि DMARC फेल हो जाता है, तो सर्वर डोमेन की पॉलिसी (none, quarantine, reject) के आधार पर फैसला करता है। यदि सब कुछ सही है, तो ईमेल आपके इनबॉक्स में सुरक्षित रूप से डिलीवर कर दिया जाता है।
उदाहरण के लिए, जब आप FakeEmail.net जैसी मुफ्त डिस्पोजेबल ईमेल सेवा पर कोई वेरिफिकेशन कोड मंगाते हैं, तो हमारा सिस्टम आने वाले मेल को तुरंत प्रोसेस करता है ताकि आप बिना किसी रुकावट के वास्तविक समय में अपना इनबॉक्स देख सकें। चूंकि FakeEmail.net केवल ईमेल प्राप्त करने (Receive-only) की सुविधा देता है और बाहर ईमेल नहीं भेजता, इसलिए इसके डोमेन से स्पैम भेजे जाने का कोई जोखिम नहीं रहता।
अपने इनबॉक्स में इसे कैसे जांचें? (ईमेल हेडर देखना)
आप खुद अपने पर्सनल इनबॉक्स में देख सकते हैं कि आपके पास आए ईमेल ने ये सुरक्षा टेस्ट पास किए हैं या नहीं। इसे जांचने का सबसे आसान तरीका 'Email Headers' देखना है। यदि आप इसे चरणबद्ध तरीके से सीखना चाहते हैं, तो हमारी विस्तृत गाइड ईमेल हेडर कैसे पढ़ें और स्रोत कैसे जांचें देखें।
जीमेल (Gmail) में तुरंत जांचने का तरीका:
- संदेश खोलें और ऊपरी दाएं कोने में दिए गए तीन डॉट्स (More Options) पर क्लिक करें।
- 'Show original' (मूल दिखाएं) विकल्प चुनें।
- एक नया पेज खुलेगा। सबसे ऊपर आपको एक स्पष्ट टेबल दिखाई देगी जहां लिखा होगा:
- SPF: PASS with IP...
- DKIM: 'PASS' with domain...
- DMARC: 'PASS'
यदि इन तीनों के आगे हरा चेकमार्क या 'PASS' लिखा है, तो इसका अर्थ है कि वह ईमेल तकनीकी रूप से उसी डोमेन से आया है जिसका वह दावा कर रहा है।
क्या ऑथेंटिकेशन पास होने का मतलब ईमेल 100% सुरक्षित है?
यह एक अत्यंत महत्वपूर्ण बिंदु है: प्रमाणीकरण (Authentication) और प्रतिष्ठा (Reputation) दो अलग-अलग चीजें हैं।
SPF, DKIM और DMARC केवल यह साबित करते हैं कि ईमेल भेजने वाला उस डोमेन का वास्तविक मालिक है। लेकिन अगर किसी धोखेबाज ने खुद अपना नया डोमेन खरीदा हो (जैसे bank-security-update24.com) और उस पर पूरी तरह से SPF, DKIM और DMARC सेट कर दिया हो, तो क्या होगा? उसके द्वारा भेजा गया फ़िशिंग ईमेल इन तीनों तकनीकी टेस्ट को 100% पास कर लेगा!
इसके अलावा, यदि किसी कंपनी का असली ईमेल अकाउंट किसी हैकर द्वारा चुरा लिया जाता है (Account Takeover), तो उस अकाउंट से भेजे गए खतरनाक मालवेयर वाले ईमेल भी इन सभी सुरक्षा जांचों को पास कर लेंगे क्योंकि वे कंपनी के अधिकृत सर्वर से ही भेजे जा रहे हैं। इसलिए, तकनीकी जांच पास होने के बावजूद आपको हमेशा सतर्क रहना चाहिए। किसी भी ईमेल में तात्कालिकता (urgency), पैसों की मांग या संदिग्ध लिंक देखने पर सावधान रहें। फ़िशिंग के अन्य संकेतों को समझने के लिए पढ़ें फेक ईमेल पहचानने के 12 मुख्य संकेत।
याद रखें: प्रमाणीकरण केवल डोमेन के स्वामित्व की पुष्टि करता है, भेजने वाले के इरादे की नहीं। तकनीकी रूप से सही दिखने वाले ईमेल के झांसे में आकर कभी भी अपनी संवेदनशील व्यक्तिगत जानकारी, ओटीपी या बैंक पासवर्ड साझा न करें।
निष्कर्ष: सुरक्षित रहने के लिए आपको क्या करना चाहिए?
ईमेल सुरक्षा केवल सर्वर इंजीनियरों या कंपनियों के लिए नहीं है; यह हर उस व्यक्ति के लिए जरूरी है जो इंटरनेट का उपयोग करता है। SPF, DKIM और DMARC ने मिलकर आधुनिक वेब पर आने वाले खरबों फर्जी और स्पूफ किए गए ईमेल को रोककर हमारे इनबॉक्स को काफी हद तक सुरक्षित बनाया है।
आम उपभोक्ता के रूप में आपकी रणनीति दोहरी होनी चाहिए: पहला, अपने महत्वपूर्ण ईमेल में सुरक्षा हेडर और प्रेषक के वास्तविक पते की पहचान करना सीखें; और दूसरा, जहां भी संभव हो, अपने प्राथमिक व्यक्तिगत ईमेल पते को असुरक्षित मंचों, न्यूज़लेटर्स या अनजान वेबसाइटों पर साझा करने से बचें। ऐसे परीक्षणों और अस्थायी जरूरतों के लिए FakeEmail.net जैसी डिस्पोजेबल Temp Mail सेवाओं का उपयोग करना आपके असली इनबॉक्स को स्पैम, डेटा लीक और फ़िशिंग हमलों से दूर रखने का एक व्यावहारिक और स्मार्ट तरीका है।
अक्सर पूछे जाने वाले सवाल
क्या मुझे अपने पर्सनल जीमेल पते के लिए SPF या DKIM सेट करना होगा?
नहीं। यदि आप @gmail.com, @yahoo.com या @outlook.com जैसे सामान्य उपभोक्ता ईमेल का उपयोग करते हैं, तो ये प्रदाता आपके लिए बैकएंड में अपने आप SPF, DKIM और DMARC प्रबंधित करते हैं। यह सेटअप केवल उन लोगों को करना होता है जिनके पास अपना खुद का कस्टम डोमेन (जैसे mycompany.com) है।
यदि किसी ईमेल का SPF फेल हो जाए तो क्या वह सीधे डिलीट हो जाता है?
हमेशा नहीं। यह डोमेन के DMARC नियम और प्राप्तकर्ता मेल सर्वर की आंतरिक सेटिंग्स पर निर्भर करता है। यदि कोई DMARC नीति नहीं है, तो सर्वर उस ईमेल पर स्पैम स्कोर बढ़ा सकता है और उसे जंक फ़ोल्डर में भेज सकता है।
क्या Temp Mail सेवाएं इन प्रमाणीकरण मानकों का समर्थन करती हैं?
हां, अधिकांश आधुनिक अस्थायी ईमेल सेवाएं आने वाले ईमेल पर SPF और DKIM जांच लागू करती हैं ताकि स्पैमर्स उनके सिस्टम का दुरुपयोग न कर सकें। उदाहरण के लिए, FakeEmail.net केवल इनकमिंग ईमेल प्राप्त करता है, जिससे बाहरी स्पैमिंग का जोखिम समाप्त हो जाता है।
DMARC में 'p=reject' का क्या मतलब है?
'p=reject' DMARC की सबसे सख्त नीति है। इसका अर्थ है कि यदि कोई ईमेल SPF और DKIM अलाइनमेंट पास नहीं करता है, तो प्राप्तकर्ता सर्वर को उसे तुरंत अस्वीकार (ब्लॉक) कर देना चाहिए ताकि वह यूजर के इनबॉक्स या स्पैम फ़ोल्डर में कभी न पहुंचे।
क्या SPF रिकॉर्ड ईमेल के अंदर के अटैचमेंट को सुरक्षित करता है?
नहीं, SPF केवल यह जांचता है कि ईमेल भेजने वाले सर्वर का IP पता अधिकृत है या नहीं। यह ईमेल के अंदर के टेक्स्ट, लिंक या अटैचमेंट की सामग्री की बिल्कुल जांच नहीं करता।
तुरंत disposable ईमेल चाहिए? बिना साइन-अप, बस एक क्लिक में मुफ़्त पाएं।
Temp email पाएं