SPF, DKIM ও DMARC কী? ফেক ইমেইল চেনার সহজ গাইড
এই পেজে যা আছে
- ইমেইল অথেনটিকেশন ছাড়া কেন ফেক ইমেইল ও স্পুফিং ঘটে?
- SPF (Sender Policy Framework): অনুমোদিত কুরিয়ার বা প্রেরকের তালিকা
- DKIM (DomainKeys Identified Mail): চিঠির ওপর অবিচ্ছেদ্য ডিজিটাল সিলমোহর
- DMARC কী? যে নিয়মাবলী SPF এবং DKIM-কে একসূত্রে বাঁধে
- SPF বনাম DKIM বনাম DMARC: এক নজরে তুলনা
- একটি ইমেইল আপনার ইনবক্সে আসার সময় ধাপে ধাপে কী ঘটে?
- আপনার ইনবক্সে আপনি কী দেখতে পান (এবং নিজে কীভাবে চেক করবেন)
- অথেনটিকেশন পাস করলেই কি সব ইমেইল নিরাপদ?
SPF, DKIM এবং DMARC হলো তিনটি ইমেইল নিরাপত্তা বা অথেনটিকেশন (Authentication) প্রযুক্তি, যা কোনো ইমেইল সত্যিই তার দাবি করা প্রেরকের কাছ থেকেই এসেছে কি না তা ডিজিটালভাবে যাচাই করে। সাইবার অপরাধীরা যাতে আপনার ব্যাংক, সোশ্যাল মিডিয়া বা অফিসের নাম ভাঙিয়ে প্রতারণামূলক ফেক ইমেইল (Fake Email বা Spoofed Email) পাঠাতে না পারে, তা নিশ্চিত করতেই এই তিনটি প্রযুক্তি একসাথে কাজ করে। সহজ কথায়, এগুলোকে ইন্টারনেটের ডাকযোগাযোগ ব্যবস্থার পরিচয়পত্র, সিলমোহর এবং নিরাপত্তা রক্ষী হিসেবে ভাবতে পারেন।
আমরা প্রতিদিন ইনবক্সে অসংখ্য মেইল পাই। কিন্তু আপনি যখন কোনো মেইলের প্রেরকের জায়গায় একটি পরিচিত প্রতিষ্ঠানের নাম দেখেন, তখন কি কখনো ভেবে দেখেছেন আপনার ইমেইল প্রোভাইডার (যেমন Gmail, Outlook বা Yahoo) কীভাবে নিশ্চিত হয় যে মেইলটি আসলেই সেই প্রতিষ্ঠান পাঠিয়েছে? এই আর্টিকেলে কোনো জটিল কোডিং বা টেকনিক্যাল ভাষার কচকচানি ছাড়াই একদম সহজ বাংলায় আমরা জানব SPF, DKIM এবং DMARC কী, এগুলো কীভাবে কাজ করে এবং আপনি নিজে কীভাবে কোনো মেইলের সত্যতা যাচাই করবেন।
ইমেইল অথেনটিকেশন ছাড়া কেন ফেক ইমেইল ও স্পুফিং ঘটে?
ইমেইল প্রযুক্তির মূল ভিত্তি বা প্রোটোকল (যাকে SMTP বা Simple Mail Transfer Protocol বলা হয়) যখন তৈরি করা হয়েছিল, তখন ইন্টারনেটের ব্যবহারকারী ছিল হাতেগোনা কয়েকজন গবেষক। সেই সময় নিরাপত্তার চেয়ে যোগাযোগ সহজ করাকেই বেশি গুরুত্ব দেওয়া হয়েছিল। ইমেইল কীভাবে কাজ করে এবং SMTP ও MX রেকর্ড কী তা জানলে আপনি বুঝবেন যে, প্রচলিত ইমেইল ব্যবস্থায় প্রেরকের পরিচয় যাচাই করার কোনো জন্মগত নিয়ম ছিল না।
বিষয়টি বোঝার জন্য সাধারণ ডাকঘরের চিঠির কথা চিন্তা করুন। আপনি যদি একটি কাগজের খামের ওপর প্রেরকের জায়গায় নিজের নামের বদলে দেশের প্রধানমন্ত্রীর নাম বা কোনো বড় ব্যাংকের ঠিকানা লিখে পোস্টবক্সে ফেলে দেন, তবে ডাকঘর কিন্তু আপনার পরিচয়পত্র চেক করবে না। খামটি ঠিকই প্রাপকের কাছে পৌঁছে যাবে। ইমেইলের ক্ষেত্রেও ঠিক একই ঘটনা ঘটে, যাকে সাইবার নিরাপত্তার ভাষায় বলা হয় ইমেইল স্পুফিং (Email Spoofing)।
কোনো হ্যাকার বা স্ক্যামার খুব সহজেই নিজের কম্পিউটার থেকে একটি মেইল পাঠানোর সময় 'From' বা প্রেরকের ঘরে support@yourbank.com লিখে দিতে পারে। যদি সেখানে কোনো যাচাইকরণ ব্যবস্থা না থাকে, তবে সাধারণ মানুষ সেটি আসল মেইল ভেবে প্রতারিত হবে।
গুরুত্বপূর্ণ পার্থক্য: এখানে একটি বিষয় পরিষ্কার রাখা জরুরি। হ্যাকারদের পাঠানো প্রতারণামূলক 'ফেক ইমেইল' (Spoofed Email) এবং সাধারণ ব্যবহারকারীদের গোপনীয়তা রক্ষার জন্য ব্যবহৃত Temp Mail বা অস্থায়ী ইমেইল কিন্তু এক জিনিস নয়। স্পুফিং করা মেইল দিয়ে মানুষের তথ্য চুরি করা হয়, আর ফেক ইমেইল, টেম্পোরারি ইমেইল ও ইমেইল অ্যালিয়াসের পার্থক্য হলো—ডিসপোজেবল বা Temp Mail ব্যবহার করা হয় কেবল অপরিচিত ওয়েবসাইটে সাইন-আপ করার সময় নিজের আসল ইনবক্সকে স্প্যাম ও হ্যাকারদের হাত থেকে আড়াল করার জন্য।
এই পোস্টবক্সের মতো খোলামেলা ইমেইল ব্যবস্থায় শৃঙ্খলা ফিরিয়ে আনতে এবং স্পুফিং বন্ধ করতেই পরবর্তীতে তিনটি বিশেষ নিরাপত্তা স্তর যোগ করা হয়: SPF, DKIM এবং DMARC। চলুন একে একে এদের কাজ বুঝে নেওয়া যাক।
SPF (Sender Policy Framework): অনুমোদিত কুরিয়ার বা প্রেরকের তালিকা
SPF-এর পূর্ণরূপ হলো Sender Policy Framework। এটি হলো কোনো ওয়েবসাইট বা ডোমেইন মালিকের তৈরি করা একটি প্রকাশ্য তালিকা, যেখানে লেখা থাকে বিশ্বের কোন কোন মেইল সার্ভার বা আইপি (IP) অ্যাড্রেস থেকে ওই প্রতিষ্ঠানের নামে ইমেইল পাঠানোর অনুমতি রয়েছে।
একটি সহজ উদাহরণ
ধরুন, আপনার একটি ব্যবসায়িক প্রতিষ্ঠান আছে। আপনি স্থানীয় কুরিয়ার অফিসকে একটি লিখিত তালিকা দিয়ে রাখলেন যে—"কেবলমাত্র রহিম, করিম এবং সুমন আমার অফিসের পক্ষ থেকে চিঠি বা পার্সেল জমা দিতে পারবে। অন্য কেউ আমার কোম্পানির নাম লেখা খাম নিয়ে এলে তা গ্রহণ করবেন না।"
ইন্টারনেট জগতে এই কাজটিই করে SPF। কোনো কোম্পানি (যেমন example.com) তাদের ডোমেইনের DNS (Domain Name System) সেটিংসে একটি বিশেষ টেক্সট (TXT) রেকর্ড যুক্ত করে দেয়। সেখানে তারা তাদের নিজস্ব সার্ভার এবং তারা যদি তৃতীয় পক্ষের কোনো ইমেইল মার্কেটিং সার্ভিস ব্যবহার করে, তাদের আইপি অ্যাড্রেস উল্লেখ করে দেয়।
- যখন আপনার ইনবক্সে
example.comথেকে একটি মেইল আসে, আপনার ইমেইল প্রোভাইডার (যেমন Gmail) সাথে সাথে দেখে মেইলটি কোন আইপি অ্যাড্রেস থেকে এসেছে। - এরপর Gmail ওই ডোমেইনের DNS-এ থাকা SPF তালিকার সাথে আইপি অ্যাড্রেসটি মিলিয়ে দেখে।
- আইপি অ্যাড্রেসটি তালিকায় থাকলে ফলাফল হয় SPF Pass, আর তালিকায় না থাকলে ফলাফল হয় SPF Fail।
SPF-এর সীমাবদ্ধতা কোথায়?
SPF অত্যন্ত কার্যকর হলেও এর একটি বড় দুর্বলতা আছে। চিঠির উদাহরণে ফিরে যাই: একটি চিঠির দুটি অংশ থাকে—একটি হলো উপরের খাম (যার গায়ে রিটার্ন অ্যাড্রেস বা Return-Path থাকে, যা শুধু ডাকঘর দেখে), আর অন্যটি হলো ভেতরের মূল চিঠি (যার উপরে প্রেরকের নাম বা From অ্যাড্রেস থাকে, যা আপনি ইনবক্সে দেখতে পান)।
SPF কেবলমাত্র খামের উপরের লুকানো ঠিকানা (Return-Path) চেক করে, ভেতরের চিঠির From অ্যাড্রেস চেক করে না। ফলে একজন চতুর স্ক্যামার খামের ওপর নিজের আসল সার্ভারের ঠিকানা দিয়ে SPF পাস করিয়ে ফেলতে পারে, অথচ ভেতরের চিঠিতে আপনার ব্যাংকের নাম লিখে দিতে পারে! এই ফাঁকফোকর বন্ধ করতেই দরকার হয় পরবর্তী প্রযুক্তি এবং DMARC-এর। এছাড়া কেউ যদি আপনার মেইল অটো-ফরওয়ার্ড (Auto-forward) করে অন্য অ্যাকাউন্টে পাঠায়, তখন মাঝখানের সার্ভারটির আইপি মূল তালিকায় না থাকায় SPF ফেল করতে পারে।
DKIM (DomainKeys Identified Mail): চিঠির ওপর অবিচ্ছেদ্য ডিজিটাল সিলমোহর
DKIM-এর পূর্ণরূপ হলো DomainKeys Identified Mail। যদি SPF হয় অনুমোদিত কুরিয়ারের তালিকা, তবে DKIM হলো চিঠির ওপর লাগানো একটি অবিচ্ছেদ্য ডিজিটাল গালা বা মোমের সিলমোহর (Wax Seal) কিংবা প্রতিষ্ঠানের অফিশিয়াল হলোগ্রাম স্ট্যাম্প।
DKIM কীভাবে কাজ করে?
পুরানো দিনে রাজারা যখন কোনো গোপন বা জরুরি ফরমান পাঠাতেন, তখন চিঠি ভাঁজ করে তার ওপর গলানো মোম ঢেলে নিজেদের হাতের আংটির ছাপ বসিয়ে দিতেন। প্রাপক যখন চিঠিটি পেতেন, তিনি দুটি বিষয়ে নিশ্চিত হতেন:
- আংটির ছাপটি রাজার নিজের, তাই চিঠিটি আসলেই রাজা পাঠিয়েছেন।
- মোমের সিলমোহরটি অক্ষত আছে, তার মানে রাস্তায় কোনো গুপ্তচর চিঠিটি খুলে ভেতরের লেখা পরিবর্তন করেনি।
DKIM ক্রিপ্টোগ্রাফি বা এনক্রিপশন প্রযুক্তির মাধ্যমে ঠিক এই কাজটিই করে। এতে দুটি চাবি (Key) ব্যবহার করা হয়:
- প্রাইভেট কি (Private Key): এটি কেবল মেইল প্রেরক বা ডোমেইন মালিকের সার্ভারে গোপনে সংরক্ষিত থাকে। মেইল পাঠানোর মুহূর্তে সার্ভারটি মেইলের মূল অংশ (Body) এবং কিছু হেডার তথ্য মিলিয়ে একটি অদ্বিতীয় ডিজিটাল স্বাক্ষর বা সিগনেচার তৈরি করে মেইলের হেডারে জুড়ে দেয়।
- পাবলিক কি (Public Key): এটি ডোমেইনের DNS রেকর্ডে সবার জন্য উন্মুক্ত করে রাখা হয়।
যখন মেইলটি আপনার ইনবক্সে পৌঁছায়, আপনার ইমেইল সার্ভার প্রেরকের DNS থেকে পাবলিক কি-টি সংগ্রহ করে এবং মেইলের গায়ে থাকা ডিজিটাল সিলমোহরটি খুলে দেখে। যদি মেইলটি আসার পথে কোনো হ্যাকার মাঝপথে মেইলের ভেতরের একটি দাড়ি-কমা বা লিংকও পরিবর্তন করে থাকে, তবে সাথে সাথে এই ডিজিটাল স্বাক্ষরটি নষ্ট হয়ে যায় এবং ফলাফল আসে DKIM Fail। আর সব ঠিক থাকলে ফলাফল হয় DKIM Pass।
ফরোয়ার্ড করা মেইলের ক্ষেত্রেও DKIM দারুণ কাজ করে। কারণ মেইলটি অন্য সার্ভার হয়ে ঘুরপথে এলেও যতক্ষণ ভেতরের লেখা অক্ষত থাকে, ততক্ষণ DKIM সিলমোহরটি বৈধ থাকে।
DMARC কী? যে নিয়মাবলী SPF এবং DKIM-কে একসূত্রে বাঁধে
DMARC-এর পূর্ণরূপ হলো Domain-based Message Authentication, Reporting, and Conformance। SPF এবং DKIM—দুটোই খুব শক্তিশালী প্রযুক্তি, কিন্তু তারা একে অপরের সাথে কথা বলে না এবং কোনো মেইল পরীক্ষায় ফেল করলে সেটির ভাগ্যে কী ঘটবে, তা নিয়ে চূড়ান্ত আদেশ দিতে পারে না। এখানেই জাদুকরী ভূমিকা পালন করে DMARC।
DMARC হলো মূলত একটি নির্দেশনামা এবং সমন্বয়কারী ব্যবস্থা। এটি দুটি অত্যন্ত গুরুত্বপূর্ণ কাজ করে:
১. আইডেন্টিফায়ার অ্যালাইনমেন্ট (Identifier Alignment)
একটু আগে আমরা জেনেছি যে SPF চেক করে লুকানো খামের ঠিকানা (Return-Path), আর সাধারণ মানুষ ইনবক্সে দেখে চিঠির ভেতরের ঠিকানা (Visible From Address)। DMARC এসে কঠোর শর্ত দেয় যে—মানুষ চোখে যে From ডোমেইনটি দেখছে, সেটির সাথে SPF-এর ডোমেইন অথবা DKIM-এর স্বাক্ষর করা ডোমেইনের হুবহু মিল (Alignment) থাকতে হবে।
অর্থাৎ, হ্যাকার যদি নিজের ডোমেইন দিয়ে SPF পাস করেও ফেলে, কিন্তু আপনার চোখে দেখানোর জন্য From অ্যাড্রেসে একটি ব্যাংকের নাম বসিয়ে দেয়, তবে DMARC সাথে সাথে ধরে ফেলবে যে দুটি ডোমেইন এক নয়! ফলে মেইলটি DMARC পরীক্ষায় ব্যর্থ হবে।
২. পলিসি বা শাস্তির নির্দেশ (Policy Enforcement)
যদি কোনো ইমেইল SPF এবং DKIM অ্যালাইনমেন্ট পরীক্ষায় ফেল করে, তবে প্রাপকের সার্ভার মেইলটি নিয়ে কী করবে? DMARC রেকর্ডে ডোমেইন মালিক তিনটি নীতি বা পলিসি নির্ধারণ করে দিতে পারেন:
p=none(শুধু পর্যবেক্ষণ): মেইলটি ব্লক করা হবে না, ইনবক্সেই যাবে, কিন্তু ডোমেইন মালিকের কাছে একটি রিপোর্ট যাবে যে কে বা কারা তার ডোমেইন ব্যবহার করে মেইল পাঠাচ্ছে। নতুন সেটআপের সময় এটি ব্যবহার করা হয়।p=quarantine(সন্দেহের তালিকায় রাখা): মেইলটি সরাসরি ইনবক্সে না গিয়ে প্রাপকের Spam বা Junk ফোল্ডারে চলে যাবে, যাতে ব্যবহারকারী সতর্ক থাকেন।p=reject(সম্পূর্ণ বাতিল): এটি সবচেয়ে কঠোর ও নিরাপদ নীতি। মেইলটি নকল প্রমাণিত হওয়া মাত্রই প্রাপকের সার্ভার সেটি সম্পূর্ণ ব্লক বা ডিলিট করে দেবে। ব্যবহারকারী ঘুণাক্ষরেও জানবেন না যে তার কাছে একটি ফেক ইমেইল আসার চেষ্টা করেছিল।
এছাড়া DMARC প্রতিদিন ডোমেইন মালিকদের কাছে বিস্তারিত রিপোর্ট পাঠায়। এর মাধ্যমে একটি ব্যাংক বা কোম্পানি জানতে পারে বিশ্বের কোন প্রান্ত থেকে হ্যাকাররা তাদের নাম ভাঙিয়ে ফিশিং মেইল পাঠানোর চেষ্টা করছে। ইমেইল স্ট্যান্ডার্ড সম্পর্কে আরও টেকনিক্যাল তথ্য জানতে আপনি Cloudflare-এর ইমেইল সিকিউরিটি গাইড দেখে নিতে পারেন।
SPF বনাম DKIM বনাম DMARC: এক নজরে তুলনা
এই তিনটি স্ট্যান্ডার্ড কীভাবে একে অপরের পরিপূরক হিসেবে কাজ করে, তা নিচের টেবিলটি দেখলে আপনার কাছে পানির মতো পরিষ্কার হয়ে যাবে:
| বৈশিষ্ট্য | SPF (Sender Policy Framework) | DKIM (DomainKeys Identified Mail) | DMARC (Domain-based Message Authentication...) |
|---|---|---|---|
| মূল কাজ কী? | অনুমোদিত আইপি (IP) বা মেইল সার্ভারের তালিকা প্রকাশ করা। | ইমেইলে ডিজিটাল স্বাক্ষর বা ক্রিপ্টোগ্রাফিক সিলমোহর যুক্ত করা। | SPF ও DKIM যাচাই করা এবং ফেল করা মেইল কী করা হবে তার নির্দেশ দেওয়া। |
| বাস্তব জীবনের উদাহরণ | অফিসের অনুমোদিত কুরিয়ার বা পিয়নদের নামের তালিকা। | চিঠির খামের ওপর লাগানো রাজকীয় মোমের সিলমোহর বা অক্ষত স্ট্যাম্প। | সিকিউরিটি গার্ডের রুলবুক—যা পরিচয়পত্র ও সিলমোহর মিলিয়ে ভেতরে ঢোকার অনুমতি দেয়। |
| কী যাচাই করে? | মেইলটি সঠিক ও অনুমোদিত সার্ভার থেকে এসেছে কি না (Return-Path)। | মেইলটি আসল ডোমেইন থেকে স্বাক্ষরিত কি না এবং মাঝপথে লেখা বদলেছে কি না। | ইনবক্সে দৃশ্যমান 'From' ঠিকানার সাথে SPF বা DKIM ডোমেইনের মিল আছে কি না। |
| এককভাবে কী দুর্বলতা আছে? | দৃশ্যমান 'From' অ্যাড্রেস চেক করে না এবং মেইল ফরওয়ার্ড করলে ভেঙে যেতে পারে। | মেইলের কপি চুরি করে পুনরায় পাঠালে (Replay Attack) একা তা রুখতে পারে না। | SPF এবং DKIM ছাড়া DMARC একা কোনো কাজ করতে পারে না। |
একটি ইমেইল আপনার ইনবক্সে আসার সময় ধাপে ধাপে কী ঘটে?
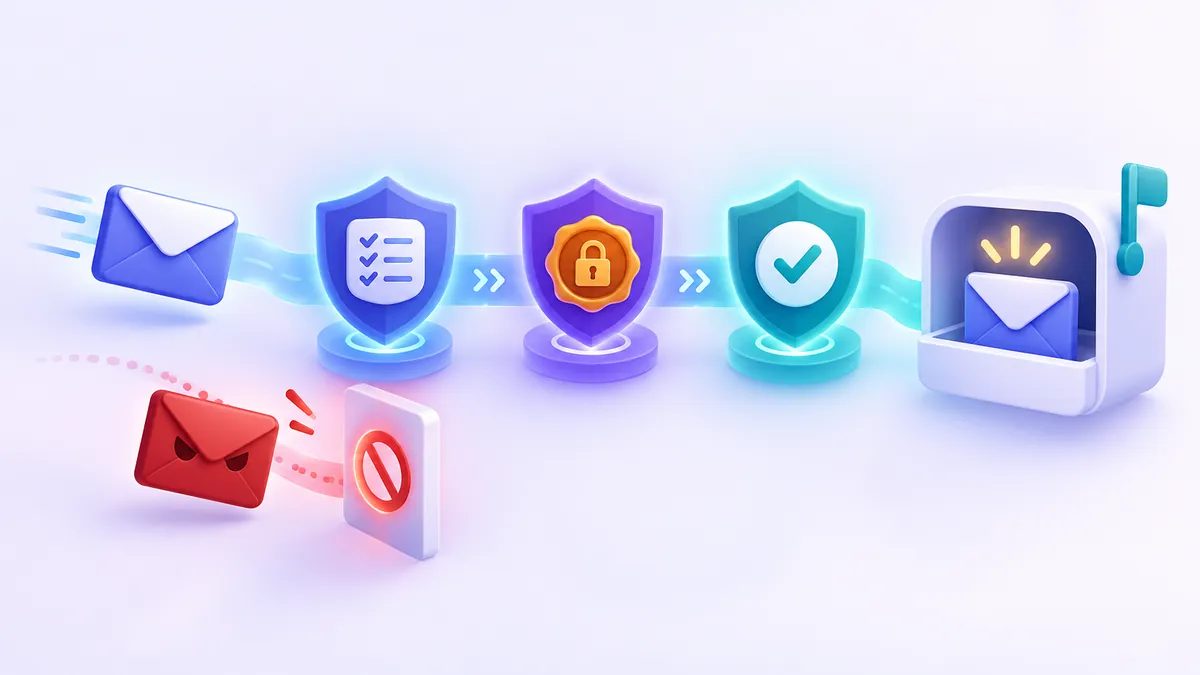
যখন কেউ আপনাকে একটি ইমেইল পাঠায়, তখন চোখের পলকে (এক সেকেন্ডের ভগ্নাংশ সময়ে) পর্দার আড়ালে নিচের ৬টি ধাপ সম্পন্ন হয়:
- ইমেইল প্রেরণ: প্রেরক মেইলটি সেন্ড করার পর তার আউটগোয়িং সার্ভার মেইলটিতে একটি গোপন DKIM ডিজিটাল সিগনেচার লাগিয়ে দেয় এবং ইন্টারনেটে আপনার ইনবক্সের উদ্দেশ্যে পাঠিয়ে দেয়।
- রিসিভিং সার্ভারে আগমন: আপনার ইমেইল প্রোভাইডারের সার্ভার (যেমন Gmail বা Outlook) মেইলটি গ্রহণ করে, কিন্তু সাথে সাথে আপনার ইনবক্সে দেখায় না। প্রথমেই সেটিকে চেকপোস্টে দাঁড় করায়।
- SPF পরীক্ষা: আপনার সার্ভার দেখে মেইলটি কোন আইপি অ্যাড্রেস থেকে এসেছে এবং প্রেরকের ডোমেইনের DNS রেকর্ডে গিয়ে খোঁজ নেয় ওই আইপি অ্যাড্রেসটি অনুমোদিত তালিকায় আছে কি না।
- DKIM পরীক্ষা: এরপর আপনার সার্ভার প্রেরকের DNS থেকে পাবলিক কি (Public Key) নিয়ে মেইলের গায়ের ডিজিটাল সিলমোহরটি যাচাই করে দেখে যে মেইলটির ভেতরের লেখা কেউ পরিবর্তন করেছে কি না।
- DMARC ও অ্যালাইনমেন্ট যাচাই: এবার আপনার সার্ভার প্রেরকের DMARC রেকর্ড পড়ে। সে মিলিয়ে দেখে মেইলের উপরের
Fromঅ্যাড্রেসের সাথে SPF বা DKIM পাস করা ডোমেইনের মিল (Alignment) আছে কি না। - চূড়ান্ত সিদ্ধান্ত (ডেলিভারি বা ব্লক): সব পরীক্ষায় পাস করলে মেইলটি নিরাপদে আপনার ইনবক্সে পৌঁছে যায়। আর যদি ফেল করে, তবে প্রেরকের DMARC পলিসি অনুযায়ী মেইলটি হয় স্প্যাম ফোল্ডারে পাঠানো হয় (Quarantine), নয়তো চিরতরে ডিলিট করে দেওয়া হয় (Reject)।
আপনার ইনবক্সে আপনি কী দেখতে পান (এবং নিজে কীভাবে চেক করবেন)
সাধারণ ব্যবহারকারী হিসেবে আমাদের প্রতিদিন DNS রেকর্ড খোঁজার প্রয়োজন হয় না। আধুনিক ইমেইল সার্ভিসগুলোই আমাদের হয়ে এই কাজটি করে দেয় এবং কোনো সন্দেহজনক কিছু পেলে আমাদের সতর্ক করে।
যেমন, কোনো মেইল যদি অথেনটিকেশন পরীক্ষায় ফেল করে বা সন্দেহজনক মনে হয়, তবে Gmail বা অন্য মেইল অ্যাপগুলোতে মেইলের ঠিক উপরে লাল বা হলুদ রঙের বড় একটি সতর্কবার্তা দেখানো হয়—"Be careful with this message. Gmail could not verify that it actually came from..." অথবা প্রেরকের নামের পাশে একটি প্রশ্নবোধক চিহ্ন (?) দেখা যায়।
নিজে যেভাবে SPF, DKIM এবং DMARC চেক করবেন:
আপনি যদি কোনো মেইলের সত্যতা নিয়ে সন্দিহান হন, তবে মাত্র কয়েক ক্লিকে নিজেই এই তিনটি রেকর্ড যাচাই করতে পারেন:
- সহজ পদ্ধতি (মোবাইল বা কম্পিউটার): যেকোনো ইমেইল ওপেন করে প্রেরকের নামের পাশে থাকা ছোট তীর চিহ্নে (View security details) ক্লিক করুন। সেখানে আপনি 'mailed-by' (যা SPF নির্দেশ করে) এবং 'signed-by' (যা DKIM নির্দেশ করে) দেখতে পাবেন। এই দুটির ডোমেইন নাম যদি প্রেরকের আসল ডোমেইনের সাথে মিলে যায়, তবে মেইলটি বৈধ।
- বিস্তারিত পদ্ধতি (Show Original): কম্পিউটার থেকে Gmail-এ মেইলটি খুলে ডানপাশের উপরের তিনটি ডট (More) মেনুতে ক্লিক করে "Show original" নির্বাচন করুন। নতুন যে পেজটি খুলবে, তার শুরুতেই একটি টেবিলে স্পষ্ট ভাষায়
SPF: PASS,DKIM: PASSএবংDMARC: PASSলেখা দেখতে পাবেন। ইমেইল হেডার পড়ে প্রেরকের আসল পরিচয় বের করার নিয়ম সম্পর্কিত আমাদের বিস্তারিত গাইডটি পড়লে আপনি যেকোনো মেইলের নাড়িভুঁড়ি খুব সহজেই পরীক্ষা করতে পারবেন। এছাড়া গুগল কীভাবে এই সেটিংসগুলো পরিচালনা করে তা জানতে Google Workspace-এর অফিশিয়াল হেল্প পেজ দেখতে পারেন।
অথেনটিকেশন পাস করলেই কি সব ইমেইল নিরাপদ?
এটি ইন্টারনেট ব্যবহারকারীদের সবচেয়ে বড় ভুল ধারণাগুলোর একটি। SPF, DKIM এবং DMARC পাস করার অর্থ এই নয় যে ইমেইলটি শতভাগ নিরাপদ বা প্রেরক একজন ভালো মানুষ! এর অর্থ কেবল এটুকুই যে—ইমেইলটির From অ্যাড্রেসে যে ডোমেইনটির নাম লেখা আছে, মেইলটি সত্যিই সেই ডোমেইনের মালিকই পাঠিয়েছেন।
কিন্তু প্রতারকরা কীভাবে এই নিয়ম মেনেও আপনাকে বোকা বানাতে পারে? নিচের দুটি উদাহরণ দেখুন:
১. দেখতে হুবহু এক রকম নকল ডোমেইন (Lookalike Domains)
একজন স্ক্যামার তো আর আসল paypal.com বা amazon.com-এর DNS হ্যাক করতে পারবে না। তাই সে সামান্য কিছু টাকা খরচ করে দেখতে প্রায় একই রকম একটি নতুন ডোমেইন কিনে ফেলে, যেমন—paypa1-security-alert.com (যেখানে ইংরেজি 'l'-এর বদলে সংখ্যা '1' দেওয়া হয়েছে)।
যেহেতু এই নকল ডোমেইনটির মালিক ওই স্ক্যামার নিজেই, সে খুব সুন্দরভাবে নিজের এই নতুন ডোমেইনে সঠিক SPF, DKIM এবং DMARC সেটআপ করে নেয়! ফলে সে যখন আপনাকে মেইল পাঠাবে, তখন Gmail দেখবে সব রেকর্ড PASS করেছে। মেইলটি সরাসরি আপনার ইনবক্সে চলে আসতে পারে। তাই শুধু প্রযুক্তির ওপর ভরসা না করে নকল বা ফিশিং ইমেইল চেনার ১২টি লক্ষণ জানা থাকলে আপনি খালি চোখেই এই ধরনের প্রতারণা ধরে ফেলতে পারবেন।
২. হ্যাক হওয়া বৈধ অ্যাকাউন্ট
যদি আপনার কোনো বন্ধু বা পরিচিত কোনো প্রতিষ্ঠানের আসল ইমেইল সার্ভার বা অ্যাকাউন্ট হ্যাক হয়ে যায় এবং হ্যাকার সেই আসল অ্যাকাউন্ট থেকেই আপনাকে ফিশিং লিংক পাঠায়, তখনও কিন্তু SPF, DKIM এবং DMARC সব পরীক্ষাতেই পাস দেখাবে।
সুরক্ষার সেরা কৌশল: ফিশিং বা স্পুফিং ইমেইল থেকে বাঁচার সবচেয়ে কার্যকর উপায় হলো—সাইবার অপরাধীরা যাতে আপনার আসল ইমেইল অ্যাড্রেসটি জানতেই না পারে তার ব্যবস্থা করা। আপনার ইমেইল যদি তাদের ডেটাবেসে না থাকে, তবে তারা আপনাকে টার্গেট করে নকল মেইলও পাঠাতে পারবে না।
কীভাবে নিজের আসল ইমেইল অ্যাড্রেস গোপন রাখবেন?
আমরা প্রতিদিন বিভিন্ন ফ্রি ওয়াই-ফাই, ডিসকাউন্ট কুপন, পিডিএফ ডাউনলোড, ফোরাম বা অচেনা ওয়েবসাইটের ফিচার চেক করার জন্য নিজের আসল ইমেইল অ্যাড্রেস দিয়ে ফেলি। পরবর্তীতে সেই সাইটগুলো থেকে ডেটা ফাঁস (Data Breach) হয় অথবা তারা মার্কেটিং কোম্পানিগুলোর কাছে আমাদের ইমেইল তালিকা বিক্রি করে দেয়। সেখান থেকেই স্ক্যামারদের হাতে পৌঁছায় আপনার ঠিকানা।
এই ঝুঁকি এড়াতে যেকোনো অপরিচিত বা কম গুরুত্বপূর্ণ ওয়েবসাইটে সাইন-আপ করার সময় নিজের ব্যক্তিগত মেইলের বদলে FakeEmail.net-এর ফ্রি Temp Mail (অস্থায়ী ইমেইল) ব্যবহার করুন। আমাদের সাইটে ঢুকলেই কোনো রেজিস্ট্রেশন বা পাসওয়ার্ড ছাড়াই আপনি তাৎক্ষণিক একটি ডিসপোজেবল ইমেইল অ্যাড্রেস পেয়ে যাবেন। সেটি কপি করে ওয়েবসাইটে বসান এবং একই পেজে থাকা অটো-রিফ্রেশিং ইনবক্স থেকে ভেরিফিকেশন কোড বা ওটিপি (OTP) নিয়ে কাজ শেষ করুন।
যেহেতু এই অস্থায়ী ইমেইলগুলো কেবল মেইল গ্রহণ করার জন্য (Receive-only) এবং আপনার ব্রাউজার সেশনের সাথে যুক্ত থাকে (প্রায় দুই ঘণ্টা নিষ্ক্রিয় থাকলে সেশন শেষ হয় এবং পরবর্তীতে নিয়মিত মেইনটেন্যান্সের সময় সার্ভার থেকে ডেটা মুছে যায়), তাই ভবিষ্যতে ওই ওয়েবসাইট থেকে স্প্যাম বা ফিশিং মেইল পাঠানো হলেও আপনার ব্যক্তিগত ইনবক্স পরিচ্ছন্ন ও স্প্যামমুক্ত থাকে। তবে মনে রাখবেন, অস্থায়ী ইমেইল কোনো প্রাইভেট মেইলবক্স নয়, তাই ব্যাংকিং বা স্থায়ী ব্যক্তিগত অ্যাকাউন্টের ক্ষেত্রে সর্বদা আপনার নিজের সুরক্ষিত ইমেইল ব্যবহার করবেন।
সচরাচর জিজ্ঞাসিত প্রশ্ন (FAQ)
সাধারণ ইমেইল ব্যবহারকারী হিসেবে আমাকে কি নিজের Gmail বা Yahoo অ্যাকাউন্টে SPF, DKIM বা DMARC সেটআপ করতে হবে?
না, আপনি যদি সাধারণ ব্যক্তিগত ইমেইল (যেমন @gmail.com বা @yahoo.com) ব্যবহার করেন, তবে আপনাকে কিছুই করতে হবে না। গুগল বা ইয়াহু নিজেরাই তাদের সার্ভারের জন্য এই নিরাপত্তা ব্যবস্থাগুলো পরিচালনা করে। কেবল যাদের নিজস্ব ওয়েবসাইট বা কাস্টম ডোমেইন (যেমন @yourcompany.com) আছে, তাদের ডোমেইন কন্ট্রোল প্যানেল থেকে এগুলো সেটআপ করতে হয়।
SPF এবং DKIM চালু থাকলে কি আর DMARC ব্যবহার করার প্রয়োজন আছে?
অবশ্যই প্রয়োজন আছে। SPF এবং DKIM আলাদাভাবে ইমেইলের সার্ভার এবং স্বাক্ষর পরীক্ষা করে, কিন্তু ব্যবহারকারী চোখে যে 'From' অ্যাড্রেসটি দেখেন সেটির সাথে ওই তথ্যের মিল আছে কি না (Identifier Alignment) তা কেবল DMARC-ই নিশ্চিত করে। এছাড়া নকল মেইল ধরা পড়লে সেটি ব্লক করা হবে নাকি স্প্যামে পাঠানো হবে, সেই চূড়ান্ত নির্দেশও DMARC দেয়।
কোনো ইমেইলে SPF, DKIM ও DMARC 'PASS' দেখালে কি আমি নিশ্চিন্তে তার ভেতরের লিংকে ক্লিক করতে পারি?
একেবারেই না। এই তিনটি রেকর্ড পাস করার মানে হলো মেইলটি যে ডোমেইন থেকে পাঠানোর দাবি করা হচ্ছে, সেটি আসলেই সেই ডোমেইন থেকে এসেছে। কিন্তু কোনো প্রতারক যদি দেখতে আসল প্রতিষ্ঠানের মতো একটি নতুন ডোমেইন কিনে তাতে সঠিক SPF ও DKIM সেটআপ করে মেইল পাঠায়, তখনও সেটি 'PASS' দেখাবে। তাই ক্লিক করার আগে প্রেরকের ডোমেইন বানানটি ভালোভাবে যাচাই করে নেওয়া জরুরি।
আমি একটি বৈধ প্রতিষ্ঠানের মেইল ফরোয়ার্ড করার পর কেন সেটি স্প্যাম ফোল্ডারে চলে যাচ্ছে?
যখন কোনো ইমেইল একটি অ্যাড্রেস থেকে অন্য অ্যাড্রেসে অটো-ফরওয়ার্ড করা হয়, তখন মাঝখানের ফরোয়ার্ডিং সার্ভারটির আইপি অ্যাড্রেস মূল প্রেরকের SPF তালিকায় থাকে না, ফলে SPF পরীক্ষা ফেল করে। যদি ওই মেইলটিতে সঠিক DKIM স্বাক্ষর না থাকে, তবে DMARC পরীক্ষাও ব্যর্থ হয় এবং মেইলটি স্প্যামে চলে যায়।
Temp Mail বা ডিসপোজেবল ইমেইল কীভাবে আমাকে স্পুফিং ও ফিশিং মেইল থেকে বাঁচাতে পারে?
হ্যাকাররা মূলত বিভিন্ন ওয়েবসাইটের ফাঁস হওয়া ডেটাবেস বা মার্কেটিং তালিকা থেকে মানুষের আসল ইমেইল সংগ্রহ করে টার্গেটেড ফিশিং বা স্পুফিং মেইল পাঠায়। আপনি যখন অপরিচিত সাইটে সাইন-আপ করার সময় নিজের আসল মেইল না দিয়ে FakeEmail.net-এর মতো ফ্রি Temp Mail ব্যবহার করেন, তখন আপনার আসল ঠিকানাটি পুরোপুরি গোপন ও সুরক্ষিত থেকে যায়।
এখনই একটি অস্থায়ী ইমেল দরকার? কোনো সাইন-আপ ছাড়াই এক ক্লিকে ফ্রিতে নিয়ে নিন।
একটি Temp Mail নিন