SPF, DKIM et DMARC : comment bloquer un faux mail
Sur cette page
- Pourquoi est-il si facile d'envoyer un faux mail sans authentification ?
- SPF (Sender Policy Framework) : la liste officielle des livreurs autorisés
- DKIM (DomainKeys Identified Mail) : le sceau de cire infalsifiable
- Qu'est-ce que DMARC ? Le règlement qui relie SPF et DKIM
- Comparatif rapide : SPF vs DKIM vs DMARC
- Que se passe-t-il étape par étape à l'arrivée d'un courriel ?
- Ce que vous voyez dans votre boîte de réception (et comment vérifier vous-même)
- Pourquoi un message authentifié peut quand même être dangereux
SPF, DKIM et DMARC sont les trois normes de sécurité qui permettent aux boîtes de réception de vérifier l'identité réelle de l'expéditeur d'un courriel. Ensemble, elles empêchent les escrocs d'envoyer un faux mail en usurpant le nom de domaine d'une banque, d'une administration ou d'une entreprise connue. Si SPF dresse la liste des serveurs autorisés et que DKIM scelle chaque message avec une signature numérique, DMARC agit comme le chef d'orchestre qui bloque les courriels frauduleux avant qu'ils n'atteignent votre boîte de réception.
Pourquoi est-il si facile d'envoyer un faux mail sans authentification ?
Pour comprendre l'utilité de ces trois protocoles, il faut revenir à la conception même du courrier électronique. Lorsque le protocole d'envoi standard (SMTP) a été créé aux débuts d'Internet, la sécurité n'était pas une priorité : il ne comportait aucun mécanisme natif pour vérifier qu'un expéditeur avait réellement le droit d'utiliser l'adresse qu'il inscrivait. Si vous souhaitez approfondir les bases techniques de l'acheminement des messages, consultez notre guide sur le fonctionnement des courriels, du protocole SMTP et des enregistrements MX.
Ce fonctionnement ressemble trait pour trait au courrier postal papier. N'importe qui peut prendre une feuille blanche, rédiger une lettre, écrire le nom et l'adresse du ministère des Finances ou de votre banque au dos de l'enveloppe comme expéditeur, puis glisser le pli dans une boîte aux lettres de rue. La poste acheminera la lettre sans jamais demander de pièce d'identité à la personne qui l'a postée.
Dans le monde numérique, cette technique s'appelle l'usurpation d'adresse (ou email spoofing). Sans vérification supplémentaire, le serveur de messagerie qui reçoit le courriel voit simplement une adresse d'expéditeur déclarée et l'affiche telle quelle à l'écran. C'est pour combler cette faille historique que les ingénieurs ont ajouté trois couches de contrôle complémentaires au système DNS (l'annuaire public d'Internet) : SPF, DKIM et DMARC.
SPF (Sender Policy Framework) : la liste officielle des livreurs autorisés
Le SPF (Sender Policy Framework) est la première brique de l'authentification. Son principe est simple : le propriétaire d'un nom de domaine (par exemple votrebanque.fr) publie dans son annuaire DNS une liste publique de toutes les adresses IP et de tous les serveurs autorisés à expédier du courrier en son nom.
L'analogie de la liste d'accréditation
Imaginez une entreprise qui fait appel à deux sociétés de coursiers précises pour livrer ses colis importants, et qui affiche cette liste sur la façade de son bâtiment. Lorsqu'un livreur se présente chez vous avec un colis estampillé au nom de cette entreprise, le gardien de votre immeuble consulte la liste publique. Si le livreur appartient bien à l'une des deux sociétés autorisées, le colis passe ; s'il s'agit d'un inconnu en scooter non répertorié, le gardien sait immédiatement que quelque chose cloche.
La limite cachée de SPF : l'enveloppe contre l'en-tête
Bien que très utile, SPF souffre d'une limite majeure que les cybercriminels ont vite appris à exploiter. Un courriel comporte en réalité deux adresses d'expéditeur distinctes :
- L'adresse de l'enveloppe (
Return-PathouMAIL FROM) : c'est l'adresse technique utilisée par les serveurs entre eux pour savoir où renvoyer un message d'erreur si la boîte du destinataire est pleine ou inexistante. - L'adresse de l'en-tête de lettre (
From:) : c'est l'adresse que votre application de messagerie (Gmail, Outlook, Apple Mail, Thunderbird) vous affiche réellement à l'écran.
Or, SPF ne vérifie que l'adresse figurant sur l'enveloppe extérieure. Un fraudeur peut donc louer un serveur tout à fait légitime sous le domaine promo-bizarre.net, configurer un SPF valide pour ce domaine sur l'enveloppe technique, mais inscrire service-client@votrebanque.fr sur le papier à en-tête à l'intérieur. Le contrôle SPF réussira pour l'enveloppe, mais vous verrez quand même le nom de votre banque s'afficher dans votre boîte de réception. De plus, SPF échoue souvent lorsqu'un courriel est transféré automatiquement d'une adresse à une autre, car le serveur qui transfère le message n'est pas sur la liste initiale de l'expéditeur.
DKIM (DomainKeys Identified Mail) : le sceau de cire infalsifiable
Pour remédier aux limites de SPF et garantir l'intégrité du message lui-même, on utilise DKIM (DomainKeys Identified Mail). Ce protocole repose sur la cryptographie asymétrique (un couple composé d'une clé privée secrète et d'une clé publique accessible à tous).
L'analogie du cachet de cire
Pensez à DKIM comme à un sceau royal en cire apposé sur la lettre elle-même. Avant que le courriel ne quitte le serveur de l'entreprise, celui-ci génère une empreinte numérique unique à partir du texte du message et de certains de ses en-têtes (comme l'objet et l'adresse From:). Il verrouille ensuite cette empreinte avec sa clé privée, que lui seul possède.
Lorsque votre fournisseur de messagerie reçoit le courriel, il va chercher la clé publique publiée par l'entreprise dans son annuaire DNS pour vérifier la signature. Cette opération prouve deux choses fondamentales :
- Le courriel a bel et bien été signé par quelqu'un qui détient la clé secrète du domaine indiqué dans la signature.
- Le contenu du message et son objet n'ont subi aucune falsification pendant leur transit sur Internet (si un seul caractère est modifié en route, la signature est brisée et le test DKIM échoue).
Un grand avantage de DKIM par rapport à SPF est qu'il survit au transfert automatique de courriels : tant que le contenu de la lettre n'est pas altéré par le serveur intermédiaire, le cachet de cire reste intact. Toutefois, comme pour SPF, rien n'empêchait initialement un escroc d'apposer un sceau DKIM valide au nom de domaine-escroc.com sur un message dont l'en-tête visible affichait le nom d'une grande marque. Il manquait une règle pour relier tout cela à ce que l'utilisateur voit réellement.
Qu'est-ce que DMARC ? Le règlement qui relie SPF et DKIM
C'est ici qu'intervient DMARC (Domain-based Message Authentication, Reporting, and Conformance). Contrairement à une idée reçue, DMARC n'est pas une troisième méthode de vérification technique indépendante, mais une politique de sécurité qui s'appuie sur SPF et DKIM pour combler leur faille commune.
1. L'exigence d'alignement des domaines
La fonction la plus importante de DMARC s'appelle l'alignement des identifiants. DMARC exige que le nom de domaine affiché à l'utilisateur dans le champ visible From: corresponde (soit aligné) au nom de domaine validé par SPF sur l'enveloppe et/ou au nom de domaine utilisé par la signature DKIM.
Reprenons notre exemple précédent : si l'adresse visible par le destinataire est contact@votrebanque.fr, DMARC impose que le test SPF réussisse pour votrebanque.fr ou que le cachet DKIM appartienne à votrebanque.fr. Si le message arrive avec un SPF valide mais appartenant à serveur-inconnu.org, DMARC décrète un échec d'alignement. L'astuce de l'enveloppe différente du papier à en-tête ne fonctionne plus.
2. Les consignes d'action (la politique DMARC)
Sans DMARC, même lorsqu'un serveur de réception détectait un échec SPF ou DKIM, il ne savait pas toujours s'il devait jeter le message ou l'accepter par prudence (de peur de bloquer un courriel légitime mal configuré). Avec DMARC, le propriétaire du domaine donne un ordre clair aux serveurs du monde entier à travers trois niveaux de politique :
p=none(Surveillance uniquement) : le propriétaire demande aux serveurs de laisser passer les messages même s'ils échouent, mais d'envoyer des rapports statistiques. Cela permet à une entreprise de vérifier que tous ses outils légitimes (facturation, infolettres, support client) sont bien configurés avant de serrer la vis.p=quarantine(Mise en quarantaine) : si un courriel échoue au contrôle DMARC, le serveur de réception a pour consigne de le placer directement dans le dossier des courriers indésirables (Spams) ou d'afficher un avertissement sévère au destinataire.p=reject(Rejet strict) : le niveau de protection maximal. Tout courriel qui usurpe le domaine est purement et simplement détruit par le serveur de réception avant même d'atteindre le dossier Spam de l'utilisateur.
Bon à savoir : En Europe et dans la francophonie, des autorités de cybersécurité comme l'ANSSI en France ou le Centre pour la cybersécurité en Belgique recommandent vivement aux organisations d'activer DMARC avec une politique de rejet strict (p=reject). Cela participe également à la protection des données personnelles exigée par le RGPD et surveillée par la CNIL, en réduisant les risques d'hameçonnage ciblant les citoyens et les clients.
Comparatif rapide : SPF vs DKIM vs DMARC
Voici un tableau récapitulatif pour visualiser d'un coup d'œil le rôle de chaque norme :
| Norme | Rôle principal | Analogie du quotidien | Ce qu'elle vérifie | Limite si utilisée seule |
|---|---|---|---|---|
| SPF | Autoriser les serveurs d'envoi | La liste officielle des coursiers accrédités | L'adresse IP du serveur et le domaine de l'enveloppe (Return-Path) |
Ne vérifie pas l'adresse From: visible par le lecteur ; casse lors d'un transfert |
| DKIM | Prouver l'origine et l'intégrité du contenu | Le sceau de cire infalsifiable sur la lettre | La signature cryptographique attachée au message et à ses en-têtes | Rien n'oblige le sceau à correspondre au domaine affiché à l'écran |
| DMARC | Vérifier la cohérence et dicter la sanction | L'agent de sécurité qui compare l'identité, le sceau et le règlement | L'alignement entre le champ visible From: et les résultats SPF/DKIM |
Nécessite que SPF et/ou DKIM soient préalablement mis en place |
Que se passe-t-il étape par étape à l'arrivée d'un courriel ?
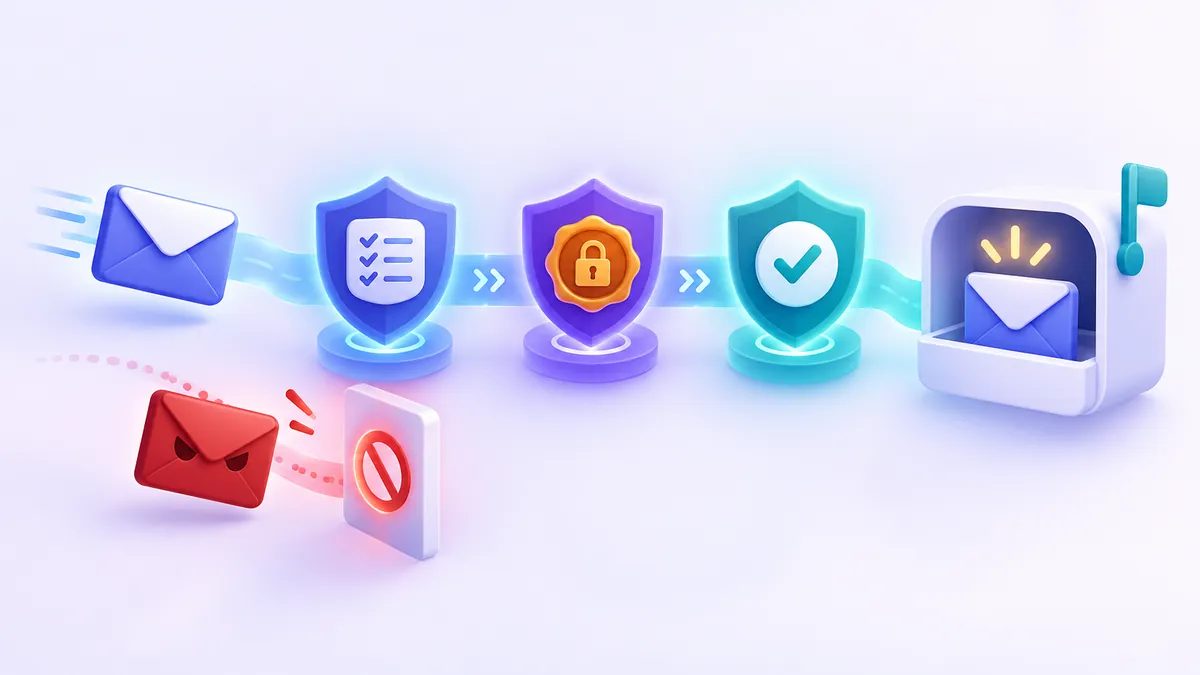
Tout ce processus se déroule en quelques millisecondes, de manière totalement transparente pour vous. Voici le parcours exact d'un message lorsqu'il frappe à la porte de votre messagerie :
- Réception : Un serveur expéditeur se connecte au serveur de votre messagerie et lui remet le courriel.
- Contrôle SPF : Votre messagerie regarde l'adresse IP du serveur qui vient de se connecter et interroge l'enregistrement SPF du domaine inscrit sur l'enveloppe. Le serveur figure-t-il sur la liste ? (Résultat : Pass ou Fail).
- Contrôle DKIM : Votre messagerie repère la signature DKIM dans l'en-tête du message, récupère la clé publique dans le DNS du domaine signataire et vérifie que le sceau correspond exactement au texte reçu. (Résultat : Pass ou Fail).
- Évaluation DMARC : Votre messagerie regarde l'adresse que vous allez voir à l'écran (le champ
From:) et interroge la règle DMARC de ce domaine. Le domaine validé à l'étape 2 ou 3 est-il bien le même que celui affiché à l'écran ? - Décision finale : Si l'alignement est validé, le courriel entre dans votre boîte de réception (sous réserve des filtres anti-spam classiques qui analysent le contenu). Si l'alignement échoue, votre messagerie applique la consigne DMARC de l'organisation usurpée : elle rejette le message ou le place dans vos indésirables, puis envoie un rapport statistique au propriétaire légitime du domaine pour l'avertir de la tentative d'usurpation.
Ce que vous voyez dans votre boîte de réception (et comment vérifier vous-même)
En tant qu'utilisateur, vous n'avez pas besoin de connaître la cryptographie pour bénéficier de ces protections. Lorsque DMARC détecte une anomalie ou qu'un message est douteux, la plupart des services modernes (Gmail, Outlook, Proton Mail, Yahoo) affichent un bandeau d'avertissement rouge ou jaune en haut du courriel, indiquant que l'expéditeur n'a pas pu être authentifié.
À l'inverse, certaines entreprises vont encore plus loin en utilisant une norme complémentaire appelée BIMI : lorsqu'un domaine applique une politique DMARC stricte, la messagerie affiche le logo officiel certifié de la marque à côté du courriel dans votre liste de réception.
Si vous avez un doute sur un courriel, vous pouvez vérifier les résultats SPF, DKIM et DMARC en deux clics :
- Vue simplifiée : Dans la plupart des webmails, cliquez sur la petite flèche située juste à côté du nom de l'expéditeur (afficher les détails). Vous verrez les lignes « envoyé par » (qui correspond au domaine vérifié par SPF) et « signé par » (qui correspond au domaine vérifié par DKIM). Si ces noms de domaines ne correspondent pas à l'entreprise qui prétend vous écrire, fermez le message.
- Vue complète des en-têtes : En ouvrant le menu d'options du message et en cliquant sur « Afficher l'original » ou « Voir la source du message », votre messagerie affiche un tableau récapitulatif en haut de page avec la mention
PASS(réussi) ouFAIL(échec) en face de SPF, DKIM et DMARC. Pour apprendre à décoder ces informations ligne par ligne, lisez notre guide pratique expliquant comment lire les en-têtes d'un courriel pour vérifier sa provenance.
Pourquoi un message authentifié peut quand même être dangereux
C'est le piège le plus fréquent : penser qu'un courriel affichant PASS pour SPF, DKIM et DMARC est automatiquement honnête et sans danger. L'authentification prouve l'identité d'un domaine, mais elle ne certifie pas la moralité de son propriétaire.
Attention : Un escroc peut tout à fait acheter un nom de domaine trompeur (comme support-securite-banque.com) pour quelques euros, puis configurer parfaitement SPF, DKIM et DMARC sur son propre serveur. Lorsque le courriel arrivera chez vous, tous les voyants techniques seront au vert, car le message provient véritablement du domaine de l'escroc !
Voici trois situations où un courriel malveillant passera les contrôles d'authentification avec succès :
- Les domaines imités (typosquatting) : L'adresse ressemble visuellement à une marque connue (par exemple en remplaçant la lettre « m » par « rn » ou en ajoutant un tiret), mais il s'agit d'un domaine distinct appartenant au pirate.
- Les comptes piratés : Si le compte de messagerie réel d'un artisan, d'un collègue ou d'un fournisseur est compromis, les courriels envoyés par le pirate depuis ce compte partiront des vrais serveurs et posséderont les vraies signatures DKIM.
- Le démarchage agressif : De nombreux courtiers en données et expéditeurs de spam configurent soigneusement SPF, DKIM et DMARC sur leurs domaines pour éviter les filtres techniques et inonder votre boîte principale de publicités indésirables.
C'est pourquoi la vérification technique doit toujours s'accompagner d'un œil attentif sur le contenu du message. Vous pouvez retrouver tous les indices comportementaux à surveiller dans notre dossier sur les 12 signaux d'alerte pour reconnaître un faux mail d'hameçonnage.
Protéger votre boîte principale à la source
La meilleure façon de ne pas recevoir de tentatives d'hameçonnage ou de spams parfaitement authentifiés reste encore de ne pas confier votre véritable adresse électronique à n'importe quel site web. Chaque fois que vous remplissez un formulaire pour télécharger un document gratuit, obtenir un code de réduction ou tester un service en ligne inconnu, votre adresse risque d'être revendue ou exposée lors d'une fuite de données.
Dans ces situations du quotidien, utiliser un email temporaire sur FakeEmail.net est une habitude simple et efficace. Le service génère instantanément une adresse mail jetable gratuite, sans inscription ni mot de passe. Vous recevez votre code de validation ou votre lien de téléchargement directement sur la page, puis vous pouvez fermer l'onglet : votre véritable boîte de réception reste totalement invisible pour les expéditeurs indésirables. Rappelez-vous simplement qu'une boîte temporaire est publique et fonctionne uniquement en réception — utilisez-la pour les inscriptions ponctuelles, et réservez votre adresse personnelle aux services importants comme votre banque ou vos démarches administratives.
Questions fréquentes
Est-ce que j'ai quelque chose à configurer sur ma boîte mail personnelle pour bénéficier de SPF, DKIM et DMARC ?
Non, absolument rien. Si vous utilisez un service de messagerie grand public (comme Gmail, Outlook, Yahoo, Proton Mail ou celui de votre opérateur Internet), ces vérifications sont déjà actives et automatiques pour tous les courriels que vous recevez. La configuration de SPF, DKIM et DMARC incombe uniquement aux personnes et aux entreprises qui possèdent leur propre nom de domaine pour envoyer des messages.
Peut-on activer DMARC avec seulement SPF ou seulement DKIM ?
Techniquement oui : pour qu'un courriel réussisse le contrôle DMARC, il suffit que l'un des deux protocoles (SPF ou DKIM) soit valide et aligné avec le domaine visible par le destinataire. Cependant, en pratique, il est fortement recommandé de configurer les deux, car si un courriel est transféré automatiquement par un destinataire, SPF échouera presque toujours et seule la signature DKIM permettra au message d'être accepté.
Pourquoi certains vrais courriels d'entreprises tombent-ils quand même dans mes spams ?
Il arrive qu'une entreprise oublie de mettre à jour son enregistrement SPF ou DKIM lorsqu'elle change d'outil d'envoi d'infolettres ou de logiciel de facturation. Dans ce cas, ses propres courriels échouent au test DMARC et votre messagerie les place en quarantaine pour vous protéger. Par ailleurs, même avec une authentification parfaite, un courriel dont le contenu est purement promotionnel peut être classé en spam par les filtres comportementaux.
Quel est le lien entre DMARC et les nouvelles règles de Gmail et Yahoo pour les expéditeurs ?
Depuis peu, les grands fournisseurs de messagerie comme Google et Yahoo imposent aux expéditeurs qui envoient de grands volumes de courriels d'avoir obligatoirement configuré SPF, DKIM et une politique DMARC sur leur domaine. Sans ces trois éléments, leurs messages commerciaux ou leurs notifications sont désormais automatiquement rejetés ou bloqués avant d'atteindre les boîtes des utilisateurs.
Est-ce que SPF, DKIM et DMARC chiffrent le contenu de mes courriels ?
Non, c'est une confusion fréquente. DKIM utilise la cryptographie pour signer le message (comme un cachet qui prouve qu'il n'a pas été modifié), mais il ne masque pas le texte du courriel pendant son transport. Le chiffrement du transport ou de bout en bout dépend d'autres technologies comme TLS ou PGP.
Besoin d'une adresse jetable maintenant ? Obtenez-en une gratuitement en un clic, sans inscription.
Obtenir un e-mail temporaire