SPF, DKIM e DMARC Explicados: O Fim do Email Fake
Nesta página
- Por que criminosos criam um email fake com tanta facilidade?
- SPF (Sender Policy Framework): A lista de entregadores autorizados
- DKIM (DomainKeys Identified Mail): O selo de cera digital
- O que é DMARC? O manual de regras que unifica tudo
- Comparativo: SPF vs. DKIM vs. DMARC
- O passo a passo de uma mensagem recebida
- O que você vê na sua caixa de entrada
- Por que passar na autenticação não garante que o e-mail seja seguro?
- Como manter sua caixa de entrada protegida na prática
SPF, DKIM e DMARC são três padrões de segurança que trabalham juntos para comprovar a verdadeira identidade do remetente de uma mensagem e impedir a proliferação de email fake. Enquanto o SPF autoriza os servidores de envio e o DKIM sela o conteúdo contra alterações durante o trajeto, o DMARC instrui o provedor de destino sobre o que fazer caso essas verificações falhem. Em termos simples, esse trio atua como o passaporte, o lacre de segurança e a autoridade de fronteira da comunicação eletrônica.
Por que criminosos criam um email fake com tanta facilidade?
Quando a internet foi criada, a troca de mensagens eletrônicas não foi pensada com recursos nativos de segurança. O protocolo tradicional de envio, o SMTP (Simple Mail Transfer Protocol), funciona de maneira muito parecida com o serviço de correios postal: qualquer pessoa pode pegar um envelope de papel, escrever o nome do presidente de um banco no campo de remetente e colocá-lo em uma caixa de coleta. Para entender os alicerces desse sistema, vale conferir nosso guia sobre como o email funciona por trás dos panos.
Sem camadas adicionais de validação, os servidores de destino simplesmente aceitavam o que estava escrito no campo "De:" (ou From) da mensagem. Esse ponto cego permitiu o surgimento em massa do email spoofing, uma técnica na qual criminosos forjam o endereço de grandes instituições bancárias, lojas virtuais ou órgãos governamentais para enganar vítimas desavisadas. Para fechar essas brechas históricas, a indústria desenvolveu o tripé de autenticação composto por SPF, DKIM e DMARC.
SPF (Sender Policy Framework): A lista de entregadores autorizados
O SPF funciona como uma lista de convidados na portaria de um condomínio fechado. O proprietário de um domínio publica um registro público especial no DNS (Sistema de Nomes de Domínio) dizendo exatamente quais endereços IP ou serviços terceiros têm permissão para enviar mensagens em seu nome.
Imagine que sua empresa utilize o domínio minhaempresa.com.br e contrate um serviço em nuvem para disparar comunicados. Você adiciona o endereço desse servidor ao seu registro TXT de SPF no DNS. Quando o servidor do destinatário recebe uma mensagem alegando vir de contato@minhaempresa.com.br, ele consulta o DNS público do domínio e faz uma pergunta direta: "O servidor que acabou de me entregar este pacote está na lista autorizada?"
- Se o IP estiver na lista: O SPF passa (status Pass).
- Se o IP não estiver listado: O SPF falha (status Fail ou SoftFail).
Apesar de essencial, o SPF tem uma limitação crítica: ele só valida o endereço técnico de retorno do envelope (chamado de Return-Path ou Mail From), e não necessariamente o endereço visual que aparece para você na caixa de entrada. Além disso, se uma mensagem for reencaminhada automaticamente por outro servidor, o SPF costuma quebrar, pois o novo intermediário não consta na lista original.
DKIM (DomainKeys Identified Mail): O selo de cera digital
Para resolver as limitações de encaminhamento e garantir a integridade da mensagem, surgiu o DKIM. Ele funciona de forma análoga a um sinete de cera medieval gravado em uma carta: caso alguém abra o envelope ou tente alterar uma única palavra do texto original durante o trajeto, o selo é quebrado.
O DKIM utiliza criptografia de chave pública e privada:
- O servidor que envia o e-mail gera uma assinatura criptográfica baseada no conteúdo da mensagem (corpo e cabeçalhos selecionados) usando sua chave privada.
- Essa assinatura matemática é inserida no cabeçalho invisível do e-mail sob o campo
DKIM-Signature. - O servidor do destinatário recebe a mensagem, baixa a chave pública que o domínio emissor disponibilizou no DNS e tenta decodificar a assinatura.
- Se o cálculo bater perfeitamente, o destinatário tem a certeza matemática de que o e-mail partiu de quem detém o domínio e que nada foi modificado em trânsito.
Diferente do SPF, o DKIM sobrevive a reencaminhamentos porque a assinatura viaja dentro do próprio cabeçalho do e-mail, dispensando a checagem do IP de entrega imediato.
O que é DMARC? O manual de regras que unifica tudo
Mesmo com SPF e DKIM operando, havia um grande impasse: o que o provedor receptor deveria fazer se uma mensagem falhasse? Rejeitar imediatamente? Enviar para o spam? Entregar mesmo assim? Além disso, golpistas podiam burlar os dois sistemas colocando um domínio legítimo no cabeçalho visual e um domínio sob controle deles na validação técnica de fundo.
É aqui que entra o DMARC (Domain-based Message Authentication, Reporting, and Conformance). O DMARC amarra as pontas soltas exigindo duas condições fundamentais: alinhamento e política de aplicação.
1. O Alinhamento de Identidade
O DMARC exige que o domínio visível no campo "De:" (o endereço que o leitor humano vê) coincida exatamente com o domínio validado pelo SPF e/ou pelo DKIM. Se um criminoso autenticar o SPF com o domínio dele, mas colocar o nome do seu banco no cabeçalho que aparece na tela, o DMARC detecta a divergência e bloqueia a fraude.
2. As Políticas de Ação (p=)
O dono do domínio publica no DNS qual atitude o servidor de destino deve tomar se a verificação falhar:
- none (p=none): Modo de monitoramento. O e-mail é entregue normalmente, mas o dono do domínio recebe relatórios agregados sobre as tentativas de envio.
- quarantine (p=quarantine): Mensagens suspeitas que não passam no teste são jogadas direto na pasta de lixo eletrônico ou quarentena.
- reject (p=reject): O nível mais rigoroso. O servidor de destino recusa terminantemente a entrega do pacote falso, impedindo que o destinatário tenha contato com o golpe.
Comparativo: SPF vs. DKIM vs. DMARC
Cada uma dessas tecnologias atende a uma demanda específica. Veja como elas se complementam no ecossistema de segurança:
| Mecanismo | O que ele valida? | Como valida? | Principal limitação |
|---|---|---|---|
| SPF | O endereço IP do servidor remetente | Registro de texto no DNS comparado com a conexão TCP | Quebra em reencaminhamentos e não protege o cabeçalho visual |
| DKIM | A integridade do conteúdo e a autoria | Assinatura criptográfica com chaves pública e privada | Não impede que um invasor use um domínio visual diferente do assinado |
| DMARC | O alinhamento visual e a política de bloqueio | Exige aprovação e alinhamento do SPF ou DKIM com o cabeçalho "De:" | Depende de SPF e DKIM já estarem previamente configurados |
O passo a passo de uma mensagem recebida
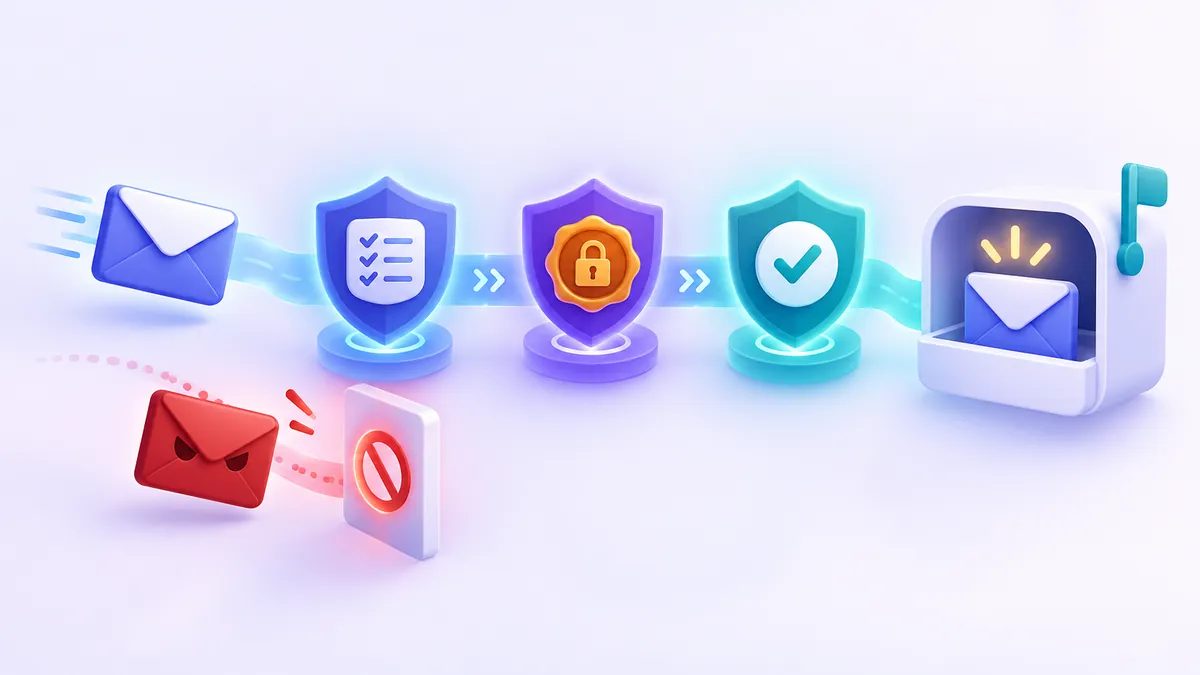
Quando alguém clica em "Enviar", o processo de inspeção que ocorre em segundos nos bastidores segue uma ordem lógica rigorosa:
- Chegada da conexão: O servidor de destino recebe o contato do servidor de origem e anota o IP de onde a mensagem está partindo.
- Checagem do SPF: O destinatário lê o domínio de retorno técnico, busca o registro SPF no DNS correspondente e verifica se o IP remetente tem autorização.
- Checagem do DKIM: O destinatário examina o cabeçalho em busca da assinatura digital, obtém a chave pública no DNS do domínio assinante e confere se o conteúdo permaneceu intacto.
- Avaliação do DMARC: O servidor receptor compara o endereço visual que o usuário verá na tela com os domínios aprovados nos passos anteriores.
- Execução da política: Se houver alinhamento com sucesso em ao menos um dos métodos (SPF ou DKIM), a mensagem é aceita. Se ambos falharem, o destino consulta a política DMARC do domínio e aplica a regra configurada (ignorar, colocar em quarentena ou rejeitar sumariamente).
Dica de privacidade: No Brasil, diretrizes gerais de governança de dados alinhadas aos princípios da LGPD recomendam a blindagem de canais de comunicação para mitigar o vazamento de informações e a falsificação de identidade corporativa.
O que você vê na sua caixa de entrada
Na maioria das vezes, você só nota a ausência desses sistemas quando um e-mail falso chega à sua caixa de entrada com avisos visíveis de alerta. Grandes provedores como Gmail, Outlook e Yahoo costumam alertar o internauta exibindo expressões como "enviado por outro servidor", pontos de interrogação no lugar da foto de perfil ou avisos em caixas vermelhas.
Você mesmo pode auditar essas informações inspecionando o cabeçalho do e-mail. Para aprender o procedimento detalhado, veja nosso artigo sobre como ler cabeçalhos de e-mail e checar o remetente. Dentro do cabeçalho cru, procure por linhas como:
Authentication-Results: spf=pass (...) dkim=pass (...) dmarc=passSe você encontrar essas três indicações acompanhadas de pass, significa que o sistema de correio passou em todas as baterias de teste oficiais de identidade.
Por que passar na autenticação não garante que o e-mail seja seguro?
Existe um equívoco comum no universo da segurança: acreditar que um e-mail 100% autenticado é obrigatoriamente um e-mail inofensivo. Isso não é verdade.
SPF, DKIM e DMARC provam apenas que a mensagem realmente partiu do dono do domínio indicado. Eles não avaliam o caráter moral da mensagem. Um golpista profissional pode registrar um domínio novo (como suporte-bancoseguro-ajuda.com), configurar registros SPF, DKIM e DMARC com nota máxima e disparar mensagens de engenharia social perfeitamente assinadas.
Aos olhos dos servidores técnicos, o domínio está impecável. No entanto, o teor da mensagem continua sendo uma fraude. Por isso, a autenticação técnica deve ser sempre combinada com a análise atenta dos elementos humanos da mensagem. Recomendamos a leitura do nosso guia sobre como identificar um e-mail falso e os sinais de phishing.
Como manter sua caixa de entrada protegida na prática
Configurar SPF, DKIM e DMARC é uma tarefa obrigatória para qualquer proprietário de site, loja virtual ou empresa que queira preservar sua reputação e garantir a entrega de seus comunicados. Mas e do ponto de vista do usuário comum que navega na internet todos os dias?
A melhor forma de evitar ser alvo de campanhas de phishing e spam que tentam burlar esses sistemas é reduzir a exposição do seu endereço de e-mail principal. Ao realizar cadastros pontuais, baixar materiais gratuitos ou testar ferramentas novas, você não precisa entregar seus dados verdadeiros.
O uso de um email descartável por meio do FakeEmail.net permite que você receba códigos de validação e ative contas sem expor sua identidade pessoal. Nossa plataforma opera exclusivamente no modo de recebimento, sem exigir senhas ou cadastros. Dessa forma, você preserva sua privacidade, mantém sua caixa pessoal longe de fraudadores e deixa que os protocolos de segurança façam o trabalho pesado sem sobrecarregar sua rotina.
Perguntas frequentes
Qual a diferença básica entre SPF e DKIM?
O SPF valida se o servidor físico (endereço IP) que enviou o e-mail está autorizado pelo domínio do remetente. Já o DKIM utiliza uma assinatura digital criptográfica para provar que a mensagem partiu do titular da chave e não sofreu alterações no caminho.
O DMARC funciona sem SPF ou DKIM instalados?
Não. O DMARC depende diretamente da presença de pelo menos um desses dois protocolos para funcionar, atuando como o árbitro que analisa os resultados das verificações anteriores e decide o que fazer em caso de falha.
Por que o Gmail às vezes marca um e-mail legítimo como spam?
Isso costuma acontecer quando o remetente não configurou corretamente o alinhamento DMARC ou quando a mensagem foi reencaminhada por servidores intermediários que romperam a verificação SPF sem um DKIM ativo para compensar.
Posso ser vítima de golpe mesmo que o e-mail tenha DMARC aprovado?
Sim. O DMARC valida apenas a autenticidade do domínio que emitiu o e-mail, mas não analisa se o conteúdo do texto ou se os links anexos são maliciosos; criminosos podem registrar domínios próprios e autenticá-los perfeitamente.
O que significa a diretiva p=reject no DMARC?
A diretiva p=reject é o nível máximo de proteção do DMARC, instruindo os servidores que recebem mensagens em nome daquele domínio a rejeitar imediatamente qualquer e-mail que falhe nas autenticações de SPF ou DKIM.
Precisa de um endereço descartável agora? Obtenha um grátis em um clique — sem cadastro.
Obter e-mail temporário