SPF, DKIM e DMARC Spiegati in Modo Semplice: Guida Completa
In questa pagina
- Perché lo spoofing esiste: il difetto originario della posta elettronica
- SPF (Sender Policy Framework): la lista dei corrieri autorizzati
- DKIM (DomainKeys Identified Mail): il sigillo di ceralacca digitale
- Cos'è DMARC: il regolamento che unisce tutto
- Confronto rapido: SPF, DKIM e DMARC a colpo d'occhio
- Cosa accade passo dopo passo quando un'email entra nella tua casella
- Cosa vedi nella tua casella e come verificare gli header di una fake email
- Perché un'email autenticata non è automaticamente un'email sicura
- Protezione quotidiana della posta e l'uso di una email temporanea
SPF, DKIM e DMARC sono i tre standard fondamentali di autenticazione email che impediscono ai truffatori di inviare messaggi contraffatti spacciandosi per banche, aziende o servizi noti. Insieme stabiliscono chi è autorizzato a spedire per conto di un dominio, verificano che il testo non sia stato manomesso e decidono cosa fare con le email sospette. Capire come funzionano ti aiuta a riconoscere quando un messaggio è autentico e perché una fake email o un tentativo di phishing riescono talvolta a raggiungere la tua casella di posta.
Perché lo spoofing esiste: il difetto originario della posta elettronica
Quando il protocollo SMTP (Simple Mail Transfer Protocol) è stato progettato decenni fa, Internet era una rete ristretta basata sulla fiducia reciproca tra accademici e ricercatori. Come approfondito nella nostra guida su come funziona l'email tra SMTP e record DNS, il protocollo di base non include alcun meccanismo nativo per verificare l'identità del mittente.
In termini pratici, inviare un'email tradizionale è come imbucare una cartolina cartacea: chiunque può scrivere l'indirizzo di ritorno che preferisce sul retro. Un malintenzionato potrebbe spedire un messaggio indicando come mittente l'indirizzo della tua banca o di un collega di lavoro. Questa tecnica di falsificazione si chiama email spoofing ed è il motore principale degli attacchi di phishing e delle frodi informatiche.
Per risolvere questa debolezza strutturale senza dover riscrivere da zero l'intera infrastruttura globale della posta, la comunità tecnica di IETF (Internet Engineering Task Force) ha introdotto tre strati protettivi complementari: SPF, DKIM e DMARC.
SPF (Sender Policy Framework): la lista dei corrieri autorizzati
SPF è stato il primo standard sviluppato per contrastare lo spoofing. Il suo principio è elementare: consente al proprietario di un dominio web di pubblicare un elenco pubblico dei server autorizzati a inviare posta elettronica per suo conto.
Immagina un'azienda commerciale che spedisce i suoi ordini esclusivamente tramite due corrieri convenzionati. L'azienda pubblica sul proprio sito una nota in cui dichiara: «I nostri pacchi viaggiano solo con il corriere A e il corriere B. Se qualcuno si presenta alla vostra porta a nostro nome con un furgone del corriere C, quel pacco non proviene da noi».
Tecnicamente, questo elenco viene inserito nei record DNS pubblici del dominio sotto forma di una semplice riga di testo (record TXT). Quando riceve un'email, il server del destinatario esegue questi passaggi:
- Estrae il dominio dall'indirizzo del mittente tecnico (noto come Return-Path o envelope sender).
- Interroga i record DNS di quel dominio per recuperare la stringa SPF.
- Confronta l'indirizzo IP del server che ha recapitato il messaggio con quelli ammessi nella lista.
- Se l'IP corrisponde, il test SPF viene superato; se non compare nella lista, il test fallisce (SPF Fail).
Sebbene SPF sia utilissimo, presenta un limite strutturale: controlla solo l'indirizzo invisibile di ritorno (envelope sender) e non l'indirizzo che compare all'utente nel campo visibile "Da:" (l'header From). Inoltre, se un messaggio viene inoltrato automaticamente da una casella all'altra, l'IP del server che inoltra non coincide con quello originario, causando spesso falsi positivi. Per questo motivo è nato DKIM.
DKIM (DomainKeys Identified Mail): il sigillo di ceralacca digitale
Se SPF controlla chi ha spedito il messaggio, DKIM si concentra sulla sua integrità e sulla sua provenienza certa. Il sistema utilizza la crittografia asimmetrica a coppia di chiavi (pubblica e privata).
La metafora classica è il sigillo di ceralacca apposto su una lettera reale con un anello nobiliare. Se la lettera arriva con il sigillo intatto e l'impronta coincide con lo stemma del mittente, il destinatario sa con certezza due cose: la lettera proviene davvero da quella persona e nessuno ha aperto o alterato la busta durante il viaggio.
Ecco come opera DKIM nella pratica:
- Il server del mittente possiede una chiave privata segreta. Prima di inviare l'email, calcola un'impronta matematica (hash) del contenuto e delle intestazioni principali, firmandola con tale chiave.
- Questa firma digitale viene inserita nelle intestazioni nascoste dell'email come campo
DKIM-Signature. - Il dominio del mittente pubblica la corrispondente chiave pubblica all'interno del proprio DNS.
- Il server ricevente scarica la chiave pubblica dal DNS e la usa per verificare la firma. Se il calcolo coincide, il messaggio è autentico e non è stato alterato da terzi lungo il percorso.
A differenza di SPF, DKIM supera senza problemi gli inoltri automatici, poiché la firma viaggia all'interno del messaggio stesso e rimane valida finché il corpo del testo o le intestazioni firmate non vengono modificati.
Cos'è DMARC: il regolamento che unisce tutto
Nonostante SPF e DKIM offrano garanzie preziose, da soli lasciano aperta una domanda critica: che cosa deve fare il server ricevente se uno dei due controlli (o entrambi) fallisce? Inoltre, nessuno dei due impediva a un truffatore di superare DKIM con un dominio casuale mostrando al contempo un indirizzo fasullo nel campo visibile "Da:".
DMARC (Domain-based Message Authentication, Reporting, and Conformance) risolve entrambe le questioni attraverso due funzioni essenziali: l'allineamento dei domini e la definizione della politica di gestione (policy).
L'allineamento DMARC: DMARC richiede che il dominio visualizzato nel campo "Da:" corrisponda a quello convalidato da SPF e/o a quello convalidato dalla firma DKIM. Se un'email mostra info@banca.it ma la verifica SPF o DKIM è avvenuta per un dominio estraneo come server-truffa.com, DMARC considera il messaggio non allineato e quindi non autenticato.
Attraverso il record DNS di DMARC, il proprietario del dominio specifica istruzioni chiare ai server riceventi tramite tre possibili politiche:
- p=none (Monitoraggio): il destinatario lascia passare il messaggio regolarmente, ma registra l'esito dell'autenticazione e invia un report di riepilogo al mittente. Serve per testare l'infrastruttura senza rischiare di bloccare email legittime.
- p=quarantine (Quarantena): i messaggi che non superano i controlli vengono accettati ma indirizzati direttamente nella cartella spam o posta indesiderata.
- p=reject (Rifiuto totale): la protezione più rigorosa. Se l'email fallisce l'allineamento DMARC, il server ricevente la rifiuta completamente durante la connessione, impedendone l'arrivo persino nello spam.
In base alle normative europee sulla riservatezza come il GDPR, l'adozione di adeguate misure tecniche per tutelare l'integrità delle comunicazioni fa parte del dovere di sicurezza dei titolari del trattamento, e le indicazioni generali dell'autorità Garante Privacy sottolineano regolarmente l'importanza di difendere gli utenti da attacchi di contraffazione dell'identità digitale.
Confronto rapido: SPF, DKIM e DMARC a colpo d'occhio
Per comprendere come questi tre standard cooperano all'interno della rete, riassumiamo le loro caratteristiche chiave nella seguente tabella:
| Standard | Cosa controlla esattamente | Dove risiede la configurazione | Vantaggio principale | Punto debole se usato da solo |
|---|---|---|---|---|
| SPF | L'indirizzo IP del server che spedisce il messaggio | Record DNS TXT del mittente | Blocca server sconosciuti in modo rapido e semplice | Si rompe con l'inoltro delle email e non copre l'header "Da:" visibile |
| DKIM | L'integrità del testo e l'autenticità del mittente via crittografia | Firma negli header email + chiave pubblica nel DNS | Resiste agli inoltri e garantisce che il testo non sia modificato | Non dice al destinatario cosa fare in caso di firma mancante o errata |
| DMARC | L'allineamento del campo "Da:" con SPF/DKIM e le istruzioni operative | Record DNS TXT con tag di policy (p=) | Permette di rifiutare la posta fasulla e genera report dettagliati | Richiede che SPF o DKIM siano già correttamente configurati |
Cosa accade passo dopo passo quando un'email entra nella tua casella
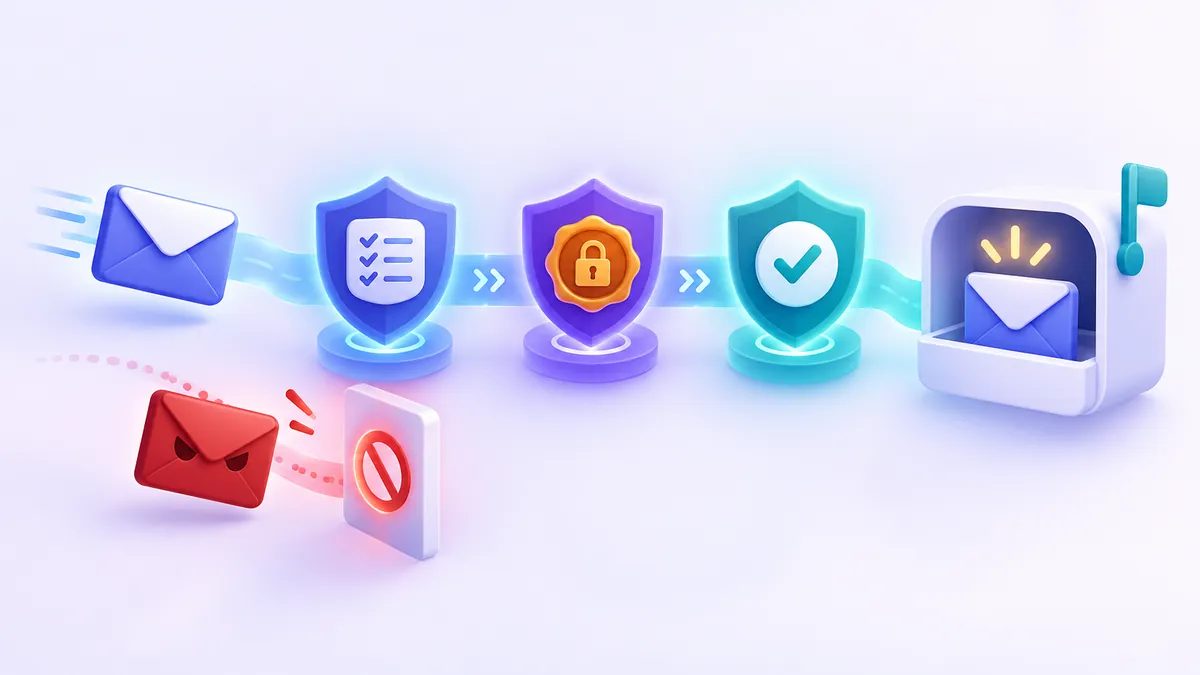
Ogni volta che ricevi una comunicazione, il server di posta del tuo fornitore (ad esempio Gmail, Outlook o un provider indipendente) esegue una sequenza automatica di controlli in frazioni di secondo:
- Ricezione della connessione: il server mittente si connette via SMTP. Il server ricevente memorizza l'indirizzo IP del mittente.
- Verifica SPF: il server ricevente interroga i record DNS del mittente per verificare se quell'IP è compreso nell'elenco autorizzato.
- Verifica DKIM: viene letta l'intestazione
DKIM-Signature, viene recuperata la chiave pubblica dal dominio corrispondente e viene verificata la validità crittografica del contenuto. - Valutazione DMARC: il sistema confronta il dominio mostrato nell'intestazione visibile con quelli convalidati da SPF e DKIM. Se almeno uno dei due è allineato e valido, il controllo DMARC ha esito positivo.
- Applicazione della policy: se DMARC fallisce, il ricevente applica la regola indicata dal proprietario del dominio (nessuna azione, quarantena o rifiuto immediato).
Cosa vedi nella tua casella e come verificare gli header di una fake email
Nella maggior parte dei programmi di posta, questi passaggi rimangono del tutto invisibili all'utente finale, a meno che qualcosa non vada storto. Tuttavia, puoi ispezionare tu stesso l'esito di questi controlli per smascherare una possibile fake email.
Se utilizzi Gmail, ad esempio, puoi aprire il messaggio sospetto, fare clic sull'icona con i tre puntini verticali in alto a destra e selezionare "Mostra originale". Una schermata riassuntiva mostrerà immediatamente i verdetti dei tre standard (SPF: PASS, DKIM: PASS, DMARC: PASS). Puoi consultare la nostra guida dettagliata su come leggere le intestazioni email per scoprire la vera provenienza del messaggio per analizzare i campi tecnici riga per riga.
Segnali di allarme visivi: se un mittente afferma di essere la tua banca ma accanto al nome vedi un punto interrogativo, un avviso di sicurezza o una dicitura del tipo "tramite server-sconosciuto.net", significa che l'allineamento o la firma non hanno superato i test.
Se hai dubbi sull'autenticità di una richiesta di reset password o di un avviso di sicurezza, è utile conoscere anche i segnali rivelatori del phishing per evitare di inserire credenziali riservate su pagine truffaldine.
Perché un'email autenticata non è automaticamente un'email sicura
Uno degli equivoci più diffusi tra gli utenti è credere che un messaggio che supera tutti i controlli (SPF PASS, DKIM PASS, DMARC PASS) sia per definizione innocuo. Non è così.
L'autenticazione email certifica unicamente che il messaggio è stato inviato dal legittimo gestore del dominio dichiarato e che non è stato manipolato durante il tragitto. Tuttavia:
- Domini registrati da criminali: un truffatore può comprare un dominio come
assistenza-clienti-sicura99.it, configurare perfettamente record SPF, DKIM e DMARC validi al 100% e inviare email ingannevoli che superano ogni test tecnico. - Account legittimi compromessi: se le credenziali di un account aziendale autentico vengono sottratte, le email inviate da quell'account saranno formalmente conformi agli standard, pur contenendo malware o link malevoli.
- Display name spoofing: il malintenzionato può usare un indirizzo valido e autenticato ma impostare il nome visualizzato su "Servizio Sicurezza Poste", sperando che il destinatario su smartphone non legga l'indirizzo reale sottostante.
L'autenticazione è quindi un filtro essenziale contro l'impersonificazione diretta di marchi noti, ma non sostituisce il buonsenso e l'analisi critica del contenuto.
Protezione quotidiana della posta e l'uso di una email temporanea
Mentre i proprietari dei domini utilizzano SPF, DKIM e DMARC per difendere la reputazione del proprio marchio, tu puoi proteggere la tua casella principale riducendo l'esposizione del tuo indirizzo personale sul web. Ogni volta che inserisci la tua email su forum, promozioni di prova o siti poco affidabili, il tuo contatto rischia di finire in banche dati di spammer e phisher.
In queste situazioni, utilizzare un servizio gratuito di email temporanea come FakeEmail.net ti permette di ricevere codici di conferma o link di attivazione senza rivelare il tuo recapito reale. In questo modo preservi la pulizia della tua casella principale da messaggi indesiderati e riduci il rischio di ricevere tentativi mirati di inganno digitale.
Domande frequenti
Basta configurare solo SPF per proteggere il mio dominio?
No, SPF da solo non protegge l'indirizzo mostrato nel campo visibile 'Da:' e si interrompe quando le email vengono inoltrate. Per una protezione efficace è necessario affiancare DKIM e una policy DMARC.
Cosa significa quando Gmail mostra 'DMARC: FAIL' nei dettagli dell'email?
Significa che il messaggio non ha superato l'allineamento tra il dominio visibile del mittente e i risultati di SPF o DKIM. In base alle regole del dominio, l'email potrebbe essere stata contrassegnata come spam o essere un tentativo di spoofing.
DMARC blocca tutto lo spam?
No, DMARC blocca specificamente lo spoofing del nome a dominio, cioè chi si spaccia per un dominio che non possiede. Non può bloccare lo spam inviato da domini registrati ad hoc dagli spammer con configurazioni tecniche valide.
Qual è la differenza principale tra p=quarantine e p=reject in DMARC?
Con la direttiva 'quarantine', le email che falliscono l'autenticazione vengono recapitate nella cartella di spam del destinatario. Con la direttiva 'reject', il server di destinazione rifiuta e scarta direttamente il messaggio all'arrivo.
Un servizio di posta temporanea supporta la ricezione di email autenticate?
Sì, i server che gestiscono caselle usa e getta ricevono regolarmente posta conforme agli standard SMTP ed elaborano i messaggi in ingresso inviati da server verificati tramite SPF e DKIM.
Ti serve subito un indirizzo usa e getta? Ottienilo gratis con un clic, senza registrazione.
Ottieni un'email temporanea