SPF・DKIM・DMARCとは?使い捨てメールアドレスにも通じる認証の基礎
目次
SPF、DKIM、DMARCは、送信者が本物であるかを確かめて「なりすましメール」を防ぐための送信ドメイン認証技術です。これらが正しく機能することで、悪意ある第三者が実在する企業や有名サービスのアドレスを勝手に名乗り、受信者を騙す不正メールを排除できます。プライバシー保護のためにWebサービスへの登録で使い捨てメールアドレスを活用する際にも、届いたメールの信頼性や安全性を正しく見極めるための前提知識として役立ちます。
なぜメールの「なりすまし」が簡単にできてしまうのか
私たちが日常的に利用している電子メールは、1982年に標準化されたSMTP(Simple Mail Transfer Protocol)というプロトコルに基づいています。インターネット草創期に作られたこの仕組みは、限られた大学や研究機関の間で性善説に基づいて設計されたため、送信者の身元を厳密に検証する機能が備わっていませんでした。
手紙の封筒の裏に書く差出人住所と同じように、SMTPではメールの差出人情報(ヘッダーFrom)を送信側が自由に書き換えることが可能です。この仕様を悪用し、実在する銀行や通販サイトのメールアドレスを詐称して偽サイトに誘導するフィッシング詐欺やビジネスメール詐欺が深刻化しました。こうした不正を防ぎ、差出人の真正性を証明するために登場したのが、SPF、DKIM、DMARCという3重の送信ドメイン認証技術です。
SPF(送信元IPの確認):公認の配送業者リスト
SPF(Sender Policy Framework)は、特定のドメインからメールを送信することを許可されたサーバー(IPアドレス)の一覧を、ドメイン所有者が公表する仕組みです。現実世界に例えるなら、「当社の荷物を届ける正規の配送業者リスト」を自社の掲示板に貼り出しておくような運用にあたります。
ドメインの管理者は、DNS(ドメインネームシステム)にTXTレコードと呼ばれるテキスト情報(例:v=spf1 include:_spf.google.com ~allなど)を登録します。メールを受け取ったサーバーは、配送元のIPアドレスを確認し、送信元ドメインのDNSに掲示されたリストに含まれているかを照合します。リストに記載のない不審なサーバーからのメールであれば、受信側は「正規の配達員ではない」と判定し、迷惑メールフォルダへ振り分けるなどの対応をとることができます。
SPFの弱点:メールが別の転送サーバーを経由して届いた場合、受信サーバーから見ると送信元IPアドレスが転送サーバーのものに変わってしまいます。その結果、正規のメールであってもSPF認証に失敗(Fail)してしまうことがあります。この弱点を補うために開発されたのがDKIMです。
DKIM(電子署名):改ざんを防ぐデジタル封蝋
DKIM(DomainKeys Identified Mail)は、送信するメールに暗号技術を用いた電子署名を添付し、通信途中で本文やヘッダーが改ざんされていないことを保証する仕組みです。中世ヨーロッパで親書を封じる際に使われた、中身が開封・改ざんされていないことを示す「蝋(ろう)の刻印(封蝋)」に似ています。
送信サーバーは、秘密鍵を使ってメールの内容から計算した「DKIM署名」をメールヘッダー(DKIM-Signature)に書き込みます。受信側のサーバーは、送信元ドメインのDNSに公開されている「公開鍵」を取得し、その署名が正しいかどうかを数学的に検証します。もし通信の途中で攻撃者によって文面や添付ファイル、リンク先が書き換えられていれば、計算結果が一致せず認証は失敗します。DKIMはIPアドレスではなく電子署名そのものを検証するため、自動転送を経由しても署名が壊れない限り有効性を維持できます。
DMARC:すべてを統括する「現場の指示書」
SPFとDKIMの導入によって送信元の正当性と完全性を検証できるようになりましたが、従来の仕組みには大きな課題が2つ残されていました。1つは「認証に失敗したメールを受信側がどう処理すべきか(そのまま届けるのか、破棄するのか)が統一されていないこと」、もう1つは「メールソフトの差出人欄に表示される表示名(ヘッダーFrom)と、裏側で検証されるドメインが異なっていても通ってしまうこと」です。
この問題を解決するために策定されたのがDMARC(Domain-based Message Authentication, Reporting, and Conformance)です。DMARCは、送信元ドメインの所有者が「もしSPFやDKIMの検証に失敗した偽メールが届いたら、このように対処してください」という明確なポリシーを受信側に宣言するルールブックです。ドメイン所有者は以下の3段階のポリシーを設定できます。
- none(監視のみ):認証に失敗したメールもそのまま受信者の受信トレイに届ける。ドメイン管理者は集計レポートを受け取って現状を把握する。
- quarantine(隔離):認証に失敗したメールを受信トレイに入れず、迷惑メールフォルダに隔離する。
- reject(受信拒否):認証に失敗したメールを受信サーバー側で完全に遮断し、受信者の元へ一切届けない。
さらにDMARCは「アライメント(一致確認)」を要求します。ユーザーの画面に見える「差出人(ヘッダーFrom)」のドメインと、SPFやDKIMで検証されたドメインが厳密に一致しているかを検査するため、有名企業の正規ドメインを装ったなりすましをほぼ完全にシャットアウトできます。
SPF・DKIM・DMARCの比較まとめ
3つの技術はそれぞれ得意分野が異なり、どれか1つだけで完結するものではありません。互いの欠点を補い合いながら機能します。
| 規格 | 現実世界の例え | 検証するポイント | 主なメリット | 単独での課題 |
|---|---|---|---|---|
| SPF | 公認の配送業者リスト | 送信元サーバーのIPアドレス | DNSに1行書くだけで導入が容易 | メールの自動転送で認証が失敗しやすい |
| DKIM | 改ざんを防ぐ封蝋(署名) | メールヘッダーと本文の電子署名 | 転送されても署名が保持されていれば有効 | 設定がやや複雑で、鍵管理の負荷がある |
| DMARC | 荷受人への対応指示書 | SPF/DKIMの結果と差出人ドメインの一致 | 失敗時の処理(破棄・隔離)を指定できる | 前提としてSPFまたはDKIMの導入が必須 |
メールが届く瞬間に裏側で起きている6つのステップ
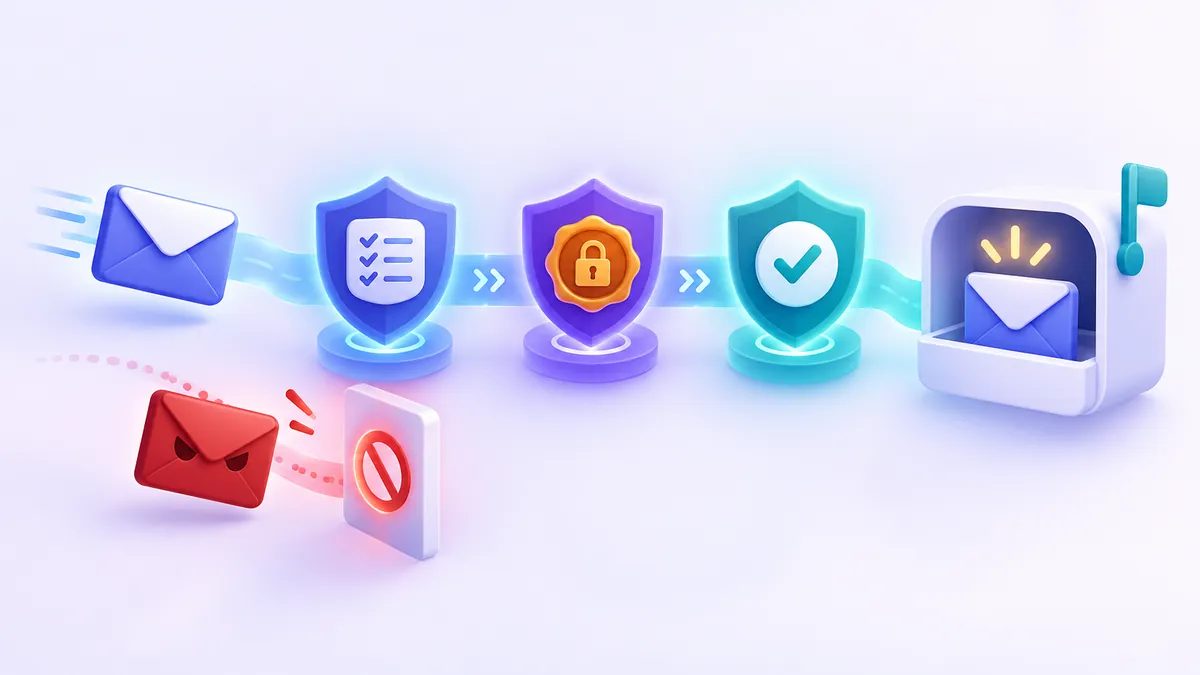
あなたがメールを受信トレイで開くまでのわずかな瞬間に、受信メールサーバーの内部では以下の順序で厳密なチェックが行われています。
- TCP接続の受託:送信元サーバーから接続を受け、そのサーバーのIPアドレスを一時記録します。
- SPFの検証:メールのエンベロープFrom(配送用アドレス)のドメインからDNSレコードを調べ、接続元IPが許可リストにあるか確認します。
- DKIMの検証:メールヘッダーに含まれるDKIM署名を取り出し、送信側ドメインの公開鍵を取得してデータの改ざんがないか署名を検証します。
- DMARCアライメントの照合:ユーザーが見る差出人アドレス(ヘッダーFrom)のドメインが、SPFまたはDKIMの検証を通過したドメインと一致しているか照合します。
- DMARCポリシーの適用:認証に失敗した場合、送信元がDNSで指定しているポリシー(none / quarantine / reject)に従ってメールの扱いを決定します。
- 受信トレイへの配信:すべての検査を通過したメール、あるいはポリシーで許可されたメールのみがユーザーの受信箱へ届きます。
届いたメールの認証状態を自分で確認する方法
日常的に使う主要なメールサービスでは、メールヘッダーの詳細を確認することで、これらの認証が成功したかどうかを自分の目で確かめることができます。たとえばGmailの場合、メール本文の右上にある三点リーダーメニューから「メッセージのソースを表示」を選択します。
開いた画面の上部には、認証結果がわかりやすい一覧表として表示されます。
- SPF: 'PASS'(公認された正規サーバーからの送信を確認)
- DKIM: 'PASS'(正規の秘密鍵で署名され、改ざんがないことを確認)
- DMARC: 'PASS'(アライメントを満たし、ポリシーに適合していることを確認)
もしここが「FAIL」になっていたり、警告メッセージが出ている場合は、差出人が詐称されている可能性が極めて高くなります。怪しいメールの追跡やヘッダーの詳細な読み解き方については、メールヘッダーの読み方と送信元を特定する手順で詳しく解説しています。
認証「PASS」でも油断禁物:知っておくべき詐欺の手口
「SPF、DKIM、DMARCがすべてPASSしていれば、そのメールは100%安全」と考えるのは危険です。技術的に送信ドメイン認証が証明できるのは、あくまで「そのメールが、記載されたドメインの所有者から正当に送られ、途中で改ざんされていない」という事実だけです。
詐欺グループ自身が独自にドメイン(例:有名ブランドに似せた amaz0n-security-check.jp のような類似文字列)を取得し、自前のサーバーにSPF、DKIM、DMARCを正しく設定して送信してくるケースが増加しています。この場合、詐欺メールであるにもかかわらず、技術的な認証結果はすべて「PASS」となってしまいます。
そのため、認証結果の確認だけに依存せず、不自然な緊急性の煽りや怪しいリンクがないかといったフィッシングメールを見抜く警戒サインを常に意識することが重要です。
使い捨てメールアドレス利用時にも役立つ送信認証の知識
アンケート回答、無料PDFのダウンロード、短期利用のWebサービス登録など、メインアドレスを教えたくない場面では、使い捨てメールアドレス(捨てアド)がプライバシー保護の有力な選択肢になります。当サイトFakeEmail.netは、登録不要ですぐにランダムな受信専用アドレスを発行できる無料の一時メールサービスです。
一般的なメールサービスで受信する登録確認メールなどの通知では、裏側でメールサーバーによるSPFやDKIMの整合性チェックが行われており、一時メールと普段のメールアカウントを使い分ける際にもこの仕組みを理解しておくことが役立ちます。一時的なアドレス宛てであっても、大手サービスからの正規通知であれば送信ドメイン認証が成立しています。一方で、迷惑な宣伝スパムや出所不明の怪しいメッセージは認証が破綻しているケースが多く、見分けるための大きな手掛かりになります。
なお、使い捨てメールはブラウザセッションに紐づく受信専用の仕組みであり、アドレスを知っていれば誰でも閲覧できる公開トレイです。機密情報のやり取りや銀行口座・本登録アカウントへの利用は避け、プライバシーを守るための防波堤として適切に使い分けることが肝心です。
まとめ:3つの防衛線が安全なメール環境をつくる
SPFは「配送業者の確認」、DKIMは「未開封を保証する封蝋」、そしてDMARCは「偽物が届いたときの現場指示書」です。近年の主要メールプロバイダによる送信者ガイドラインの厳格化に伴い、これら3つの導入はWebの世界で実質的な必須要件となりました。
送信ドメイン認証の基本構造を把握しておけば、日常で目にする怪しいメールの正体に気づきやすくなり、オンライン詐欺被害に遭うリスクを大幅に下げることができます。安全なメール環境を保つために、仕組みの理解と自衛のためのツールの賢い使い分けを心がけましょう。
よくある質問
個人で取得した独自ドメインでもSPF、DKIM、DMARCの設定は必要ですか?
はい、強く推奨されます。主要なメールサービス(GoogleやYahoo!など)は送信者ガイドラインを強化しており、認証が設定されていない独自ドメインからのメールは迷惑メールフォルダに直行するか、受信を拒否される可能性が高くなります。
GmailやYahoo! JAPANなどの無料アドレスを使う場合も自分で設定する必要がありますか?
必要ありません。Gmail(@gmail.com)やYahoo!メール(@yahoo.co.jp)などの無料Webメールを利用してメールを送る場合、各事業者のサーバー側ですでにSPF、DKIM、DMARCが自動設定されています。
DMARCのポリシーを「reject(拒否)」に設定するとどんなリスクがありますか?
自社が利用しているメルマガ配信スタンドや外部クラウドサービスでSPF/DKIMの設定が漏れていた場合、正規の重要メールまで受信拒否されて届かなくなる恐れがあります。まずは「none(監視)」で影響を調査してから段階的に引き上げるのが安全です。
送信ドメイン認証が普及しているのに、なぜ今も迷惑メールが届くのですか?
攻撃者が自前で正規に取得した使い捨てドメインにSPFやDKIMを正しく設定して送信しているためです。認証は「送信元ドメインの所有者から送られたか」を証明するだけであり、そのドメインを運用している人物が悪人かどうかまでは判定できないからです。
メーリングリスト宛てのメールでDKIMやSPFのエラーが起きやすいのはなぜですか?
メーリングリスト管理サーバーがメールを中継・再配信する際に、件名に「[ML名:123]」のようなタグを追記したり本文末尾に退会案内を付与したりすると、DKIM署名の計算結果が狂って改ざんと判定されるためです。
今すぐ使い捨てアドレスが必要ですか?登録不要、ワンクリックで無料取得できます。
使い捨てメールを取得