SPF, DKIM und DMARC einfach erklärt: Schutz vor Fake-E-Mails
Auf dieser Seite
- Warum eine Fake-E-Mail ohne Authentifizierung so leicht gefälscht wird
- SPF (Sender Policy Framework): Die Liste der zugelassenen Kuriere
- DKIM (DomainKeys Identified Mail): Das fälschungssichere Wachssiegel
- Was ist DMARC? Das Regelwerk, das alles verbindet
- SPF vs. DKIM vs. DMARC im direkten Vergleich
- Schritt für Schritt: Was passiert, wenn eine E-Mail bei dir ankommt?
- Was du in deinem Postfach siehst (und wie du es selbst prüfst)
- Warum bestandene Prüfungen nicht automatisch Sicherheit garantieren
SPF, DKIM und DMARC sind drei technische Sicherheitsstandards, die wie eine digitale Ausweiskontrolle für den E-Mail-Verkehr funktionieren. Sie prüfen im Hintergrund, ob eine Nachricht wirklich von dem Absender stammt, der im Postfach angezeigt wird, und verhindern so, dass Betrüger eine gefährliche Fake-E-Mail im Namen deiner Bank, eines Online-Shops oder einer Behörde verschicken. Während SPF die erlaubten Versandserver auflistet und DKIM die Nachricht fälschungssicher versiegelt, sorgt DMARC als übergeordnetes Regelwerk dafür, dass gefälschte Nachrichten aussortiert oder komplett blockiert werden.
Warum eine Fake-E-Mail ohne Authentifizierung so leicht gefälscht wird
Um zu verstehen, warum wir heute gleich drei verschiedene Schutzmechanismen brauchen, lohnt sich ein kurzer Blick in die Geschichte des Internets. Als das Grundprotokoll für den E-Mail-Versand (SMTP) entworfen wurde, glich das Netzwerk einer überschaubaren Nachbarschaft, in der man sich gegenseitig vertraute. Wenn du genau wissen möchtest, wie Nachrichten von einem Server zum anderen reisen, findest du die Grundlagen in unserem Artikel darüber, wie E-Mails technisch über SMTP und MX-Records funktionieren.
Das Problem dieses alten Systems: Es verhält sich genau wie ein klassischer Briefkasten an der Straße. Jeder Mensch kann einen Papierbrief schreiben, als Absender auf den Umschlag den Namen deiner Hausbank oder eines bekannten Paketdienstes drucken und den Brief einwerfen. Die Post prüft beim Transport nicht, ob der Absender auf dem Papier wirklich die Person ist, die den Brief eingeworfen hat.
In der digitalen Welt nennt man diesen Trick E-Mail-Spoofing. Ohne zusätzliche Schutzmaßnahmen kann jeder beliebige Server im Internet behaupten, er sende eine Nachricht im Namen einer fremden Domain. Genau so entsteht eine betrügerische Fake-E-Mail, die dich auf Phishing-Seiten locken soll.
Wichtige Unterscheidung: Im Alltag wird der Begriff „Fake-E-Mail“ oft für zwei völlig unterschiedliche Dinge genutzt. Zum einen meint man damit betrügerische Phishing-Nachrichten (Spoofing), die fremde Identitäten vortäuschen. Zum anderen bezeichnen viele Nutzer damit eine legitime Wegwerf-E-Mail oder temporäre E-Mail, mit der man die eigene Privatsphäre bei Online-Registrierungen schützt. SPF, DKIM und DMARC bekämpfen das kriminelle Spoofing, nicht den legalen Datenschutz.
SPF (Sender Policy Framework): Die Liste der zugelassenen Kuriere
Der erste Baustein zur Lösung des Problems heißt SPF (Sender Policy Framework). Stell dir vor, ein großes Unternehmen möchte verhindern, dass Fremde im Namen der Firma Pakete ausliefern. Die Geschäftsführung hängt deshalb ein öffentlich einseihbares Schild an das Firmentor, auf dem steht: „Unsere Post wird ausschließlich von Kurierdienst A und unserem eigenen Lieferwagen mit dem Kennzeichen B ausgeliefert. Wenn jemand anderes behauptet, Post von uns zu bringen, nehmt sie nicht an.“
Genau dieses öffentliche Schild ist ein SPF-Eintrag. Der Inhaber einer Domain (zum Beispiel beispiel-bank.de) hinterlegt in den öffentlichen Einstellungen seiner Domain – dem sogenannten DNS (Domain Name System) – eine einfache Textzeile. Darin stehen alle IP-Adressen und Server, die offiziell berechtigt sind, E-Mails für diese Domain zu verschicken.
- So funktioniert die Prüfung: Wenn eine E-Mail bei deinem Anbieter ankommt, schaut der empfangende Server nach, von welcher IP-Adresse die Nachricht gerade eingeliefert wurde. Anschließend gleicht er diese Adresse mit der öffentlichen SPF-Liste der Absender-Domain ab.
- Bestanden (SPF Pass): Steht der sendende Server auf der Liste, gilt der Kurier als autorisiert.
- Durchgefallen (SPF Fail): Steht die IP-Adresse nicht auf der Liste, weiß der Empfängerserver sofort, dass hier ein unbefugter Server versucht, fremde Post einzuschleusen.
Die Schwachstelle von SPF allein
Warum reicht SPF allein nicht aus? Das liegt an einer Eigenheit von E-Mails: Jede Nachricht besitzt eigentlich zwei Absenderadressen. Es gibt den technischen Umschlag-Absender (den sogenannten Return-Path, an den Fehlermeldungen geschickt werden, wenn ein Postfach voll ist) und den sichtbaren Briefkopf-Absender (den From-Header, den du in deinem E-Mail-Programm siehst).
SPF prüft nur den äußeren Umschlag. Ein Angreifer könnte also einen Brief in einen Umschlag mit seiner eigenen, völlig korrekten Absenderadresse stecken (damit besteht er die SPF-Prüfung!), aber auf das Briefpapier im Inneren trotzdem den Namen deiner Bank schreiben. Wenn du die E-Mail öffnest, siehst du nur das Briefpapier und fällst womöglich auf die Täuschung herein.
DKIM (DomainKeys Identified Mail): Das fälschungssichere Wachssiegel
Um auch das Briefpapier selbst zu schützen, wurde DKIM (DomainKeys Identified Mail) entwickelt. Wenn SPF die Ausweiskontrolle des Kuriers ist, dann ist DKIM ein persönliches, kryptografisches Wachssiegel direkt auf dem Brief.
Im Mittelalter pressten Könige ihren Siegelring in heißes Wachs, um zu beweisen, dass ein Dokument echt ist und auf dem Weg durch den Boten kein Wort verändert wurde. DKIM überträgt dieses Prinzip in die Mathematik mithilfe eines Schlüsselpaares:
- Der private Schlüssel (der Siegelring): Dieser liegt streng geheim auf dem E-Mail-Server des echten Absenders. Bevor eine E-Mail verschickt wird, berechnet der Server aus dem Text der Nachricht, dem Betreff und der Absenderadresse einen individuellen Fingerabdruck und verschlüsselt ihn mit seinem privaten Schlüssel. Diese digitale Signatur wird unsichtbar in den Kopfdaten (Header) der E-Mail angehängt.
- Der öffentliche Schlüssel (das Vergleichsmuster): Genau wie bei SPF veröffentlicht der Domain-Inhaber das passende Gegenstück – den öffentlichen Schlüssel – frei zugänglich im DNS.
Wenn dein E-Mail-Anbieter die Nachricht empfängt, holt er sich den öffentlichen Schlüssel der Domain und prüft damit das Wachssiegel der E-Mail. Passt der Schlüssel exakt zur Signatur, sind zwei Dinge zweifelsfrei bewiesen: Erstens stammt die Nachricht wirklich von jemandem, der den geheimen Siegelring dieser Domain besitzt. Zweitens wurde unterwegs kein einziger Buchstabe am Text oder Betreff verändert – denn schon ein geändertes Komma würde das digitale Siegel sofort zerstören.
Was ist DMARC? Das Regelwerk, das alles verbindet
Selbst mit SPF (dem geprüften Kurier) und DKIM (dem echten Wachssiegel) gab es lange Zeit noch eine Lücke. Was soll der empfangende Server eigentlich tun, wenn eine Prüfung fehlschlägt? Und wie verhindert man den Trick, dass ein Angreifer einfach ein gültiges Wachssiegel seiner eigenen Wegwerf-Domain auf einen Brief drückt, in dessen sichtbarem Absenderfeld aber eine berühmte Marke steht?
Hier kommt DMARC ins Spiel. Die Abkürzung steht für Domain-based Message Authentication, Reporting, and Conformance. DMARC ist kein dritter Prüfmechanismus, sondern der Sicherheitschef, der SPF und DKIM miteinander verknüpft und klare Anweisungen gibt.
1. Der Domänen-Abgleich (Identifier Alignment)
Die wichtigste Aufgabe von DMARC ist das sogenannte Alignment (der Abgleich). DMARC verlangt, dass die Domain, die du als Nutzer im sichtbaren From-Feld deines Postfachs liest, zwingend mit der Domain übereinstimmen muss, die bei SPF (auf dem Umschlag) oder bei DKIM (auf dem Wachssiegel) erfolgreich geprüft wurde. Damit ist das Schlupfloch des gefälschten Briefpapiers im echten Umschlag endgültig geschlossen.
2. Klare Handlungsanweisungen (Policies)
Über DMARC teilt der Inhaber einer Domain allen E-Mail-Anbietern weltweit mit, wie streng sie mit Nachrichten umgehen sollen, die den Test nicht bestehen. Dafür gibt es drei Stufen:
p=none(Nur beobachten): Die E-Mail wird trotzdem zugestellt, aber der Vorfall wird protokolliert. Das nutzen Unternehmen meist in der Testphase, um nicht versehentlich eigene Newsletter zu blockieren.p=quarantine(Quarantäne): Fällt eine E-Mail durch die Prüfung, wird sie als verdächtig eingestuft und landet direkt im Spam- oder Junk-Ordner des Empfängers.p=reject(Komplett ablehnen): Die höchste Sicherheitsstufe. Der empfangende Server vernichtet die gefälschte E-Mail sofort an der Türschwelle. Du bekommst sie in deinem Postfach niemals zu Gesicht.
3. Rückmeldungen (Reporting)
Zusätzlich sorgt DMARC dafür, dass Empfangsserver automatische Berichte an den echten Domain-Inhaber zurückschicken. So erfährt beispielsweise eine Bank sofort, wenn Kriminelle gerade versuchen, tausende Phishing-Mails in ihrem Namen zu versenden, und kann ihre Systeme entsprechend anpassen. Auch das Bundesamt für Sicherheit in der Informationstechnik (BSI) empfiehlt Unternehmen und Behörden ausdrücklich den konsequenten Einsatz von SPF, DKIM und DMARC zum Schutz der digitalen Kommunikation.
SPF vs. DKIM vs. DMARC im direkten Vergleich
Damit du die Aufgaben der drei Standards auf einen Blick auseinanderhalten kannst, fasst diese Tabelle das Zusammenspiel zusammen:
| Merkmal | SPF | DKIM | DMARC |
|---|---|---|---|
| Alltagsvergleich | Liste der zugelassenen Kuriere | Fälschungssicheres Wachssiegel | Sicherheitschef & Hausordnung |
| Hauptaufgabe | Prüft, ob die IP-Adresse des sendenden Servers autorisiert ist | Beweist per Signatur, dass die Nachricht echt und unverändert ist | Gleicht sichtbaren Absender ab und legt fest, was bei Fehlern passiert |
| Was wird geprüft? | Technischer Umschlag-Absender (Return-Path) |
Kryptografische Signatur im E-Mail-Header | Übereinstimmung mit dem sichtbaren Absender (From) |
| Schwäche im Alleingang | Schützt nicht das sichtbare Absenderfeld; bricht oft bei Weiterleitungen | Sagt dem Empfänger nicht, wie er bei fehlendem Siegel reagieren soll | Funktioniert überhaupt nicht ohne vorher eingerichtetes SPF oder DKIM |
Schritt für Schritt: Was passiert, wenn eine E-Mail bei dir ankommt?
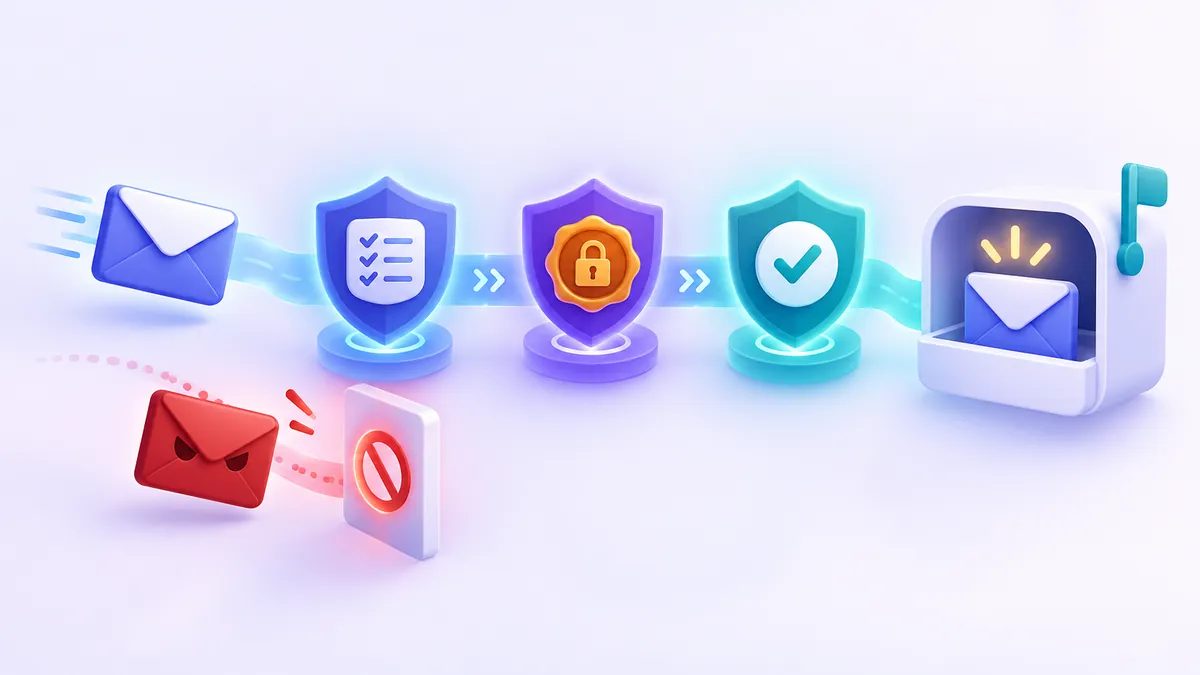
Vom Klick auf „Senden“ bis zum Aufblinken der Nachricht auf deinem Smartphone vergehen meist nur wenige Sekundenbruchteile. In dieser kurzen Zeit arbeitet dein E-Mail-Anbieter im Hintergrund folgende Checkliste ab:
- Anklopfen am Server: Ein fremder Server verbindet sich mit deinem Postfachanbieter und möchte eine Nachricht abliefern, die angeblich von
service@dein-onlineshop.destammt. - SPF-Kontrolle: Dein Anbieter schaut in das öffentliche DNS von
dein-onlineshop.deund prüft, ob die IP-Adresse des anklopfenden Servers dort auf der Liste steht. - DKIM-Kontrolle: Dein Anbieter sucht in der E-Mail nach der digitalen DKIM-Signatur, lädt den öffentlichen Schlüssel der Domain herunter und prüft, ob das Wachssiegel unversehrt ist.
- DMARC-Abgleich: Nun prüft dein Anbieter die DMARC-Regel der Domain. Stimmt die geprüfte Domain aus Schritt 2 oder 3 wirklich mit der Adresse
dein-onlineshop.deüberein, die dir später im Postfach angezeigt wird? - Entscheidung: Ist alles grün, wandert die E-Mail in deinen Posteingang. Schlägt die Prüfung fehl und der Shop hat die Regel
p=rejecthinterlegt, wird die Verbindung gekappt und die gefälschte Nachricht gelöscht.
Was du in deinem Postfach siehst (und wie du es selbst prüfst)
Als normaler E-Mail-Nutzer musst du weder DNS-Einträge schreiben noch kryptografische Schlüssel berechnen – das erledigen die Anbieter hinter den Kulissen. Trotzdem siehst du die Ergebnisse dieser Prüfungen jeden Tag in deinem Postfach, oft ohne es zu bemerken:
- Offizielle Markenlogos (BIMI): Viele moderne Postfächer zeigen neben E-Mails bekannter Marken heute das offizielle Firmenlogo oder ein kleines Verifizierungs-Häkchen an. Dieser Standard namens BIMI setzt zwingend voraus, dass die Domain eine strenge DMARC-Richtlinie (
quarantineoderreject) fehlerfrei bestanden hat. - Warnbanner: Wenn eine verdächtige E-Mail durchrutscht, weil der Absender seine DMARC-Regel noch nicht auf „Ablehnen“ gestellt hat, blenden viele E-Mail-Programme ein deutliches gelbes oder rotes Banner ein („Die Identität dieses Absenders konnte nicht bestätigt werden“).
- Der Zusatz „über“ oder „via“: Steht neben dem Absendernamen ein Hinweis wie
info@beispiel.de über fremder-server.com, deutet das darauf hin, dass die Nachricht über einen Dienstleister verschickt wurde, dessen Domain noch nicht sauber mit der Hauptdomain abgeglichen ist.
Wenn du bei einer verdächtigen Nachricht ganz genau nachsehen möchtest, kannst du in fast jedem E-Mail-Programm die Option „Original anzeigen“ oder „Quelltext anzeigen“ wählen. Dort findest du eine Zeile namens Authentication-Results. Steht dort spf=pass, dkim=pass und dmarc=pass, ist die technische Herkunft der Nachricht bestätigt. Eine genaue Anleitung dazu findest du in unserem Ratgeber, wie du E-Mail-Header richtig lesen und prüfen kannst.
Warum bestandene Prüfungen nicht automatisch Sicherheit garantieren
So wirkungsvoll SPF, DKIM und DMARC auch sind: Ein dreifaches „Pass“ bedeutet lediglich, dass die E-Mail wirklich von genau der Domain stammt, die im Absenderfeld steht. Es sagt jedoch nichts darüber aus, ob der Besitzer dieser Domain gute Absichten hat.
Vorsicht vor Doppelgänger-Domains: Betrüger registrieren häufig eigene Domains, die echten Marken täuschend ähnlich sehen – etwa deine-hausbank-sicherheit.com statt deine-hausbank.de. Da den Kriminellen diese gefälschte Domain selbst gehört, können sie dafür völlig problemlos gültiges SPF, DKIM und DMARC einrichten! Technisch besteht die E-Mail dann jede Prüfung, obwohl es sich um reines Phishing handelt.
Darüber hinaus können Angreifer auch echte E-Mail-Konten von seriösen Firmen durch gestohlene Passwörter kapern und von dort aus Nachrichten versenden, die alle echten Signaturen tragen. Es bleibt deshalb unerlässlich, bei unerwarteten Zahlungsaufforderungen, dringenden Drohungen oder merkwürdigen Links skeptisch zu bleiben. Lies dazu am besten unsere Übersicht der 12 Warnsignale, an denen du eine gefälschte Phishing-E-Mail erkennst.
Wie du deine eigene E-Mail-Adresse vor Spam und Datenlecks schützt
Noch ein weiterer Punkt überrascht viele Nutzer: Auch lästiger Werbe-Spam besteht fast immer alle SPF-, DKIM- und DMARC-Prüfungen. Warum? Weil zweifelhafte Marketing-Firmen und Adresshändler natürlich ihre eigenen Server sauber konfigurieren, damit ihre Werbeflut nicht von den Spamfiltern blockiert wird. Wenn du deine echte E-Mail-Adresse für einen einmaligen Download, ein Gewinnspiel oder ein öffentliches WLAN herausgibst, landest du schnell auf solchen Verteilern – trotz der in Europa geltenden Datenschutz-Grundverordnung (DSGVO).
Der wirksamste Schutz vor dieser Art von Nachrichten ist konsequente Datensparsamkeit: Gib deine persönliche Hauptadresse nur dort an, wo du dem Anbieter dauerhaft vertraust. Für schnelle Registrierungen, Foren oder das Testen neuer Webseiten kannst du stattdessen unseren kostenlosen Dienst auf FakeEmail.net nutzen. Sobald du die Seite öffnest, erhältst du ohne Registrierung oder Passwort sofort eine zufällige temporäre E-Mail-Adresse, mit der du Bestätigungscodes direkt im Browser empfangen kannst.
Übrigens: Da die Adressen auf FakeEmail.net technisch ausschließlich für den Empfang ausgelegt sind (Receive-Only) und das Versenden oder Beantworten von Nachrichten gar nicht erst erlauben, kann auch niemand unseren Dienst missbrauchen, um fremde Postfächer mit Spam oder Spoofing-Nachrichten zu belästigen. So bleibt dein privates Postfach sauber, während im Hintergrund SPF, DKIM und DMARC dafür sorgen, dass echte Kommunikation im Internet Schritt für Schritt sicherer wird.
Häufig gestellte Fragen
Muss ich als normaler E-Mail-Nutzer SPF, DKIM und DMARC selbst einrichten?
Nein, als privater Nutzer bei einem normalen E-Mail-Anbieter (wie GMX, Web.de, Gmail oder Outlook) musst du nichts einstellen. Dein Anbieter übernimmt die Prüfung eingehender E-Mails und das Signieren deiner ausgehenden Nachrichten vollautomatisch. Nur wer eine eigene Domain besitzt und darüber E-Mails verschickt, muss diese Einträge in seinem DNS-Menü hinterlegen.
Was ist der Unterschied zwischen E-Mail-Spoofing und einer Wegwerf-E-Mail?
Beim kriminellen E-Mail-Spoofing fälschen Angreifer die Absenderadresse einer fremden Person oder Bank, um Empfänger zu täuschen – genau das verhindern SPF, DKIM und DMARC. Eine Wegwerf-E-Mail (wie von FakeEmail.net) ist hingegen ein legales Datenschutz-Werkzeug: Du nutzt eine kurzlebige, nur für den Empfang gedachte Adresse, um deine echte E-Mail-Adresse vor Spam zu schützen.
Warum landen manche echten E-Mails trotz SPF, DKIM und DMARC im Spam-Ordner?
SPF, DKIM und DMARC bestätigen nur die Identität der sendenden Domain, nicht aber die Qualität des Inhalts. Wenn ein Absender massenhaft unerwünschte Werbung verschickt, von vielen Nutzern als Spam markiert wird oder typische Werbefloskeln nutzt, stufen moderne Spamfilter die Nachricht trotzdem als unerwünscht ein.
Was passiert mit SPF und DKIM, wenn ich eine E-Mail automatisch weiterleite?
Bei einer automatischen Weiterleitung bricht die SPF-Prüfung häufig ab, weil der weiterleitende Server nicht auf der ursprünglichen Kurier-Liste des ersten Absenders steht. Solange der weiterleitende Server den Inhalt der Nachricht aber nicht verändert, bleibt das kryptografische DKIM-Wachssiegel intakt, sodass die E-Mail die DMARC-Prüfung trotzdem erfolgreich besteht.
Kann man eine Absenderadresse noch fälschen, wenn DMARC auf p=none steht?
Ja, denn die Einstellung p=none weist den empfangenden Server an, fehlgeschlagene Prüfungen lediglich in einem Bericht zu melden, die Nachricht aber nicht zu blockieren. Erst wenn der Domain-Inhaber seine Richtlinie auf p=quarantine oder p=reject umstellt, bietet DMARC aktiven Schutz vor gefälschten E-Mails.
Sofort eine Wegwerf-E-Mail-Adresse benötigt? Mit einem Klick kostenlos erstellen – ohne Anmeldung.
Temporäre E-Mail erstellen