SPF, DKIM y DMARC explicados: Cómo frenar un correo falso
En esta página
- Por qué existe el correo falso cuando falta autenticación
- SPF (Sender Policy Framework): La lista de carteros autorizados
- DKIM (DomainKeys Identified Mail): El sello de lacre digital
- ¿Qué es DMARC? El manual de órdenes que une a los dos anteriores
- Comparativa directa: SPF vs. DKIM vs. DMARC
- Qué ocurre paso a paso cuando entra un correo
- Qué ves en tu bandeja de entrada y cómo comprobarlo
- Por qué un correo autenticado no siempre significa que sea seguro
SPF, DKIM y DMARC son tres métodos de autenticación que trabajan en equipo para demostrar que un correo electrónico proviene realmente de quien dice enviarlo y no de un estafador. Sin estos tres pilares, cualquiera podría falsificar la dirección del remitente y colar un correo falso en tu bandeja como si viniera de tu banco o de una tienda conocida. En esta guía te explicamos cómo funciona cada estándar con analogías cotidianas, por qué reducen los ataques de suplantación y cómo puedes comprobarlos tú mismo en cualquier mensaje.
Por qué existe el correo falso cuando falta autenticación
El correo electrónico es una de las tecnologías más antiguas de la red. Cuando se diseñó el protocolo SMTP hace más de cuatro décadas, Internet funcionaba como una red pequeña de confianza académica, por lo que no se incluyó ningún mecanismo nativo para verificar la identidad real de quien enviaba una carta digital. Para conocer a fondo cómo viajan estos mensajes entre servidores, puedes consultar nuestra guía sobre cómo funciona el correo electrónico y los registros MX.
En la práctica estándar de SMTP, un remitente malicioso puede escribir en el campo «De:» (o «From:») la dirección que le plazca, exactamente igual que si tomas un sobre de papel tradicional y anotas el remite de otra persona en el reverso. Los ciberdelincuentes aprovechan este vacío para crear correos falsificados que simulan ser de marcas o personas legítimas, una técnica conocida como email spoofing. Para cerrar esa brecha histórica surgieron tres estándares complementarios: SPF, DKIM y DMARC.
SPF (Sender Policy Framework): La lista de carteros autorizados
El estándar SPF funciona como una lista pública de mensajeros autorizados. El propietario de un dominio publica un registro de texto en su servidor DNS (el sistema de nombres de dominio) donde especifica con exactitud las direcciones IP de los servidores autorizados para enviar correos en su nombre.
Imagina que gestionas una empresa con el dominio ejemplo.es. Con SPF, publicas una nota en tu tablón oficial que dice: «Solo los repartidores que operan desde la IP 192.0.2.1 tienen permiso para entregar cartas con nuestro membrete». Cuando tu servidor envía un correo a otra persona, el servidor de destino revisa ese tablón DNS:
- Si el correo llega desde una de las IP autorizadas, la prueba se supera con éxito (SPF pass).
- Si llega desde un servidor ajeno o desconocido, la prueba falla (SPF fail o softfail).
A pesar de su utilidad, SPF tiene una limitación técnica: solo comprueba la dirección que viaja oculta en el sobre técnico del mensaje (conocida como Return-Path o dirección de rebote), pero no siempre valida el nombre visible que tú lees en el campo «De:». Además, si un correo se reenvía legítimamente a través de un intermediario, la IP cambia y SPF puede fallar por error. Por esa razón se inventó una segunda capa de protección.
DKIM (DomainKeys Identified Mail): El sello de lacre digital
Si SPF es la lista de repartidores autorizados, DKIM equivale al sello de cera que los emisarios antiguos estampaban sobre los documentos oficiales. DKIM no se fija en la dirección IP del servidor que transporta el mensaje, sino en el contenido del propio correo utilizando criptografía asimétrica de clave pública y privada.
Cuando el servidor emisor despacha el correo, calcula un resumen matemático del texto y los archivos adjuntos y genera una firma digital única con su clave privada. Esta firma viaja incrustada en las cabeceras del correo. Al recibirlo, el servidor de destino busca la clave pública correspondiente en el DNS del dominio emisor y realiza la comprobación:
- Autenticidad demostrada: Confirma que el mensaje fue generado por alguien con acceso directo a los servidores del dominio emisor.
- Integridad garantizada: Demuestra que nadie modificó el texto, alteró los enlaces ni manipuló los adjuntos durante el trayecto.
Si un intermediario malintencionado intenta interceptar la comunicación y sustituir un enlace legítimo por una trampa de phishing, la firma digital deja de coincidir de inmediato y el servidor receptor sabrá que el contenido fue alterado.
¿Qué es DMARC? El manual de órdenes que une a los dos anteriores
Tener SPF y DKIM por separado no resolvía un dilema habitual: ¿qué debe hacer el servidor receptor si un correo falla una de las dos comprobaciones? Antes de la llegada de DMARC (Domain-based Message Authentication, Reporting and Conformance), cada proveedor tomaba decisiones arbitrarias: algunos enviaban el correo a spam, otros lo entregaban intacto y otros lo rechazaban sin aviso previo.
DMARC resuelve este desorden actuando como el manual de instrucciones oficial del dominio. Su arquitectura se apoya en dos funciones fundamentales:
1. Alineación de dominios
DMARC exige que el dominio visible que tú lees en el remitente («De:») coincida exactamente, o pertenezca a la misma organización, que el dominio validado por SPF y la firma DKIM. Esto impide que un atacante apruebe SPF con su propio dominio malintencionado mientras te muestra la dirección de un banco en la pantalla.
2. Políticas de actuación claras
El titular del dominio publica en su DNS una directiva estricta que ordena al servidor receptor cómo reaccionar ante los fallos de autenticación:
- p=none (ninguna): El mensaje se entrega de forma habitual, pero el emisor recibe un informe técnico del fallo. Se utiliza principalmente durante fases de auditoría interna.
- p=quarantine (cuarentena): El mensaje sospechoso se desvía directamente a la carpeta de correo no deseado o se marca con advertencias visibles.
- p=reject (rechazar): El servidor receptor bloquea y destruye el mensaje en el acto. El destinatario nunca llega a verlo en su buzón.
DMARC también incluye un canal de retorno: los servidores receptores envían informes periódicos a los administradores del dominio con datos sobre quién está enviando correos en su nombre en todo el mundo.
Comparativa directa: SPF vs. DKIM vs. DMARC
La siguiente tabla resume las diferencias clave entre estos tres estándares y cómo se complementan para blindar la identidad de los dominios en Internet:
| Estándar | ¿Qué aspecto valida? | Método de comprobación | Analogía sencilla |
|---|---|---|---|
| SPF | La dirección IP del servidor que transmite el correo. | Lista de servidores autorizados en un registro TXT del DNS. | El listado de carteros con permiso oficial para entrar al edificio. |
| DKIM | La integridad del contenido y la autoría del mensaje. | Firma digital criptográfica en las cabeceras del correo. | Un sello de cera intacto que prueba que nadie abrió la carta. |
| DMARC | La coherencia del remitente visible y la orden de castigo. | Política DNS que exige alineación con SPF y DKIM. | El protocolo de seguridad que ordena destruir cartas sin sello válido. |
Qué ocurre paso a paso cuando entra un correo
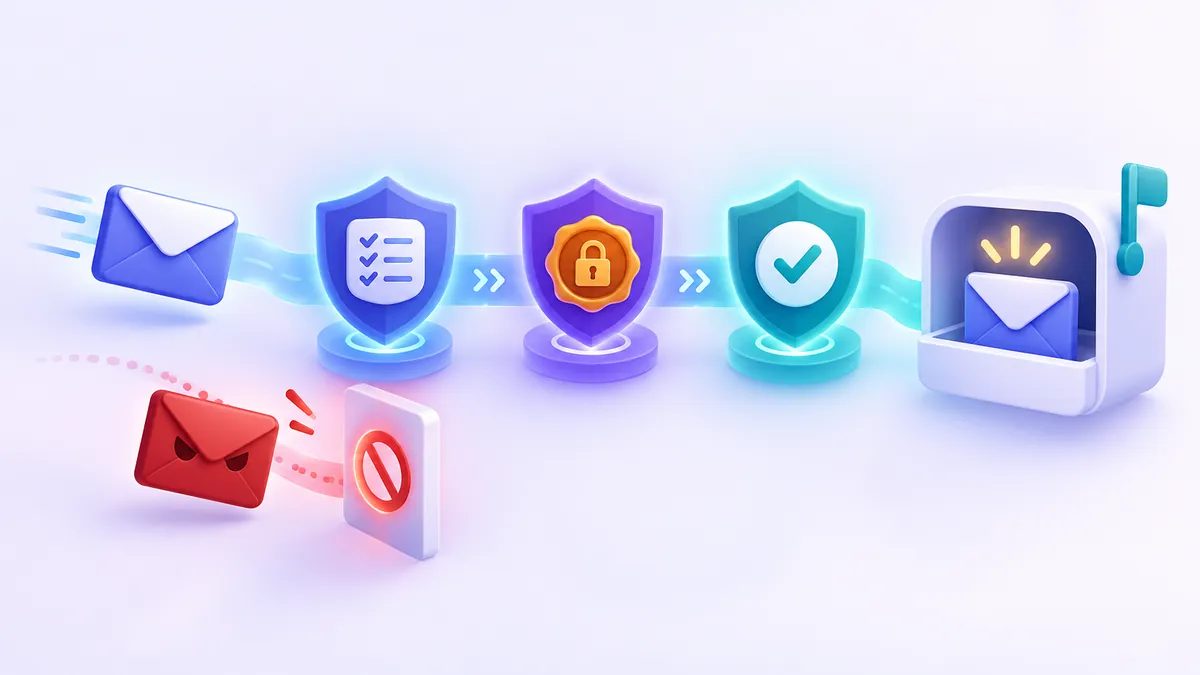
Cada vez que alguien envía un correo hacia tu bandeja, los servidores de destino completan una cadena de validaciones automatizadas en cuestión de milisegundos:
- Conexión inicial: El servidor de destino atiende la petición SMTP del servidor emisor y registra su dirección IP pública.
- Comprobación SPF: El receptor consulta los registros DNS del dominio de rebote y revisa si la IP emisora figura entre las autorizadas.
- Validación DKIM: El receptor extrae la firma criptográfica de la cabecera, descarga la clave pública del DNS emisor y verifica que el cuerpo del mensaje no haya sufrido cambios.
- Evaluación DMARC: Se verifica que el dominio visible en la cabecera «De:» coincida con los dominios validados en SPF y DKIM. Si la alineación falla, el receptor aplica la política configurada por el propietario (ninguna, cuarentena o rechazo).
- Entrega o bloqueo: Si las pruebas son satisfactorias, el mensaje se deposita en la bandeja de entrada; si la política exige rechazo, el mensaje se descarta antes de llegar al usuario.
Seguridad y privacidad: Cuando te registras en páginas web de poca confianza, exponer tu dirección personal puede exponerte a filtraciones de datos o spam masivo. Un servicio de correo temporal como FakeEmail.net funciona en modo exclusivamente de recepción, lo que evita que su infraestructura sea utilizada para emitir spam y te permite recibir códigos de activación manteniendo tu buzón real protegido.
Qué ves en tu bandeja de entrada y cómo comprobarlo
Proveedores populares como Gmail, Outlook o Apple Mail traducen estas comprobaciones en marcas visuales sencillas. Por ejemplo, algunas plataformas muestran un distintivo azul de verificación junto a remitentes corporativos de gran escala que cumplen con DMARC riguroso y protocolos asociados como BIMI (Brand Indicators for Message Identification).
Sin embargo, cualquier usuario puede verificar los resultados técnicos reales inspeccionando las cabeceras del correo. Si deseas aprender a interpretarlas paso a paso, consulta nuestro artículo sobre cómo leer cabeceras de correo para comprobar el origen de un mensaje. De forma general, el proceso es muy accesible:
- Abre el mensaje sospechoso desde la versión web de tu gestor de correo.
- Haz clic en el menú de opciones (tres puntos verticales) y elige «Mostrar original» o «Ver código fuente».
- En los primeros párrafos encontrarás un cuadro de resumen con las filas
SPF: PASS,DKIM: PASSyDMARC: PASS.
Si alguna de estas comprobaciones aparece marcada con FAIL y el correo solicita contraseñas o datos de pago, se trata con alta probabilidad de un intento de fraude.
Por qué un correo autenticado no siempre significa que sea seguro
Existe una creencia extendida entre los usuarios: asumir que un correo con SPF, DKIM y DMARC aprobados es automáticamente seguro e inofensivo. Esta conclusión es errónea.
La autenticación demuestra con precisión matemática quién envió el mensaje y que no hubo manipulaciones técnicas en el camino. Sin embargo, no juzga las intenciones morales de quien escribe. Un atacante puede incurrir en dos escenarios muy peligrosos:
- Dominios fraudulentos propios: Un estafador puede comprar un dominio engañoso similar al de una empresa conocida (como
soporte-bancario-seguro.com), configurar correctamente sus propios registros SPF, DKIM y DMARC, y enviar mensajes que superen todas las barreras técnicas. Puedes aprender a reconocer estas trampas en nuestra guía sobre señales de alerta para identificar un correo falso y phishing. - Cuentas corporativas comprometidas: Si un ciberdelincuente se apodera de las credenciales reales de un trabajador mediante malware o filtraciones, podrá despachar correos fraudulentos desde los propios servidores legítimos de la compañía. En ese caso, SPF, DKIM y DMARC darán un resultado impecable de aprobación.
En el marco de normativas como el RGPD, las organizaciones tienen la obligación de proteger la confidencialidad de las comunicaciones y los datos de sus clientes. Implementar DMARC con políticas de rechazo es una de las medidas técnicas más eficaces recomendadas por organismos como la AEPD y autoridades europeas de ciberseguridad para mitigar los riesgos de suplantación. Como usuario, combinar la verificación técnica de estos tres estándares con el sentido crítico sigue siendo la mejor defensa digital frente al fraude por correo.
Preguntas frecuentes
¿Qué pasa si un dominio no tiene configurado ningún registro SPF, DKIM ni DMARC?
Los servidores de correo modernos consideran que los mensajes procedentes de ese dominio son altamente sospechosos. La gran mayoría de estos correos terminarán directamente en la carpeta de spam o serán rechazados antes de llegar a destino.
¿Puedo configurar SPF, DKIM y DMARC en mi cuenta gratuita de Gmail o Outlook?
No es necesario ni posible en cuentas personales gratuitas (@gmail.com o @outlook.com), ya que las grandes empresas gestionan estos registros automáticamente en sus propios servidores. Solo debes configurarlos si posees un dominio web propio.
¿Por qué un correo legítimo puede fallar la prueba SPF?
El motivo más frecuente es el reenvío automático de correos a través de servidores intermediarios. Como el servidor que reenvía tiene una dirección IP distinta a la autorizada por el emisor original, SPF falla a menos que DKIM y DMARC estén bien alineados para validar la entrega.
¿Qué significa la política «p=reject» en un registro DMARC?
Indica a todos los servidores receptores del mundo que deben bloquear y descartar de inmediato cualquier correo que intente utilizar ese dominio en el remitente visible si no supera satisfactoriamente las comprobaciones de autenticación.
¿Protege DMARC contra los correos enviados desde dominios parecidos (typosquatting)?
No directamente. DMARC solo protege contra la falsificación del dominio exacto que lo implementa; si un atacante registra una variante con una letra cambiada (como paypa1.com en lugar de paypal.com), ese dominio fraudulento necesitaría sus propias reglas para ser evaluado.
¿Necesitas una dirección desechable ahora mismo? Obtén una gratis con un solo clic, sin registro.
Obtener correo temporal