SPF, DKIM и DMARC: как проверить email и временную почту
На этой странице
- Почему без аутентификации возможен спуфинг и подделка писем
- SPF (Sender Policy Framework): список доверенных курьеров
- DKIM (DomainKeys Identified Mail): цифровая сургучная печать
- Что такое DMARC: правила игры, объединяющие все вместе
- Сравнение SPF, DKIM и DMARC: наглядная таблица
- Пошаговый путь письма: что происходит при доставке
- Заголовки писем: где используется одноразовая почта для тестов
- Почему успешная проверка не гарантирует 100% безопасность
- Итог
SPF, DKIM и DMARC — это три взаимосвязанных стандарта аутентификации, которые помогают серверам проверять подлинность входящей корреспонденции и защищают пользователей от спуфинга и фишинга. Они сообщают почтовому сервису, имел ли право конкретный сервер слать сообщение от имени указанного домена, не изменился ли текст по пути и как поступать с сомнительными письмами. Независимо от того, читаете ли вы личную переписку или вам требуется временная почта для тестирования рассылок, именно эти протоколы определяют судьбу каждого доставленного письма.
Почему без аутентификации возможен спуфинг и подделка писем
Чтобы понять ценность современных стандартов проверки, нужно вспомнить, как создавалась электронная почта. Базовый протокол передачи почты SMTP (Simple Mail Transfer Protocol), появившийся более четырех десятилетий назад, разрабатывался для закрытой сети ученых и инженеров. В его архитектуру изначально не была заложена проверка подлинности отправителя.
Работу традиционного SMTP можно сравнить с отправкой обычного бумажного письма в конверте. Вы можете прийти к почтовому ящику, опустить туда конверт и написать в графе «Отправитель» абсолютно любое имя и обратный адрес — например, адрес приемной президента или службы безопасности крупного банка. Почтовый сервер получателя примет такое письмо и отобразит указанное имя, поскольку у него не было встроенного механизма проверки, действительно ли отправитель имеет отношение к этому домену. Подробнее об этих механизмах мы рассказывали в статье о том, как работает электронная почта: SMTP, MX-записи и почтовые ящики.
Злоумышленники десятилетиями пользовались этой уязвимостью. Метод подделки адреса в заголовке письма называется спуфингом (email spoofing). Чтобы закрыть эту фундаментальную дыру в безопасности, сообщество инженеров разработало три дополняющих друг друга механизма: SPF, DKIM и DMARC.
SPF (Sender Policy Framework): список доверенных курьеров
Первым эшелоном обороны стал протокол SPF, стандартизированный консорциумом IETF. Его идея предельно проста: владелец домена открыто публикует список всех серверов и IP-адресов, которым разрешено отправлять электронные письма от его имени.
Как это работает на практике
Этот список публикуется в системе доменных имен (DNS) сайта в виде специальной текстовой TXT-записи. Когда ваш почтовый провайдер (например, Gmail, Яндекс или Mail.ru) получает письмо, он выполняет следующий алгоритм:
- Смотрит на технический адрес отправителя (Envelope From / Return-Path).
- Отправляет DNS-запрос к домену отправителя и запрашивает его SPF-запись.
- Сравнивает IP-адрес сервера, с которого фактически пришло письмо, со списком разрешенных адресов в SPF-записи.
- Если IP-адрес найден в списке, тест SPF считается пройденным (
pass). Если нет — тест провален (failилиsoftfail).
Простая аналогия: Представьте закрытый бизнес-центр, на проходной которого лежит официальный список курьерских служб, нанятых конкретной компанией. Если посылку приносит курьер из списка, охрана его пропускает. Если человек в форме утверждает, что он курьер компании, но его организации нет в списке, охрана настораживается.
Главное ограничение SPF
У SPF есть две серьезные проблемы. Во-первых, он проверяет только технический конвертный адрес (Return-Path), а не то поле «От кого» (From), которое видит обычный пользователь в почтовом клиенте. Злоумышленник может указать свой сервер в Return-Path, успешно пройти SPF, но в заголовке письма подставить чужой бренд.
Во-вторых, SPF часто ломается при автоматической пересылке писем (forwarding). Если вы настроили автоматическую пересылку с одного ящика на другой, пересылающий сервер передает чужое письмо от своего имени, и его IP-адрес, естественно, не совпадает с SPF-записью первоначального автора.
DKIM (DomainKeys Identified Mail): цифровая сургучная печать
Чтобы решить проблему целостности сообщения и защитить почту от модификации при пересылке, был создан стандарт DKIM. Вместо проверки IP-адреса отправителя DKIM использует асимметричную криптографию — пару из открытого и закрытого ключей.
Как работает цифровая подпись письма
Процесс защиты письма через DKIM строится в три шага:
- Генерация ключей: Владелец домена создает закрытый (приватный) ключ, который надежно сохраняется на почтовом сервере, и открытый (публичный) ключ, который вносится в общедоступную DNS-запись домена.
- Подписание при отправке: Когда сервер отправляет письмо, он берет его заголовки и тело, вычисляет их хеш-сумму и шифрует ее закрытым ключом. Полученная цифровая подпись добавляется в служебный заголовок
DKIM-Signature. - Проверка при получении: Принимающий сервер видит подпись, находит публичный ключ в DNS отправителя и расшифровывает подпись. Если расшифрованный хеш совпадает с фактическим содержанием письма, это доказывает две вещи: письмо действительно отправлено владельцем домена, и по пути в него не внесли ни единого изменения.
Простая аналогия: DKIM похож на средневековую сургучную печать с уникальным королевским оттиском. Даже если письмо везет незнакомый гонец через чужие земли, адресат может осмотреть неповрежденную печать и убедиться, что пергамент никто не подменил и текст внутри не переписал.
В отличие от SPF, подпись DKIM обычно сохраняется даже при сложной пересылке через несколько промежуточных узлов, если только эти узлы не изменяют текст письма или подписанные заголовки.
Что такое DMARC: правила игры, объединяющие все вместе
По отдельности SPF и DKIM полезны, но оставляют лазейки. Кроме того, они не дают владельцу домена возможности указать принимающим серверам, как именно реагировать на письма, не прошедшие проверку: отклонять их сразу или тихо класть в папку «Спам»? Эту задачу решает DMARC (Domain-based Message Authentication, Reporting, and Conformance).
DMARC — это надстройка и свод инструкций. Он выполняет три критически важные функции:
- Проверка выравнивания (Alignment): DMARC строго следит за тем, чтобы домен в видимом пользователю заголовке «From» в точности совпадал с доменом, прошедшим проверку SPF и/или валидированным по DKIM. Это окончательно исключает спуфинг отображаемого имени.
- Указание политики (Policy): Домен публикует в DNS директиву, сообщающую принимающим серверам, что делать при сбое проверок.
- Система отчетов (Reporting): Принимающие серверы отправляют владельцу домена ежедневные сводки о том, сколько писем пришло с его адресов, кто их отправлял и какие проверки провалились.
Три политики DMARC
В своей DNS-записи администратор задает параметр p=, который определяет строгость фильтрации:
- p=none (мониторинг): Серверы принимают подозрительные письма как обычно, но отправляют отчеты владельцу домена. Это этап настройки, позволяющий выявить все легитимные сервисы рассылок до включения строгих правил.
- p=quarantine (карантин): Письма, не прошедшие проверку выравнивания, помещаются в папку со спамом или помечаются как ненадежные.
- p=reject (блокировка): Самый строгий режим. Почтовый сервер получателя мгновенно отбрасывает фальшивое письмо на этапе SMTP-сессии; пользователь его даже не увидит.
Сравнение SPF, DKIM и DMARC: наглядная таблица
Хотя эти технологии часто упоминаются в одном контексте, каждая из них закрывает свой спектр задач в цепочке доверия:
| Параметр | SPF | DKIM | DMARC |
|---|---|---|---|
| Что проверяет | IP-адрес отправляющего почтового сервера | Целостность сообщения и цифровую подпись | Совпадение домена From с SPF/DKIM и общую политику |
| Где размещается | DNS TXT-запись домена | DNS TXT-запись (открытый ключ) + заголовок письма | DNS TXT-запись домена |
| Устойчивость к пересылке | Низкая (часто ломается) | Высокая (сохраняется при доставке) | Зависит от сохранения хотя бы одного протокола (SPF или DKIM) |
| Защита заголовка From | Нет (проверяет Return-Path) | Косвенно (если заголовок подписан) | Прямая (требует строгого выравнивания) |
| Обратная связь отправителю | Отсутствует | Отсутствует | Есть подробные XML-отчеты (RUA / RUF) |
Пошаговый путь письма: что происходит при доставке
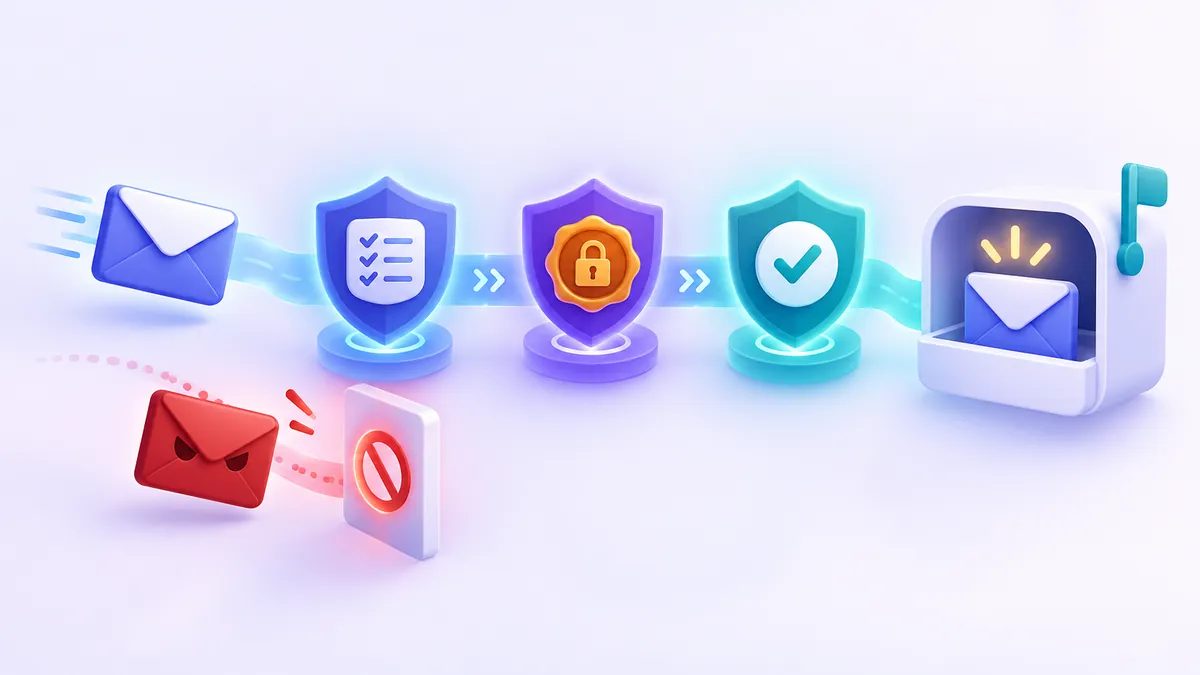
Когда одно письмо отправляется от автора к получателю, почтовые серверы за доли секунды проводят многоступенчатую проверку:
- Отправка: Почтовый сервер компании генерирует письмо, хеширует его данные, подписывает приватным ключом DKIM и передает по протоколу SMTP.
- Сверка SPF: Сервер-получатель фиксирует IP-адрес входящего соединения, запрашивает SPF-запись домена из технического адреса конверта и определяет, легитимен ли источник.
- Сверка DKIM: Сервер извлекает заголовок
DKIM-Signature, запрашивает открытый ключ из DNS домена автора и сверяет криптографический хеш. - Оценка DMARC: Сервер смотрит на адрес в поле «От кого», которое увидит человек, и проверяет его соответствие доменам из успешных проверок SPF и DKIM.
- Принятие решения: Если проверки пройдены, письмо отправляется во входящие. Если DMARC провален, сервер применяет политику домена: пропускает письмо с отметкой, отправляет в спам или отклоняет с ошибкой.
Заголовки писем: где используется одноразовая почта для тестов
Вы можете самостоятельно увидеть результаты работы этих протоколов в любом полученном письме. Для этого достаточно открыть исходный код сообщения и найти блок Authentication-Results. Подробную инструкцию вы найдете в материале о том, как читать заголовки писем, чтобы узнать источник сообщения.
В типичном заголовке вы увидите строки следующего вида:
Authentication-Results: mx.google.com;
spf=pass (google.com: domain of info@example.com designates 192.0.2.1 as permitted sender);
dkim=pass header.i=@example.com header.s=s1;
dmarc=pass (p=REJECT sp=REJECT dis=none) header.from=example.com
Строка pass напротив каждого протокола указывает на то, что письмо прошло валидацию на всех уровнях.
Разработчикам веб-приложений, маркетологам и системным администраторам регулярно требуется проверять корректность настройки DNS-записей при запуске рассылок или транзакционных писем. В таких сценариях удобным инструментом выступает одноразовая почта. Вместо того чтобы засорять тестовыми письмами рабочие или личные ящики, специалисты направляют проверочные уведомления на временный адрес через сервисы вроде FakeEmail.net, после чего мгновенно просматривают входящее сообщение и оценивают доставку.
Почему успешная проверка не гарантирует 100% безопасность
Пользователи часто совершают опасную ошибку, полагая, что зеленый статус DMARC или отсутствие предупреждений от почтового клиента означают абсолютную безопасность письма. Это опасное заблуждение.
Стандарты аутентификации подтверждают только одно: письмо действительно отправлено с серверов владельца конкретного доменного имени. Они не дают никакой оценки честности самого отправителя. Злоумышленники легко обходят это следующими путями:
- Регистрация похожих доменов (тайпсквоттинг): Мошенник покупает домен, внешне напоминающий известный сервис (например, с заменой буквы «l» на единицу), настраивает для него идеальные SPF, DKIM и DMARC. Для почтовых фильтров это полностью легитимный домен, хотя само письмо содержит фишинг. О других уловках читайте в нашей статье: как распознать фальшивое письмо: 12 признаков фишинга.
- Взлом легитимных учетных записей: Если хакер завладел логином и паролем сотрудника настоящей компании, отправленное через рабочий почтовый сервер вредоносное письмо безупречно пройдет все проверки.
- Бесплатные почтовые платформы: Письмо, отправленное мошенником с обычного ящика на бесплатном почтовом сервисе, также будет иметь идеальные подписи этого сервиса.
Технические протоколы аутентификации отсекают примитивные массовые подделки, но они не заменяют цифровую гигиену и критическое мышление получателя.
Итог
Триада SPF, DKIM и DMARC превратила электронную почту из открытой системы без какого-либо контроля в защищенную среду, где отправитель обязан подтверждать свое право на использование имени. SPF проверяет сервер отправителя, DKIM гарантирует неизменность текста, а DMARC объединяет их строгими правилами и исключает подмену заголовков. Понимание этих принципов позволяет администраторам грамотно выстраивать доставку писем, а пользователям — глубже понимать, почему одни письма без проблем попадают во входящие, а другие навсегда блокируются почтовыми фильтрами.
Часто задаваемые вопросы
Достаточно ли настроить только SPF без DKIM и DMARC?
Нет, одного SPF недостаточно. SPF легко ломается при пересылке писем и не защищает от подмены адреса в заголовке From, который видит пользователь. Для надежной защиты домена необходима одновременная настройка всех трех стандартов.
Что произойдет с письмом, если DMARC настроен на p=reject?
Если входящее сообщение не пройдет проверки SPF или DKIM с выравниванием доменов, принимающий почтовый сервер сразу сбросит соединение и отклонит письмо. Адресат не увидит его даже в папке «Спам».
Может ли обычный пользователь включить SPF и DKIM в своей почте?
Для стандартных бесплатных почтовых ящиков (Gmail, Яндекс, Mail.ru) все эти настройки уже выполнены провайдером по умолчанию. Настраивать записи вручную нужно только в том случае, если вы владеете собственным доменом и привязываете к нему корпоративную почту.
Почему письмо от банка все равно может быть мошенническим, если DMARC пройден?
Злоумышленники могут зарегистрировать домен, визуально похожий на банковский (например, bank-support.com вместо bank.com), и полностью настроить для него аутентификацию. Проверки подтвердят подлинность домена-двойника, но само сообщение останется фишинговым.
Влияет ли отсутствие DMARC на попадание писем в спам?
Да, напрямую. Крупные почтовые сервисы ужесточили требования к массовым и коммерческим отправителям: письма с доменов без настроенных SPF, DKIM и DMARC сегодня практически гарантированно блокируются или отправляются в спам.
Нужен одноразовый адрес прямо сейчас? Получите его бесплатно в один клик — без регистрации.
Получить временную почту