Memahami SPF, DKIM, dan DMARC: Tangkal Email Fake
Di halaman ini
- Mengapa Pemalsuan Email (Spoofing) Mudah Terjadi Tanpa Otentikasi?
- SPF (Sender Policy Framework): Daftar Kurir Resmi Domain
- DKIM (DomainKeys Identified Mail): Segel Lilin Digital Antirusak
- Apa Itu DMARC? Buku Panduan Kebijakan Pengamanan Email
- Tabel Perbandingan: SPF vs. DKIM vs. DMARC
- Kronologi: Apa yang Terjadi Saat Email Masuk ke Kotak Masuk Anda?
- Cara Memeriksa Otentikasi Email Sendiri di Kotak Masuk
- Lolos Otentikasi Bukan Berarti Pesan Pasti Bebas Bahaya
- Melindungi Kotak Masuk Utama Anda
SPF, DKIM, dan DMARC adalah tiga standar otentikasi email yang bekerja sama untuk memverifikasi identitas pengirim dan mencegah pihak luar mengirimkan email fake atas nama domain resmi. Ketiga protokol ini membuktikan bahwa pesan benar-benar berasal dari server yang berhak serta memastikan isinya tidak dimanipulasi selama transit. Tanpa ketiganya, kotak masuk Anda akan dipenuhi aksi penipuan yang memanfaatkan nama perusahaan atau instansi tepercaya.
Mengapa Pemalsuan Email (Spoofing) Mudah Terjadi Tanpa Otentikasi?
Protokol dasar pengiriman surat elektronik yang kita gunakan hari ini, yaitu Simple Mail Transfer Protocol (SMTP), dirancang puluhan tahun lalu saat internet masih berupa jaringan kecil berbasis rasa saling percaya. SMTP tidak memiliki mekanisme bawaan untuk memvalidasi apakah nama atau alamat pada kolom pengirim benar-benar milik orang yang menekan tombol kirim. Anda bisa mempelajari lebih lanjut fondasi arsitektur ini melalui panduan kami tentang cara kerja email, protokol SMTP, dan MX record.
Ketiadaan verifikasi bawaan ini membuat teknik email spoofing sangat mudah dijalankan. Pelaku peretasan dapat menyewa server murah lalu menyetel nama pengirim menjadi bank terkemuka, marketplace, atau kantor pajak. Server penerima standar akan menerima surat tersebut tanpa curiga karena amplop luarnya tampak sah.
Kondisi ini memicu lahirnya tiga lapis perlindungan terpisah namun saling melengkapi: SPF, DKIM, dan DMARC. Ketiganya bertindak sebagai paspor, stempel keaslian, dan aturan main bagi server di seluruh dunia.
SPF (Sender Policy Framework): Daftar Kurir Resmi Domain
Sender Policy Framework (SPF) adalah catatan teks (TXT record) terbuka yang dipasang pemilik domain pada pengaturan DNS (Domain Name System) mereka. Catatan ini berfungsi layaknya daftar satpam gedung yang mencantumkan nama semua kurir resmi yang berhak mengantar dokumen atas nama perusahaan.
Ketika sebuah domain mempublikasikan catatan SPF, pemiliknya secara transparan menyatakan alamat IP atau server mana saja yang diizinkan mengirim surat elektronik atas nama mereka. Menurut spesifikasi resmi pada RFC 7208, mekanisme ini membatasi hak pengiriman hanya pada infrastruktur resmi milik organisasi tersebut.
Bagaimana SPF Bekerja dalam Praktik?
- Pengirim mengeklik tombol kirim dari server email mereka.
- Server penerima menerima pesan tersebut dan membaca alamat domain pada rute pengiriman (dikenal sebagai
Return-Pathatau alamatenvelope from). - Server penerima menghubungi sistem DNS domain bersangkutan untuk memeriksa catatan SPF yang terdaftar.
- Jika alamat IP server pengirim tercantum di dalam catatan DNS tersebut, SPF dinyatakan lolos (pass). Jika IP tidak terdaftar, pemeriksaan menghasilkan status gagal (fail atau softfail).
Kelemahan utama SPF terletak pada pengalihan surat (email forwarding). Jika Anda mengalihkan email dari satu kotak masuk ke kotak masuk lainnya, server yang meneruskan pesan memiliki IP berbeda dari server asal, sehingga pemeriksaan SPF sering kali gagal meskipun pesan tersebut sepenuhnya sah.
DKIM (DomainKeys Identified Mail): Segel Lilin Digital Antirusak
Untuk menutupi celah pada SPF, industri menghadirkan DomainKeys Identified Mail (DKIM). Jika SPF memvalidasi server pengirim, DKIM memvalidasi integritas pesan itu sendiri menggunakan kriptografi kunci publik (asymmetric cryptography).
Bayangkan sepucuk surat rahasia zaman dahulu yang ditutup menggunakan segel lilin berukir lambang kerajaan. Penerima tahu bahwa selama segel lilin tersebut utuh dan polanya cocok, surat tersebut berasal dari istana yang sah dan tidak pernah dibuka atau diubah isinya oleh orang lain di tengah perjalanan.
Cara Kerja Tanda Tangan DKIM
- Pasangan Kunci Kriptografi: Pemilik domain membuat dua kunci, yaitu kunci privat (private key) yang disimpan secara rahasia di server pengirim, dan kunci publik (public key) yang dipublikasikan di DNS agar dapat dibaca siapa saja.
- Pembuatan Tanda Tangan: Saat email dikirim, server menghitung ringkasan matematis (hash) dari isi surat beserta kepalanya (header), lalu mengenkripsinya dengan kunci privat. Hasil enkripsi ini disematkan ke dalam header email sebagai
DKIM-Signature. - Verifikasi Penerima: Server penerima mengambil kunci publik dari DNS pengirim untuk mendekripsi tanda tangan tersebut. Jika hasil hitungan matematika penerima cocok dengan tanda tangan yang tertera, berarti email terbukti asli dan isinya tidak mengalami rekayasa saat transit.
Keunggulan DKIM adalah ia tetap bertahan saat email diteruskan oleh pihak ketiga, asalkan isi pesan dan header penting di dalamnya tidak diutak-atik oleh server perantara.
Apa Itu DMARC? Buku Panduan Kebijakan Pengamanan Email
Sekalipun domain telah memasang SPF dan DKIM, masih ada satu persoalan besar: apa yang harus dilakukan server penerima jika sebuah email gagal melewati salah satu atau kedua verifikasi tersebut? Apakah email harus langsung dibuang, dilempar ke folder spam, atau tetap diteruskan?
Di sinilah DMARC (Domain-based Message Authentication, Reporting, and Conformance) berperan. Dikembangkan oleh konsorsium industri melalui inisiatif DMARC.org, protokol ini bertindak sebagai manajer keamanan yang menyatukan SPF dan DKIM serta memberikan instruksi eksplisit kepada penerima.
Dua Fungsi Kunci DMARC
Pertama, DMARC menuntut keselarasan domain (domain alignment). Pelaku kejahatan sering mengelabui pengguna dengan memasang domain sah pada rute teknis (SPF/DKIM) tetapi menampilkan nama lain pada kolom From: yang dilihat korban. DMARC mewajibkan domain pada header From: yang terlihat oleh manusia selaras dengan domain yang divalidasi oleh SPF atau DKIM.
Kedua, DMARC menentukan kebijakan penanganan (policy) jika sebuah email gagal diverifikasi:
p=none(Monitoring): Server penerima diminta mencatat kegagalan namun tetap mengantarkan email ke kotak masuk korban. Ini biasanya dipakai pemilik domain saat baru memetakan seluruh lalu lintas email mereka.p=quarantine(Karantina): Server penerima diinstruksikan untuk memasukkan email mencurigakan langsung ke folder Spam atau Junk.p=reject(Tolak Mentah-mentah): Server penerima diperintahkan memblokir total email tersebut pada pintu masuk server sehingga email tidak pernah sampai ke perangkat pengguna.
Selain instruksi penanganan, DMARC mengirimkan laporan agregat berkala kepada pemilik domain. Pemilik domain dapat menganalisis apakah ada pihak yang mencoba menyalahgunakan nama mereka di internet.
Tabel Perbandingan: SPF vs. DKIM vs. DMARC
| Fitur | SPF | DKIM | DMARC |
|---|---|---|---|
| Fokus Utama | Alamat IP server pengirim | Integritas isi dan header pesan | Keselarasan domain dan tindakan penegakan |
| Mekanisme | Daftar IP di catatan DNS | Tanda tangan digital kriptografi | Kebijakan eksekusi dan pelaporan di DNS |
| Tahan Forwarding? | Tidak (sering gagal saat diteruskan) | Ya (selama isi tidak dimodifikasi) | Ya (jika salah satu dari SPF/DKIM lolos dan selaras) |
| Dampak Pengguna | Mencegah IP ilegal memakai nama domain | Menjamin pesan tidak dimanipulasi | Menyingkirkan email palsu sebelum masuk inbox |
Kronologi: Apa yang Terjadi Saat Email Masuk ke Kotak Masuk Anda?
Saat seseorang mengirimkan pesan ke alamat Anda—baik ke akun kantor, penyedia email umum, maupun saat menguji alur verifikasi menggunakan layanan FakeEmail.net—serangkaian proses kilat berlangsung di balik layar server penerima:
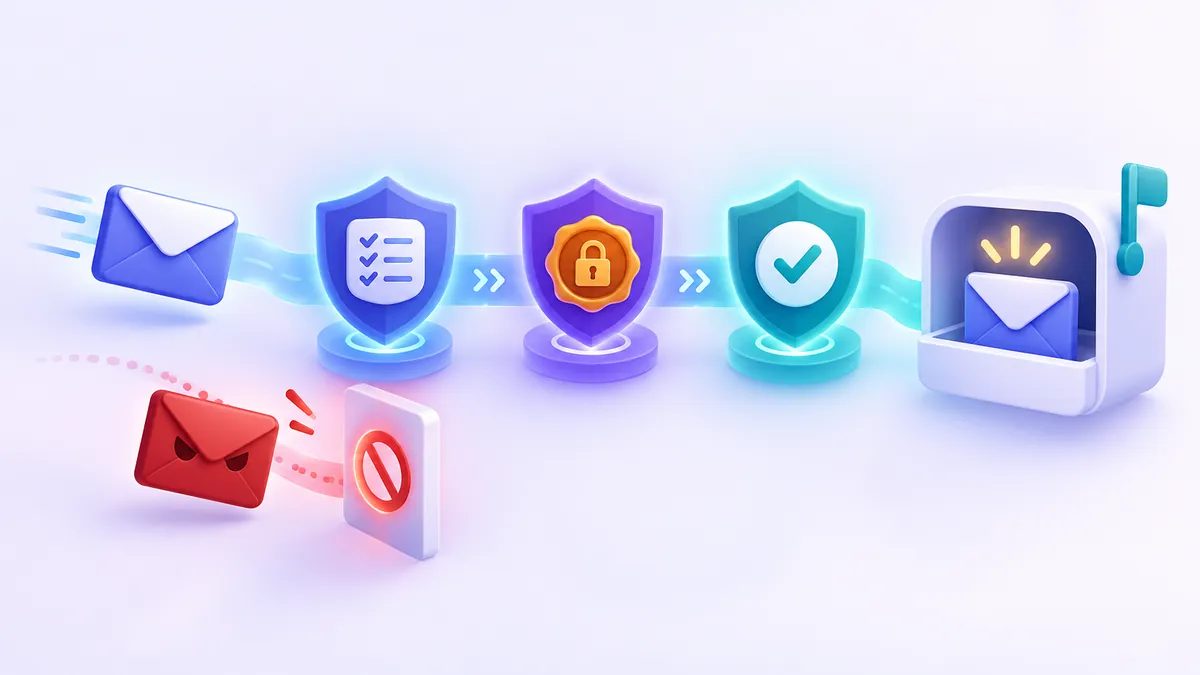
- Koneksi Masuk: Server pengirim menghubungi server penerima untuk menyerahkan data email.
- Cek IP dengan SPF: Server penerima membaca domain rute asli, mengambil catatan SPF via DNS, dan mencocokkannya dengan IP server pengirim.
- Cek Kriptografi DKIM: Server penerima memeriksa header tanda tangan, mengunduh kunci publik DNS pengirim, dan memverifikasi integritas teks.
- Evaluasi Keselarasan DMARC: Server memastikan domain pada nama pengirim (
From:) cocok dengan domain yang divalidasi SPF atau DKIM. - Eksekusi Kebijakan: Jika otentikasi gagal, server mengikuti perintah DMARC (diteruskan, dikarantina ke spam, atau ditolak sepenuhnya). Jika berhasil, pesan langsung dikirimkan ke kotak masuk pengguna dalam hitungan detik.
Cara Memeriksa Otentikasi Email Sendiri di Kotak Masuk
Penyedia kotak surat modern seperti Gmail atau Outlook menyembunyikan rincian teknis ini agar antarmuka tetap rapi. Namun, Anda dapat memeriksa sendiri status ketiga protokol ini kapan saja Anda menerima pesan mencurigakan.
Di peramban desktop, buka pesan yang ingin Anda selidiki, klik menu titik tiga di sudut kanan atas, lalu pilih Tampilkan teks asli (Show original) di Gmail atau Lihat sumber pesan (View message source) di penyedia lain.
Pada baris ringkasan di bagian atas, Anda akan langsung melihat baris evaluasi sederhana:
SPF: PASSatauFAILDKIM: PASSatauFAILDMARC: PASSatauFAIL
Jika ingin menelusuri riwayat rute transmisi IP dan waktu pengiriman secara mendalam, Anda dapat mengikuti petunjuk lengkap kami tentang cara membaca header email untuk melacak asal pesan.
Lolos Otentikasi Bukan Berarti Pesan Pasti Bebas Bahaya
Banyak pengguna mengira bahwa jika sebuah email menampilkan status PASS untuk SPF, DKIM, dan DMARC, pesan tersebut 100% aman untuk diklik. Anggapan ini keliru dan sering dimanfaatkan penipu siber.
Protokol otentikasi email hanya membuktikan kepemilikan domain, bukan niat baik dari pemiliknya. Siapa pun—termasuk sindikat kejahatan siber—dapat membeli nama domain baru, menyiapkan server sendiri, dan mengonfigurasi SPF, DKIM, serta DMARC secara sempurna. Email yang mereka kirimkan akan lolos semua filter teknis dengan nilai sempurna.
Taktik Penipuan Berotentikasi Lengkap
Penyerang kerap menggunakan teknik typosquatting (misalnya membeli domain b4nk-central.com alih-alih nama bank resmi). Karena mereka adalah pemilik sah atas domain tiruan tersebut, semua email penipuan yang mereka luncurkan memiliki tanda tangan DKIM yang sah dan lolos DMARC.
Di Indonesia, di mana perlindungan identitas digital semakin mendesak di bawah payung regulasi perlindungan data pribadi (UU PDP), kesadaran pengguna adalah benteng pertahanan terakhir. Selalu waspadai ciri-ciri rekayasa sosial, nada mendesak yang tidak wajar, atau lampiran mencurigakan sebagaimana diulas dalam panduan 12 tanda bahaya email phishing.
Melindungi Kotak Masuk Utama Anda
Penerapan protokol otentikasi di sisi server domain adalah langkah wajib bagi pemilik bisnis untuk melindungi reputasi merek mereka dari pemalsuan. Sementara itu, bagi pengguna biasa, pemahaman tentang SPF, DKIM, dan DMARC membantu mengenali mengapa email tertentu masuk ke folder spam atau terblokir.
Ketika Anda harus mendaftar ke platform baru yang reputasinya belum meyakinkan atau mengunduh dokumen sekali pakai di internet, Anda tidak selalu harus mempertaruhkan kotak masuk primer Anda. Menggunakan alamat email sementara melalui FakeEmail.net memungkinkan Anda menerima tautan konfirmasi tanpa perlu membagikan data pribadi, menjaga alamat harian Anda tetap bersih dari gelombang spam dan potensi kebocoran data di masa mendatang.
Pertanyaan umum
Apa perbedaan utama antara SPF dan DKIM?
SPF memverifikasi apakah server pengirim (berdasarkan alamat IP) diizinkan mengirim email oleh pemilik domain, sedangkan DKIM menggunakan tanda tangan digital kriptografis untuk memastikan bahwa isi pesan tidak diubah di tengah jalan.
Mengapa email penting saya terkadang masuk ke folder spam?
Hal ini sering terjadi jika domain pengirim belum menyetel SPF, DKIM, atau DMARC dengan benar, atau jika email diteruskan (forwarded) oleh perantara sehingga pemeriksaan SPF gagal di server penerima.
Apakah domain tanpa catatan DMARC masih bisa mengirim email?
Bisa, namun sebagian besar penyedia email besar sekarang menerapkan aturan ketat yang menolak atau menandai pesan dari pengirim massal tanpa DMARC sebagai spam guna menekan angka penipuan.
Apakah DMARC menjamin kotak masuk saya 100 persen aman dari phishing?
Tidak. DMARC hanya menghentikan pemalsuan domain yang terdaftar secara persis; penipu tetap bisa membuat domain tiruan berpenampilan mirip dan mengonfigurasi DMARC mereka sendiri agar lolos verifikasi.
Berapa biaya untuk memasang SPF, DKIM, dan DMARC pada domain?
Standar-standar ini sepenuhnya gratis dan berbasis protokol terbuka di internet. Anda hanya perlu menambahkan catatan TXT yang sesuai ke dalam manajemen DNS domain yang Anda miliki.
Butuh alamat sekali pakai sekarang? Dapatkan gratis dalam satu klik — tanpa daftar.
Dapatkan email sementara