Как работает временная почта: устройство сервиса изнутри
На этой странице
- Фундамент: домены и MX-записи в системе DNS
- Как устроена временная почта: секрет технологии Catch-All
- От сырого кода SMTP до читаемого письма на экране
- Как новые письма мгновенно появляются в браузере
- Почему одноразовая почта работает строго на прием
- Браузерные сессии, лимиты памяти и хранение данных
- Почему некоторые сайты распознают и блокируют такие домены
- Сводим все воедино: путь одного письма по шагам
Временная почта работает на базе специальных почтовых серверов с функцией перехвата всех входящих сообщений (catch-all), которые принимают письма на любой выдуманный или случайно сгенерированный адрес внутри своего домена без предварительной регистрации. Когда сторонний сайт отправляет письмо на такой адрес, сервер принимает его по стандартному протоколу SMTP, мгновенно очищает от лишнего кода и выводит текст прямо на экран вашего браузера в рамках текущей пользовательской сессии.
Для обычного пользователя этот процесс выглядит как магия: вы просто открываете страницу и сразу видите готовый к работе ящик. Однако за этой простотой стоит четко отлаженная цепочка сетевых протоколов, правил маршрутизации и алгоритмов обработки данных. Давайте разберем по шагам, что именно происходит «под капотом» одноразового почтового сервиса с момента генерации адреса до появления заветного письма во входящих.
Фундамент: домены и MX-записи в системе DNS
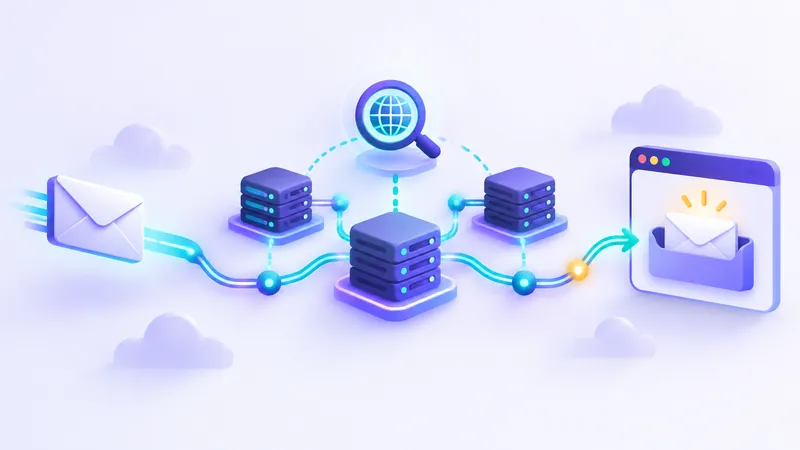
Любой почтовый сервис — будь то гигантская корпоративная система или компактный генератор почты — начинается с доменного имени (например, example.com) и правильной настройки системы доменных имен (DNS). Когда какой-либо интернет-магазин или форум хочет отправить вам письмо с кодом подтверждения, его серверу нужно понять, куда именно доставить этот цифровой конверт.
Для этого сервер отправителя обращается к глобальной справочной системе интернета — DNS — и запрашивает специальную запись типа MX (Mail Exchange). Эта запись указывает точный адрес почтового сервера, который отвечает за прием корреспонденции для конкретного домена. Подробнее об этой базовой механике можно прочитать в нашем руководстве о том, как устроена электронная почта, протокол SMTP и MX-записи.
У сервисов одноразовой почты всегда есть пул собственных доменов, и у каждого из них настроены корректные MX-записи, ведущие на высокопроизводительные входные серверы. С точки зрения остального интернета, эти домены выглядят и отвечают на запросы точно так же, как любые другие легитимные почтовые узлы, работающие по международному стандарту RFC 5321 (протокол SMTP). Именно поэтому внешние сайты без проблем отправляют на них письма.
Как устроена временная почта: секрет технологии Catch-All
Главное отличие классического почтового провайдера от временного сервиса кроется в том, как именно входной сервер реагирует на имя получателя (часть адреса до знака @). Чтобы понять эту разницу, представьте себе два разных жилых дома, в которые пришел почтальон.
В первом доме (обычная почта) на входе сидит строгий консьерж со списком всех жильцов. Если на конверте написано «Иван Петров», а в списке такого человека нет, консьерж разворачивает почтальона со словами «Такой здесь не проживает». На техническом языке сервер возвращает ошибку доставки 550 5.1.1 User Unknown. Именно поэтому в обычных сервисах вы обязаны сначала заполнить анкету, придумать логин и нажать кнопку «Зарегистрироваться» — тем самым вы вносите свое имя в базу данных сервера.
Во втором доме (одноразовая почта) правила совершенно иные. Здесь работает технология catch-all («перехват всех писем»). Консьерж забирает у почтальона абсолютно все конверты, какое бы имя ни было указано на обложке — пусть даже это случайный набор букв и цифр вроде x7k9p2@domain.com. Как только письмо попадает внутрь, система просто кладет его на полку с соответствующей табличкой.
Благодаря архитектуре адресов с перехватом всех писем (catch-all) сервису не нужно заранее создавать миллионы учетных записей и хранить их на жестких дисках. Ящик фактически рождается в тот самый момент, когда вы открываете сайт или когда на этот адрес приходит первое сообщение. Никаких проверок по базе пользователей не проводится, что экономит вычислительные ресурсы и позволяет генерировать адреса за доли секунды.
От сырого кода SMTP до читаемого письма на экране
Принять письмо на сервер — это лишь половина дела. В своем исходном виде электронное письмо совсем не похоже на аккуратную открытку с картинками и кнопками. Когда сервер принимает сообщение по протоколу SMTP, он получает длинный текстовый поток данных, оформленный по стандарту MIME (Multipurpose Internet Mail Extensions).
Этот «сырой» пакет состоит из нескольких слоев технической информации:
- Служебные заголовки (Headers): маршрут следования письма через разные узлы сети, IP-адрес отправителя, цифровые подписи безопасности (SPF, DKIM), тема сообщения и метки времени.
- Границы контента (MIME Boundaries): разделители, которые помогают программе понять, где заканчивается обычный текст и начинается верстка HTML или вложенный файл.
- Закодированное тело письма: текст и графика, часто переведенные в специальные текстовые кодировки (например, Base64 или Quoted-Printable), чтобы символы разных языков и эмодзи не повредились при передаче через старые сетевые шлюзы.
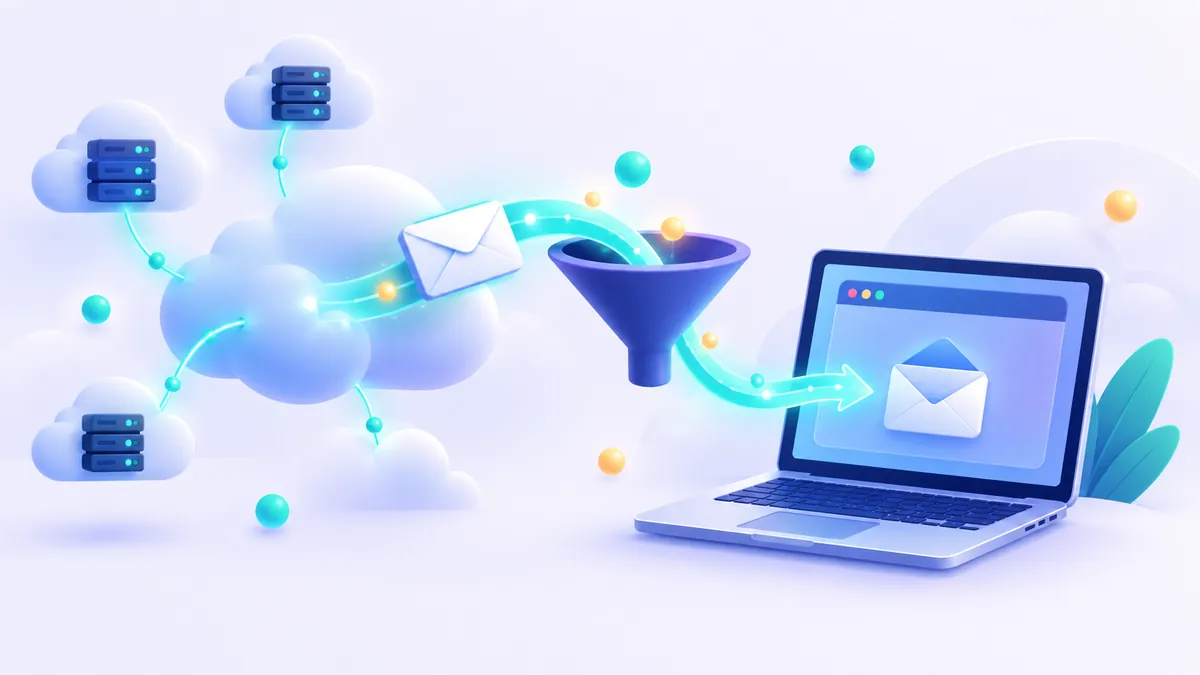
В тот момент, когда сервер временной почты получает этот поток данных, в работу вступает специальный модуль — парсер писем. За миллисекунды он разбирает сообщение на части, декодирует шрифты, извлекает имя отправителя и тему. Одновременно с этим срабатывает фильтр безопасности (санитайзер). Он обрабатывает HTML-код письма и отключает исполняемые скрипты (например, JavaScript), чтобы сообщение корректно отображалось в окне браузера, однако при просмотре писем всегда следует соблюдать базовую осторожность.
Как новые письма мгновенно появляются в браузере
После того как письмо разобрано и очищено, возникает следующая задача: как показать его именно вам, если у вас нет логина и пароля? Здесь в игру вступает связка между внутренней базой данных сервера и вашим веб-браузером.
Когда вы заходите на главную страницу FakeEmail.net, сервер тут же выделяет для вас случайный адрес на одном из наших доменов и связывает его с вашей текущей браузерной сессией. Вам не нужно ничего настраивать: можно сразу скопировать этот адрес, вставить его в форму на нужном сайте и ждать ответа на той же вкладке.
Чтобы вам не приходилось бесконечно нажимать клавишу F5 для перезагрузки страницы, веб-интерфейс использует автоматическое фоновое обновление. Браузер через короткие промежутки времени (или по постоянному каналу связи) незаметно спрашивает у сервера: «Пришло ли в буфер памяти новое письмо с меткой x7k9p2@domain.com?». Как только парсер сохраняет новое сообщение с этим адресом в оперативное хранилище, сервер мгновенно передает его содержимое в вашу открытую вкладку.
Полезная возможность: Если вы заполняете форму на компьютере, но хотите прочитать пришедшее письмо с экрана смартфона, на FakeEmail.net можно воспользоваться встроенным QR-кодом. Отсканируйте его камерой телефона, и тот же самый почтовый ящик откроется в мобильном браузере. Такая ссылка-код действует в течение одного часа.
Почему одноразовая почта работает строго на прием
Новички часто удивляются, почему во временном почтовом ящике нет кнопки «Написать письмо» или «Ответить». Это не техническая недоработка, а фундаментальное правило архитектуры и безопасности всей электронной почты в интернете.
Если бы сервис, не требующий регистрации и подтверждения личности, разрешил отправлять письма наружу, им бы в первую же минуту воспользовались спамеры, мошенники и бот-сети. Сотни тысяч фишинговых писем устремились бы в ящики обычных людей. В ответ на это защитные алгоритмы крупных провайдеров (Gmail, Outlook, Yahoo и других) за считанные минуты внесли бы IP-адреса и домены временного сервиса в глобальные черные списки ( спам-листы).
Как только домен попадает в такой черный список, другие серверы вообще перестают с ним общаться — в том числе перестают доставлять на него входящие сообщения. Отказ от функции отправки гарантирует, что сервис остается безопасным для окружающего интернета, соблюдает законы о противодействии спаму и сохраняет высокую доставляемость входящих писем. Подробнее об этом балансе безопасности мы рассказываем в статье почему временная почта работает только на получение писем.
Браузерные сессии, лимиты памяти и хранение данных
Поскольку одноразовая почта создана для быстрых разовых задач — например, получить ссылку подтверждения или промокод при скачивании электронной книги — хранить гигабайты писем годами здесь не имеет смысла. Вся инфраструктура спроектирована для быстрой ротации данных.
На FakeEmail.net ваши адреса и полученные сообщения привязаны исключительно к сессии вашего браузера, а не к постоянному аккаунту. В рамках одной сессии вы можете параллельно держать до 10 активных адресов, переключаться между ними, удалять ненужные кнопкой «Удалить» (Delete) или задавать собственное имя пользователя на одном из доступных доменов с помощью кнопки «Изменить» .
Если вы закрыли вкладку или просто не проявляли активности около двух часов, сессия автоматически завершается. Однако сами письма еще некоторое время остаются во временном хранилище сервера. Это значит, что если вы случайно закрыли браузер, но помните название своего временного ящика, вы можете вернуться на сайт, нажать кнопку «Изменить», вручную ввести то же самое имя пользователя и выбрать тот же домен — письма, пришедшие за время вашего отсутствия, снова отобразятся на экране.
Важное правило безопасности: Временные адреса не являются закрытыми личными ящиками. Любой человек, который знает или случайно угадает точное имя адреса, сможет открыть его через функцию смены имени и прочитать входящие сообщения. Никогда не используйте временную почту для интернет-банкинга, государственных услуг, рабочих документов или аккаунтов, которые вам нужно будет восстанавливать в будущем.
Сравнение архитектуры обычной и временной почты
| Параметр работы | Классическая почта (Gmail, Яндекс, Outlook) | Сервис временной почты (FakeEmail.net) |
|---|---|---|
| Принцип создания ящика | Предварительная регистрация и запись логина в базу данных | Мгновенно на лету за счет технологии Catch-All |
| Авторизация и доступ | Постоянный логин, пароль и двухфакторная проверка | Привязка к временной сессии браузера (около 2 часов бездействия) |
| Направление работы | Двустороннее (прием и отправка корреспонденции) | Строго одностороннее (только прием входящих писем) |
| Срок хранения писем | Бессрочно (до заполнения выделенной квоты диска) | Кратковременно в буфере обмена для защиты от перегрузки |
| Уровень приватности ящика | Личный закрытый ящик для одного владельца | Публичный доступ по знанию адреса (не для секретных данных) |
Почему некоторые сайты распознают и блокируют такие домены
Иногда вы можете столкнуться с тем, что при попытке вставить временный email в форму регистрации сайт выдает сообщение: «Пожалуйста, используйте постоянный адрес электронной почты». Как внешние сайты понимают, что перед ними одноразовый ящик, если технически его MX-записи ничем не отличаются от обычных?
Дело не в техническом сбое, а в открытых списках доменов. Разработчики веб-сервисов и систем аналитики поддерживают публичные базы данных, куда заносят известные доменные имена генераторов временной почты. Когда вы нажимаете кнопку «Зарегистрироваться», скрипт на сайте за долю секунды сверяет часть вашего адреса после знака @ с этим списком. О том, какие еще алгоритмы проверки существуют, можно подробно прочитать в материале как сайты вычисляют одноразовые почтовые адреса.
Владельцы онлайн-платформ делают это не из вредности, а для защиты своего бизнеса. Если на сайте раздают платные программы с бесплатным пробным периодом или бонусные купоны за регистрацию, недобросовестные пользователи могут пытаться создавать десятки аккаунтов подряд. Напомним, что правила использования FakeEmail.net также строго запрещают применять сервис для мошенничества, спама, обхода блокировок или злоупотребления пробными периодами и акциями. Если конкретный сайт не принимает одноразовые домены — это законное право его владельцев; в такой ситуации лучше использовать свой основной ящик или постоянный почтовый псевдоним (алиас).
Сводим все воедино: путь одного письма по шагам
Чтобы окончательно закрепить картину того, как работает временная почта, давайте проследим весь жизненный цикл одного проверочного письма — обычно весь этот процесс занимает от одной до трех секунд:
- Генерация: Вы открываете страницу сервиса, и скрипт создает для вашей сессии случайную комбинацию, например
reader42@domain.com. - Запрос: Вы вставляете этот адрес на сайте с бесплатным вебинаром. Сервер сайта ищет в DNS запись MX для
domain.comи узнает IP-адрес приемного сервера временной почты. - Передача и перехват: Сайт подключается к нашему серверу по протоколу SMTP. Благодаря настройке catch-all сервер без лишних вопросов соглашается принять письмо для адресата
reader42. - Очистка и разбор: Внутренний парсер мгновенно обрабатывает код MIME для отображения в браузере и помещает сообщение во временное хранилище для адреса
reader42@domain.com. - Отображение: Ваша открытая вкладка в браузере при очередном автоматическом обновлении замечает новое сообщение с вашим ярлыком и тут же выводит его на экран. Вы копируете нужную ссылку, закрываете вкладку, а ваш основной почтовый ящик остается идеально чистым от будущих рекламных рассылок.
Часто задаваемые вопросы
Нужно ли нажимать специальную кнопку, чтобы создать адрес временной почты?
Нет, создавать адрес заранее не нужно. При открытии FakeEmail.net система автоматически выделяет вам случайный адрес, а благодаря серверной настройке catch-all любой выбранный вами вариант имени на наших доменах уже готов принимать письма в ту же секунду.
Что произойдет, если два человека случайно выберут одинаковое имя временного ящика?
Поскольку у временных адресов нет паролей, оба пользователя увидят одни и те же входящие письма для этого имени. Именно поэтому для лучшей защиты от совпадений рекомендуется использовать длинные случайно сгенерированные комбинации и никогда не пересылать через такие ящики личную или финансовую информацию.
Почему мне иногда не приходит письмо с кодом подтверждения?
Чаще всего это происходит по двум причинам: либо сайт-отправитель определил домен как одноразовый и заблокировал отправку со своей стороны, либо его почтовый сервер испытывает задержки в очереди рассылки. Если сайт блокирует одноразовые домены, это выбор его владельцев — в таком случае используйте свой собственный адрес электронной почты или постоянный алиас, который вы контролируете.
Можно ли восстановить доступ к временному адресу после закрытия браузера?
На FakeEmail.net сессия завершается примерно через два часа бездействия, но сами письма еще некоторое время хранятся на сервере. Если вы помните точный адрес и домен, вы можете нажать кнопку «Изменить», ввести прежнее имя пользователя и просмотреть сообщения, которые успели прийти за это время.
Видят ли отправители мой реальный IP-адрес или личные данные при отправке письма?
Нет, сервер отправителя взаимодействует исключительно с почтовым сервером временной почты по протоколу SMTP. Поскольку при регистрации вы указываете временный адрес, ваш основной email не раскрывается отправителю письма, однако временные ящики не являются приватными и не предназначены для личных или конфиденциальных данных.
Нужен одноразовый адрес прямо сейчас? Получите его бесплатно в один клик — без регистрации.
Получить временную почту