Cara Kerja Email Sementara di Balik Layar
Di halaman ini
- Fondasi Utama: Nama Domain dan DNS MX Record
- Rahasia Kotak Masuk Otomatis: Konfigurasi Catch-All Mailbox
- Memproses Pesan: Dari Protokol SMTP Mentah Menjadi Teks Rapi
- Cara Kotak Masuk Memperbarui Pesan Baru Secara Real-Time
- Mengapa Layanan Temp Mail Bersifat Hanya-Terima (Receive-Only)?
- Sesi Peramban, Batas Memori, dan Penghapusan Data
- Mengapa Beberapa Situs Menolak Alamat Email Sementara?
- Perbandingan: Email Sementara vs Email Konvensional
- Kesimpulan: Keseimbangan Antara Kepraktisan dan Keamanan
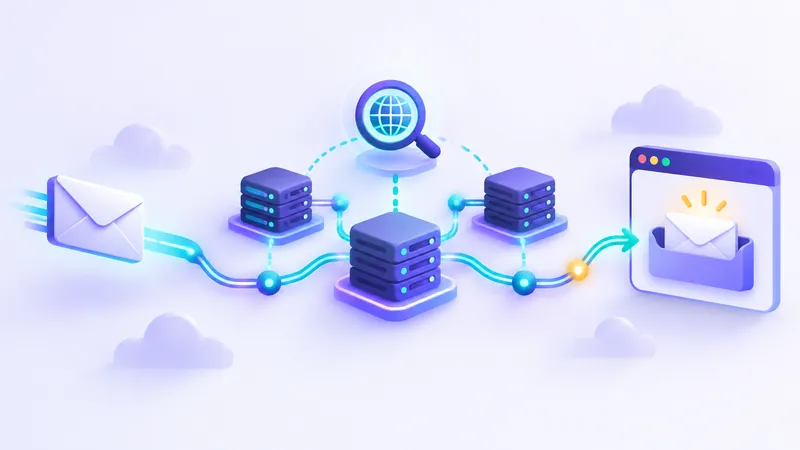
Layanan email sementara bekerja dengan memanfaatkan server email khusus berkonfigurasi catch-all yang terhubung ke domain publik melalui catatan DNS MX. Ketika pengirim mengirimkan pesan ke alamat acak yang Anda gunakan, server menerima surat tersebut secara instan, mem-parsing datanya, lalu menampilkannya langsung di layar peramban Anda tanpa memerlukan kata sandi maupun proses pendaftaran akun. Arsitektur ini dirancang agar cepat, tanpa jejak pribadi, dan otomatis menghapus data setelah masa aktif tertentu.
Bagi kebanyakan pengguna internet di Indonesia, alat seperti FakeEmail.net terasa seperti sihir. Anda cukup membuka sebuah situs, menyalin alamat temp mail yang muncul di layar, lalu menggunakannya untuk menerima kode verifikasi atau tautan aktivasi. Namun, di balik antarmuka yang sangat ringkas tersebut, terdapat serangkaian teknologi jaringan internet standar yang bekerja harmonis.
Fondasi Utama: Nama Domain dan DNS MX Record
Setiap komunikasi email di internet dimulai dari sistem penamaan domain (DNS). Saat Anda mengirim atau menerima pesan, penyedia layanan surat elektronik perlu mengetahui secara pasti ke server mana data tersebut harus dikirimkan.
Ketika sebuah situs mengirimkan pesan ke alamat email sekali pakai Anda, server pengirim akan memeriksa catatan khusus pada domain tersebut yang disebut MX (Mail Exchange) Record. Catatan ini berfungsi seperti penunjuk arah jalan di internet yang memberi tahu sistem pengirim: "Jika Anda memiliki surat untuk domain ini, serahkan ke server kami di alamat IP berikut."
Untuk memahami alur dasar pertukaran surat ini secara mendalam, Anda dapat membaca panduan kami tentang bagaimana email bekerja dan penjelasan sederhana tentang SMTP serta MX. Tanpa catatan MX yang terkonfigurasi dengan benar pada server publik, pengirim tidak akan pernah bisa menemukan server penyedia email buatan tersebut, dan pesan akan gagal terkirim (bounce back).
Rahasia Kotak Masuk Otomatis: Konfigurasi Catch-All Mailbox
Pada penyedia email konvensional seperti Gmail atau Outlook, server penerima akan memeriksa apakah nama pengguna (bagian sebelum tanda @) benar-benar terdaftar di database mereka. Jika nama pengguna tidak ditemukan, server pengirim akan menerima balasan kesalahan berupa 550 Mailbox not found.
Layanan email fake beroperasi dengan aturan yang sepenuhnya berlawanan. Layanan ini menerapkan mekanisme yang dikenal sebagai catch-all mailbox.
Dengan konfigurasi catch-all, server diprogram untuk menerima setiap pesan yang masuk ke domain tersebut, terlepas dari apa pun teks yang ada di depan tanda @. Entah alamatnya berupa kata acak, deretan angka, atau nama kustom yang Anda pilih, server tetap menyambut dan memproses pesan tersebut tanpa pernah menolaknya. Penjelasan teknis mengenai fungsi ini dapat Anda temukan pada artikel kami tentang apa itu alamat email catch-all.
Memproses Pesan: Dari Protokol SMTP Mentah Menjadi Teks Rapi
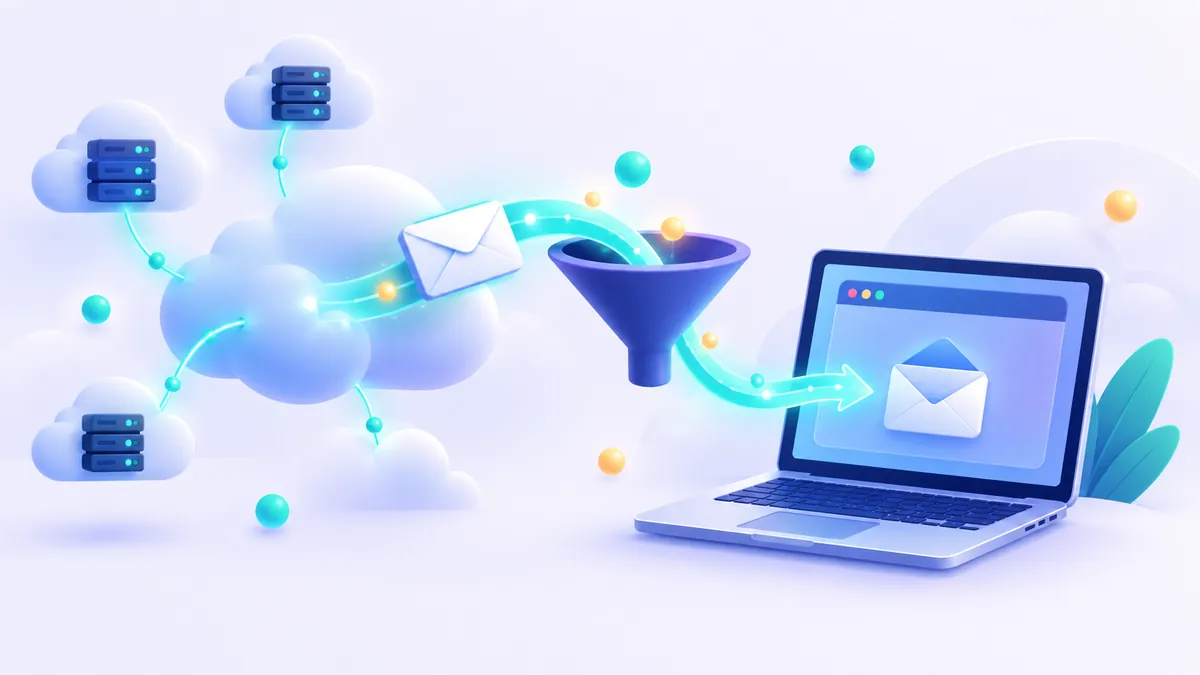
Saat pesan masuk berhasil diterima melalui protokol SMTP (Simple Mail Transfer Protocol), data yang tiba di server sebenarnya tidak langsung berwujud halaman surat yang indah. Data tersebut berupa aliran teks mentah (raw MIME message) yang berisi kombinasi baris header, teks terenkripsi Base64, metadata server, dan kode HTML yang kompleks.
Server penyedia layanan melakukan tugas komputasi cepat dalam hitungan milidetik:
- Membaca Header: Menentukan siapa pengirimnya, ke alamat mana surat ditujukan, tanggal kirim, dan subjek pesan.
- Membersihkan Konten: Memisahkan bagian tubuh email (body text), menyaring skrip berbahaya, dan menghapus pelacak pihak ketiga yang berpotensi merusak privasi Anda.
- Menyimpan Sementara: Menyimpan pesan yang sudah diproses ke dalam database berkecepatan tinggi (biasanya in-memory database) untuk disalurkan ke layar Anda.
Cara Kotak Masuk Memperbarui Pesan Baru Secara Real-Time
Salah satu kenyamanan terbesar saat memakai generator email adalah melihat kode OTP atau tautan verifikasi masuk ke kotak masuk tanpa perlu memuat ulang (refresh) halaman berkali-kali. Mekanisme pembaruan otomatis ini dilakukan melalui teknologi komunikasi web modern.
Secara umum, platform email sekali pakai menggunakan salah satu dari dua metode berikut:
- Polling Singkat (Short/Long Polling): Peramban Anda mengirimkan permintaan data ringan ke server setiap beberapa detik untuk menanyakan: "Apakah ada pesan baru untuk alamat ini?" Jika ada, server langsung mengirimkannya.
- WebSockets atau Server-Sent Events (SSE): Peramban membuka saluran komunikasi satu pintu yang terus terhubung dengan server. Begitu email masuk dan selesai diproses oleh server, pesan tersebut langsung didorong (push) secara instan ke layar Anda.
Di FakeEmail.net, kotak masuk Anda menyegarkan diri secara otomatis sehingga Anda cukup menunggu beberapa saat di halaman yang sama hingga kode verifikasi Anda muncul.
Mengapa Layanan Temp Mail Bersifat Hanya-Terima (Receive-Only)?
Banyak pengguna baru bertanya: "Mengapa saya bisa membaca email di sini, tetapi tidak bisa membalas atau mengirim email baru?" Jawabannya berkaitan erat dengan keamanan siber dan pencegahan kejahatan digital.
Menjalankan server pengirim email di internet membutuhkan reputasi IP yang luar biasa bersih. Jika sebuah layanan publik gratis tanpa registrasi mengizinkan siapa saja mengirim pesan ke luar, layanan tersebut dalam sekejap akan dimanfaatkan oleh pelaku spam, peretas, atau pengirim phishing untuk melancarkan serangan anonim.
Mengizinkan pengiriman email dari alamat anonim akan mengakibatkan reputasi domain hancur dalam hitungan jam, diblokir oleh daftar hitam spam global, dan berisiko melanggar regulasi telekomunikasi.
Dengan membatasi sistem menjadi sistem terima-saja, penyedia temp mail melindungi ekosistem internet sekaligus menjaga agar server tetap dapat diakses untuk kebutuhan verifikasi yang sah. Ulasan lebih mendalam mengenai kebijakan ini dapat Anda pelajari di artikel mengapa email sementara hanya bisa menerima pesan.
Sesi Peramban, Batas Memori, dan Penghapusan Data
Layanan email sementara tidak memiliki konsep akun permanen. Tidak ada formulir nama, tanggal lahir, nomor telepon, ataupun kata sandi yang dikumpulkan. Lantas, bagaimana sistem mengenali kotak masuk mana yang menjadi milik Anda saat membuka peramban?
Sistem ini bekerja berdasarkan browser session yang disimpan dalam cookie peramban Anda:
- Saat membuka situs, peramban Anda diberikan pengenal unik sementara (session token).
- Alamat yang Anda hasilkan atau pilih menggunakan tombol ubah akan dipetakan ke token sesi tersebut.
- Jika Anda tidak aktif dalam waktu tertentu (misalnya sekitar dua jam di FakeEmail.net), sesi tersebut akan berakhir secara otomatis.
- Pesan lama akan dibersihkan dari server secara berkala untuk menjaga efisiensi ruang penyimpanan dan meminimalkan jejak digital pengguna.
Di Indonesia, perlindungan data pribadi kini diatur secara komprehensif melalui Undang-Undang Perlindungan Data Pribadi (UU PDP). Pendekatan minimasi data yang diterapkan oleh arsitektur email sekali pakai sejalan dengan prinsip privasi tersebut: layanan tidak mengumpulkan identitas pribadi Anda, dan data pesan yang masuk segera dimusnahkan secara berkala.
Ingat bahwa siapa pun yang mengetahui atau menebak kombinasi alamat email sementara dapat melihat isi kotak masuk tersebut. Oleh karena itu, jangan pernah menggunakan alamat ini untuk menerima dokumen rahasia, informasi perbankan, atau data medis pribadi.
Mengapa Beberapa Situs Menolak Alamat Email Sementara?
Pernahkah Anda mencoba mendaftar di sebuah situs belanja daring atau platform langganan berbayar, lalu muncul peringatan bertuliskan "Domain email ini tidak diizinkan"? Hal ini terjadi karena pemilik situs web menggunakan sistem filter deteksi disposable email.
Situs komersial sering kali mengandalkan basis data penyedia temp mail untuk mencegah penyalahgunaan uji coba gratis (free trial abuse) dan pendaftaran akun palsu massal. Mereka memeriksa catatan MX dan domain yang Anda masukkan terhadap daftar hitam yang diperbarui secara rutin. Jika domain tersebut terdeteksi sebagai milik penyedia email sekali pakai, pendaftaran akan otomatis ditolak. Pelajari lebih lanjut teknik yang mereka gunakan pada ulasan kami tentang cara situs web mendeteksi alamat email sekali pakai.
Perbandingan: Email Sementara vs Email Konvensional
Untuk merangkum perbedaan cara kerja kedua sistem komunikasi ini di balik layar, perhatikan tabel perbandingan teknis berikut:
| Aspek Teknis | Email Konvensional (Gmail, Yahoo, dll.) | Layanan Email Sementara (FakeEmail.net) |
|---|---|---|
| Autentikasi Pengguna | Wajib kata sandi, 2FA, data pribadi, atau nomor telepon. | Tanpa autentikasi; terikat pada sesi peramban lokal. |
| Konfigurasi Kotak Masuk | Satu kotak masuk per akun pengguna yang divalidasi. | Sistem catch-all untuk semua alamat acak pada domain. |
| Arah Komunikasi | Dua arah (bisa mengirim, membalas, dan menerima). | Satu arah (hanya menerima surat masuk / receive-only). |
| Retensi Data | Permanen hingga pengguna menghapusnya secara manual. | Sesi berakhir setelah 2 jam tidak aktif; data di server biasanya dibersihkan dalam waktu sekitar seminggu. |
| Tingkat Kerahasiaan | Tinggi; diproteksi kredensial pribadi pengguna. | Rendah; siapa pun yang tahu alamatnya bisa melihat pesan. |
Kesimpulan: Keseimbangan Antara Kepraktisan dan Keamanan
Layanan email sementara bukanlah sebuah celah keamanan melainkan penerapan cerdas dari protokol internet standar (DNS, SMTP, dan WebSocket) yang dipadukan dengan kebijakan privasi tanpa registrasi. Dengan memanfaatkan konfigurasi catch-all dan penyimpanan sesi peramban yang efisien, Anda memperoleh alat pelindung privasi yang ampuh untuk menghindari spam pemasaran saat berselancar di dunia maya.
Gunakan layanan ini secara bijak: andalkan untuk verifikasi cepat, pengujian aplikasi, atau pendaftaran buletin yang tidak esensial, dan tetap gunakan alamat email pribadi utama Anda untuk urusan resmi yang membutuhkan keamanan jangka panjang.
Pertanyaan umum
Apakah orang lain bisa membaca isi email sementara saya?
Bisa, jika orang tersebut mengetahui atau berhasil menebak alamat email yang sama persis dengan yang Anda gunakan. Karena layanan ini tidak menggunakan kata sandi pendaftaran, alamat ini bersifat publik dan tidak boleh digunakan untuk hal-hal rahasia.
Berapa lama pesan di FakeEmail.net tersimpan sebelum terhapus?
Pesan dan sesi Anda terikat pada peramban. Jika Anda tidak aktif selama sekitar dua jam, sesi peramban akan berakhir dan pesan akan dibersihkan secara berkala dari server untuk menjaga efisiensi ruang simpan.
Mengapa email verifikasi dari situs tertentu tidak kunjung sampai?
Hal ini biasanya terjadi jika situs pengirim memblokir domain email sekali pakai, terjadi antrean pengiriman di server pengirim, atau pesan masuk mengalami kendala jaringan pada rute transit SMTP.
Apakah aman menggunakan email sementara untuk mendaftar akun bank online?
Sangat tidak aman dan dilarang. Email sementara bersifat publik, hanya bertahan dalam jangka pendek, dan tidak dapat digunakan untuk memulihkan akun penting jika Anda lupa kata sandi di kemudian hari.
Bisakah saya membuka kotak masuk yang sama di smartphone saya?
Bisa. Anda cukup memindai kode QR yang tersedia di halaman situs menggunakan ponsel cerdas Anda, dan tautan sesi tersebut dapat digunakan hingga satu jam.
Butuh alamat sekali pakai sekarang? Dapatkan gratis dalam satu klik — tanpa daftar.
Dapatkan email sementara