¿Cómo funciona un correo temporal por dentro? Explicación técnica
En esta página
- La base técnica: nombres de dominio y registros DNS MX
- El secreto del sistema: buzones «catch-all» sin registro
- Del protocolo SMTP al texto legible en tu pantalla
- ¿Cómo se actualiza la bandeja de entrada al instante?
- ¿Por qué un correo desechable funciona únicamente para recibir?
- Sesiones de navegador, memoria volátil y retención de datos
- ¿Por qué algunos sitios web detectan y bloquean dominios temporales?
- Resumen: la tecnología al servicio de tu privacidad
Un correo temporal funciona mediante un servidor de correo especializado que acepta mensajes dirigidos a cualquier dirección de su dominio sin requerir registros previos ni contraseñas. Cuando alguien te envía un mensaje, el sistema lo recibe mediante protocolos estándar de Internet, procesa el texto en memoria y lo proyecta directamente en tu navegador web gracias a una sesión temporal. Al cabo de un periodo de inactividad, los datos se eliminan sin dejar rastro permanente en servidores tradicionales.
A simple vista, abrir una herramienta de correo desechable parece magia: entras a la página, aparece una dirección ya creada y los correos de confirmación llegan en cuestión de segundos. Sin embargo, detrás de esa interfaz minimalista opera una infraestructura coordinada de registros de nombres de dominio (DNS), protocolos de transferencia de correo y procesadores de datos en tiempo real. Entender cómo encajan estas piezas te permitirá utilizar estas herramientas con mayor eficacia y conocer con exactitud sus límites de seguridad.
La base técnica: nombres de dominio y registros DNS MX
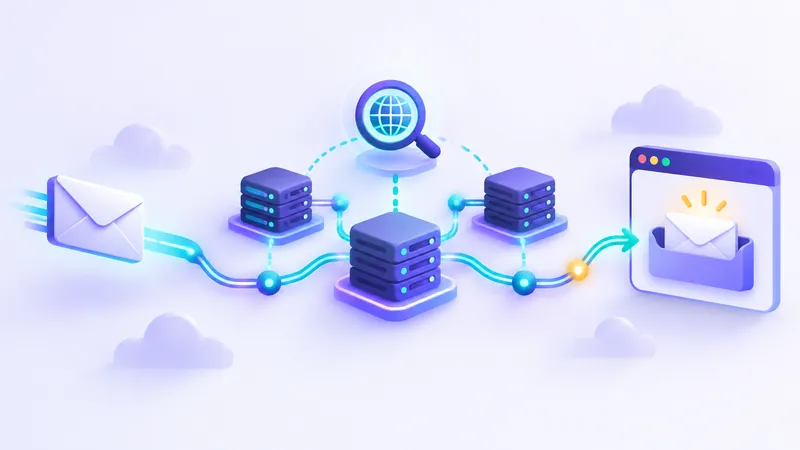
Para comprender cómo viaja un correo desechable, primero debemos recordar cómo sabe Internet a dónde enviar un mensaje. Cuando una plataforma web intenta enviarte un código de verificación a usuario@dominio-temporal.com, su servidor realiza una consulta al Sistema de Nombres de Dominio (DNS).
Específicamente, el servidor emisor busca los llamados registros MX (Mail Exchange) del dominio. Estos registros son directivas públicas que anuncian: «Cualquier correo dirigido a este dominio debe ser entregado en este servidor específico». Si quieres profundizar en este intercambio básico, puedes consultar nuestra guía sobre cómo funciona el correo electrónico y los registros MX.
En los servicios tradicionales como Gmail o Outlook, los registros MX apuntan a clústeres gigantescos que verifican si el usuario existe antes de aceptar el paquete de datos. Si la cuenta no existe, el servidor emisor recibe un error de rebote (bounce). En cambio, un servicio de correo efímero configura sus registros MX para dirigir el tráfico hacia un software preparado para reaccionar de una forma totalmente distinta.
El secreto del sistema: buzones «catch-all» sin registro
En un servidor de correo convencional, cada buzón requiere una fila en una base de datos: un nombre de usuario, un hash de contraseña y una cuota de almacenamiento. Si envías un correo a una dirección inventada, el servidor la rechaza de inmediato.
La pieza central de un servicio de buzón desechable es la configuración catch-all (o buzón comodín). Una cuenta catch-all le indica al software del servidor de correo entrante (como Postfix o Exim): «Acepta absolutamente todos los correos que lleguen a este dominio, sin importar lo que haya antes del signo arroba (@)». Para entender las implicaciones de esta configuración en otros entornos, revisa nuestro artículo detallado sobre qué es una dirección catch-all.
Bajo este esquema:
- No hace falta crear cuentas de antemano en el servidor.
- Cualquier combinación de caracteres generada al azar es técnicamente válida en el instante en que se recibe el paquete.
- El servidor acepta la conexión del remitente conforme al estándar RFC 5321 (SMTP) y guarda temporalmente el contenido para su entrega inmediata.
Servicios como FakeEmail.net aprovechan este principio para ofrecer inmediatez absoluta: al ingresar a la plataforma, se te asigna una dirección aleatoria en uno de los dominios disponibles, pero también puedes usar la función «Cambiar» para escribir cualquier prefijo que desees, sin trámites ni esperas.
Del protocolo SMTP al texto legible en tu pantalla
Cuando el servidor emisor entrega el mensaje mediante SMTP (Simple Mail Transfer Protocol), lo que llega al servidor receptor no es una página web formateada, sino un bloque denso de texto plano conocido como código MIME sin procesar (raw MIME).
Este bloque contiene encabezados técnicos (remitente, destinatario, fecha, firmas criptográficas SPF/DKIM) seguidos del cuerpo del mensaje, que suele estar codificado en Base64 o Quoted-Printable. Si el correo contiene imágenes incrustadas o código HTML, estos elementos viajan como cadenas de texto codificadas dentro del mismo paquete.
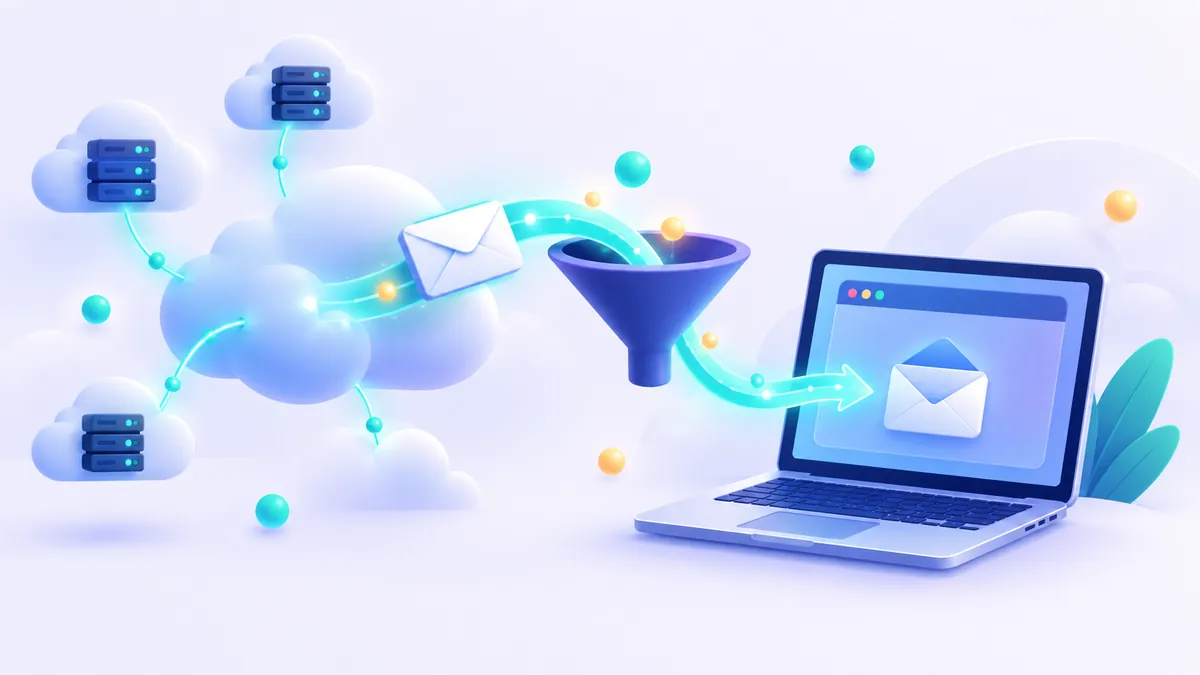
En ese instante, un servicio de backend toma el control y ejecuta tres tareas críticas en milisegundos:
- Análisis y decodificación (Parsing): Separa los encabezados del cuerpo del mensaje y extrae los textos legibles (tanto en formato texto plano como en HTML).
- Desinfección (Sanitización): Este paso es vital para tu seguridad. El sistema analiza el contenido HTML para neutralizar scripts maliciosos (JavaScript), enlaces ocultos peligrosos o rastreadores invasivos antes de permitir que se muestre en pantalla.
- Enrutamiento en memoria: El mensaje procesado se etiqueta con la dirección de destino y se coloca en un almacén de acceso rápido listo para ser consultado por la interfaz web.
¿Cómo se actualiza la bandeja de entrada al instante?
Una vez que el servidor tiene el correo listo, ¿cómo llega a la pestaña que tienes abierta en el navegador sin que tengas que refrescar la página manualmente? Existen dos métodos habituales que los desarrolladores emplean para lograr esta sincronización:
1. Sondeo periódico (Long Polling o Polling corto)
Tu navegador web ejecuta un pequeño script en segundo plano que envía una petición HTTP al servidor cada pocos segundos preguntando: «¿Ha llegado algún correo nuevo para esta dirección?». Si no hay nada, el servidor responde con una lista vacía. En cuanto el mensaje llega al almacén, la siguiente consulta lo descarga y la interfaz lo dibuja en pantalla al instante.
2. Conexiones bidireccionales persistentes (WebSockets o SSE)
En arquitecturas más avanzadas, el navegador abre un túnel directo con el servidor mediante Server-Sent Events (SSE) o WebSockets. Tan pronto como el servidor SMTP termina de procesar el paquete entrante, «empuja» el mensaje a través del canal abierto directamente a tu navegador, logrando una latencia casi nula.
En FakeEmail.net, la bandeja se refresca de forma automática y transparente. Además, si necesitas verificar un registro en tu teléfono móvil mientras usas tu ordenador, dispones de un código QR que vincula la misma bandeja a tu dispositivo móvil durante una hora.
¿Por qué un correo desechable funciona únicamente para recibir?
Una de las dudas más frecuentes de los usuarios es por qué prácticamente ningún servicio legítimo de mail temporal permite redactar o responder correos hacia el exterior. La restricción técnica no se debe a una limitación de software, sino a una estricta decisión de seguridad y viabilidad operativa.
Si un servicio de correo anónimo permitiese enviar mensajes salientes sin registro, se convertiría en cuestión de minutos en una fábrica de spam, campañas de suplantación de identidad (phishing) y ataques informáticos. Los proveedores mundiales de filtrado (como Spamhaus o Barracuda) bloquearían de inmediato las direcciones IP y los dominios del servicio, impidiendo que los correos legítimos de verificación pudieran siquiera llegar.
Para proteger la entregabilidad y garantizar que puedas recibir códigos de confirmación, plataformas como FakeEmail.net operan en modo estrictamente de solo recepción. Exploramos este motivo en profundidad en nuestro artículo sobre por qué el correo temporal solo recibe y no envía.
Sesiones de navegador, memoria volátil y retención de datos
A diferencia de un buzón corporativo que almacena décadas de historial, la arquitectura de un correo falso o temporal está optimizada para la volatilidad. No hay discos duros llenándose con gigabytes de correspondencia vieja.
Los identificadores de tus direcciones se vinculan a tu sesión local de navegador (mediante cookies técnicas o almacenamiento local). En FakeEmail.net, por ejemplo, puedes gestionar hasta 10 direcciones simultáneas dentro de la misma sesión de trabajo. Si dejas de interactuar con la página durante aproximadamente dos horas, la sesión caduca automáticamente.
| Característica | Correo tradicional (Gmail, Outlook) | Correo temporal (FakeEmail.net) |
|---|---|---|
| Identificación | Requiere nombre, teléfono o datos de rescate | Sin registro, contraseñas ni datos personales |
| Persistencia | Almacenamiento permanente en la nube | Temporal; ligado a la sesión del navegador |
| Direcciones | Una sola dirección fija (o alias limitados) | Múltiples direcciones aleatorias o personalizadas |
| Tráfico saliente | Habilitado para envío y respuesta global | Bloqueado; arquitectura exclusiva de recepción |
| Privacidad del buzón | Buzón privado protegido por contraseña | Buzón público si otra persona conoce la dirección |
Bajo las directrices de protección de datos (como el RGPD europeo), minimizar la retención de datos innecesarios es un principio fundamental. Dado que los correos temporales eliminan el contenido transcurrido un breve lapso y no vinculan la actividad a identidades civiles reales, el riesgo de filtraciones masivas de privacidad se reduce sustancialmente en comparación con las bases de datos de usuarios convencionales.
Recordatorio de seguridad esencial: Las direcciones de correo temporal son buzones públicos y no utilizan contraseñas. Si alguien genera o introduce exactamente el mismo nombre de usuario en el mismo dominio, podrá ver los correos que lleguen allí. Jamás uses un correo temporal para cuentas bancarias, trámites gubernamentales o servicios donde guardes información confidencial.
¿Por qué algunos sitios web detectan y bloquean dominios temporales?
Es muy común encontrarse con formularios que muestran el mensaje: «No se permiten direcciones de correo desechables». ¿Cómo consiguen estas plataformas detectar un correo temporal tan rápido?
Las empresas que gestionan registros de usuarios emplean herramientas de validación de correo que analizan diversos factores en tiempo real:
- Listas negras de dominios: Existen bases de datos comunitarias y comerciales que recopilan activamente dominios asociados a servicios efímeros.
- Análisis de registros MX: Si un dominio nuevo comparte los mismos servidores de correo MX que un proveedor conocido de correo temporal, los filtros lo marcan automáticamente.
- Falta de registros corporativos: Dominios creados muy recientemente o que carecen de configuraciones típicas de empresas establecidas suelen ser catalogados como sospechosos.
Para conocer en detalle los algoritmos y filtros que emplean estas plataformas, lee nuestro análisis sobre cómo los sitios web detectan correos temporales. Si un portal rechaza expresamente un dominio desechable, lo adecuado es respetar sus condiciones y optar por una cuenta personal o un alias de reenvío controlado.
Resumen: la tecnología al servicio de tu privacidad
El funcionamiento de un servicio de correo desechable es una lección de eficiencia en ingeniería de redes: combina la flexibilidad de los registros MX comodín, la potencia de servidores SMTP optimizados para procesar texto al vuelo y la ligereza del almacenamiento temporal en memoria.
Al eliminar el concepto de cuenta permanente y restringir el tráfico saliente, se obtiene una herramienta ágil que te permite proteger tu bandeja de entrada real contra el correo no deseado y probar plataformas web con total tranquilidad. Siempre que lo utilices respetando las normas de uso legítimo y para trámites que no comprometan información delicada, el correo temporal representa uno de los escudos más prácticos para salvaguardar tu privacidad cotidiana en la red.
Preguntas frecuentes
¿Puede otra persona leer los correos que recibo en una dirección temporal?
Sí, si esa persona escribe exactamente la misma dirección en el servicio. Los buzones temporales son públicos y no tienen contraseñas; por eso nunca deben usarse para información confidencial ni financiera.
¿Qué ocurre con mis mensajes si cierro el navegador por error?
En FakeEmail.net, los datos están asociados a tu sesión de navegación, que se mantiene activa durante unas dos horas. Si vuelves a abrir la web dentro de ese plazo o usas el botón Cambiar para escribir la misma dirección, podrás ver los mensajes recibidos.
¿Por qué no puedo responder a un correo recibido en una dirección temporal?
Los servicios temporales operan de forma estricta en modo de solo recepción para evitar que actores malintencionados los utilicen para enviar spam o phishing, lo que provocaría el bloqueo inmediato de sus servidores.
¿Es legal utilizar un correo desechable para registrarse en páginas web?
Sí, es completamente legal usar correos temporales para proteger tu privacidad frente al spam o probar aplicaciones, siempre que no se utilicen para cometer fraudes, evadir suspensiones de servicio o vulnerar los términos de uso del sitio receptor.
¿Necesitas una dirección desechable ahora mismo? Obtén una gratis con un solo clic, sin registro.
Obtener correo temporal