Geçici E-posta Servisleri Arka Planda Nasıl Çalışır?
Bu sayfada
- Temel Altyapı: Alan Adları ve DNS MX Kayıtları
- Sistemin Kalbi: "Catch-All" (Tümünü Yakala) Posta Kutusu Nasıl Çalışır?
- Mesajın İşlenmesi: Ham SMTP Verisinden Okunabilir Metne
- Geçici Mail Gelen Kutusu Yeni Mesajları Otomatik Olarak Nasıl Gösterir?
- Tek Kullanımlık Mail Servisleri Neden Sadece Mesaj Alabilir (Receive-Only)?
- Tarayıcı Oturumları, Bellek Sınırları ve Veri Saklama Süreleri
- Bazı Web Siteleri Geçici Alan Adlarını Nasıl Tespit Edip Engeller?
- Adım Adım Özet: Bir Doğrulama Kodunun Yolculuğu
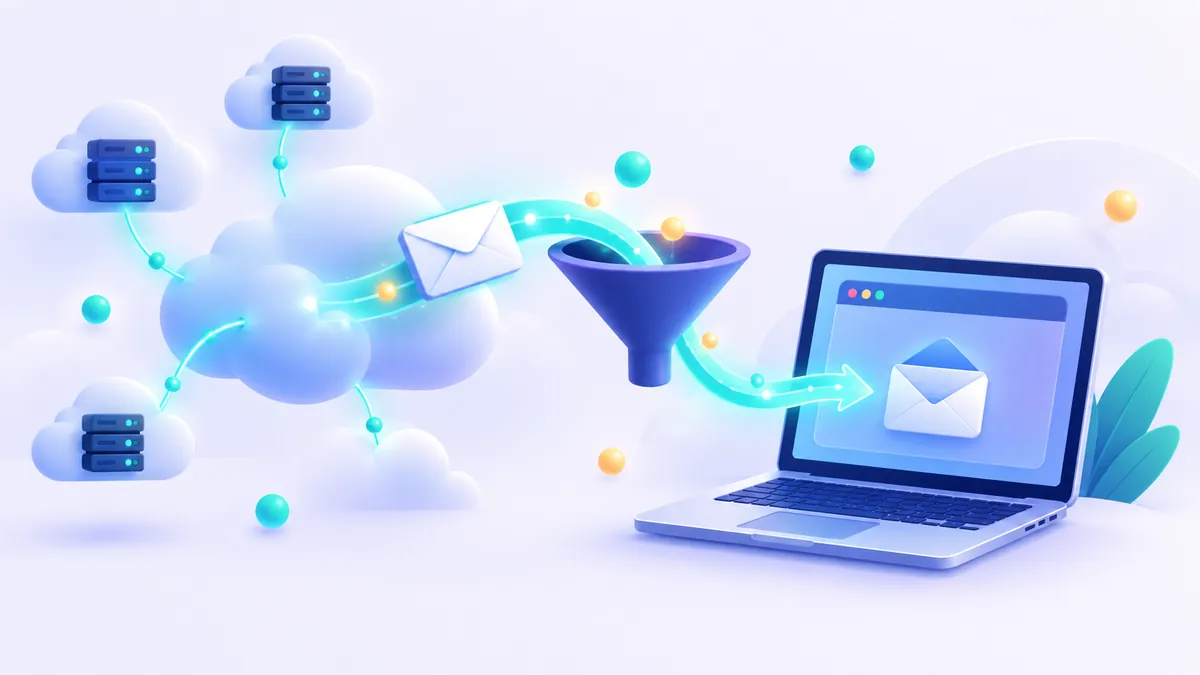
Bir geçici e-posta servisi, sahip olduğu alan adlarının DNS MX kayıtlarını özel bir "catch-all" (tümünü yakala) posta sunucusuna yönlendirerek çalışır. Bu sunucu, önceden oluşturulmuş bir kullanıcı hesabı veya şifre aramaksızın o alan adına gönderilen tüm mesajları havada yakalar, ham veriyi okunabilir metne dönüştürür ve doğrudan açık olan tarayıcı ekranınıza yansıtır. Böylece klasik e-posta sağlayıcılarındaki kayıt formları ve veritabanı doğrulamaları tamamen devre dışı bırakılarak saniyeler içinde çalışan bir gelen kutusu elde edilir.
Günlük internet kullanımında tek bir e-kitap indirmek, halka açık bir Wi-Fi ağına bağlanmak veya yeni bir uygulamayı test etmek için gerçek adresinizi vermek istemeyebilirsiniz. Türkiye'de Kişisel Verilerin Korunması Kanunu (KVKK) kapsamında kişisel verilerin işlenmesi belirli kurallara bağlanmış olsa da, e-posta adresinizi paylaştığınız her platform dijital ayak izinizi büyütür. Arka planda dönen teknik mimariyi anlamak, tek kullanımlık mail araçlarını hem daha verimli hem de çok daha güvenli kullanmanızı sağlar.
Temel Altyapı: Alan Adları ve DNS MX Kayıtları
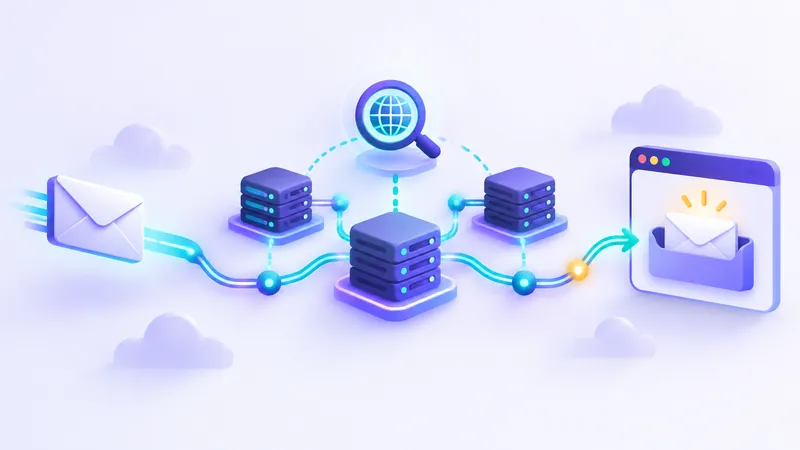
İnternetteki hiçbir e-posta mesajı hedefini tesadüfen bulmaz. Bir e-postanın göndericiden alıcıya ulaşabilmesi için öncelikle Alan Adı Sistemi (DNS) adı verilen küresel adres defterine danışılır. Bir e-posta adresinin @ işaretinden sonraki kısmı (örneğin ornekalanadi.com), mesajın hangi sunucuya gitmesi gerektiğini belirleyen temel pusuladır.
E-posta trafiğini yönlendiren özel DNS kayıtlarına MX (Mail Exchange - Posta Değişimi) kayıtları denir. Bir web sitesi size doğrulama kodu göndermek istediğinde, o sitenin posta sunucusu internete şu soruyu sorar: "Bu alan adına ait e-postaları hangi sunucu kabul ediyor?" MX kaydı ise yanıt olarak alıcı posta sunucusunun IP adresini verir. E-posta trafiğinin temel taşlarını daha detaylı öğrenmek isterseniz e-postanın nasıl çalıştığını, SMTP ve MX kayıtlarını anlattığımız rehbere göz atabilirsiniz.
Standart Kurulum ile Geçici Kurulum Arasındaki Fark
Geleneksel bir e-posta sağlayıcısında (Gmail veya kurumsal bir posta sunucusu gibi) MX kayıtları, katı kimlik doğrulama kurallarıyla korunan dev sunucu kümelerine işaret eder. Bu sunuculara bir mesaj ulaştığında sistem önce kendi kullanıcı veritabanını kontrol eder. Eğer alıcı adresi daha önce kayıt formu doldurularak oluşturulmamışsa sunucu mesajı reddeder.
Geçici e-posta servislerinde ise MX kayıtları çok daha esnek yapılandırılmış, yüksek hızlı alım sunucularına yönlendirilir. Servis sağlayıcı, sistemde kullanılmak üzere birden fazla geçerli alan adı satın alır ve bunların tüm MX kayıtlarını kendi özel yazılımına bağlar. Sayfayı açtığınızda ekranda gördüğünüz rastgele adres, aslında o an sıfırdan yaratılmış bir veritabanı hesabı değil; zaten tüm gelen trafiği dinlemekte olan bir alan adının üzerine yazılmış geçici bir etikettir.
Sistemin Kalbi: "Catch-All" (Tümünü Yakala) Posta Kutusu Nasıl Çalışır?
Kullanıcıların en çok şaşırdığı nokta şudur: "Henüz bir hesap bile açmadım, hatta kullanıcı adını kendi kafamdan uydurdum; peki sunucu bu adrese gelen e-postayı nasıl kabul etti?" Bu sorunun cevabı, e-posta dünyasında catch-all (tümünü yakala) olarak bilinen yapılandırmada gizlidir.
Bunu bir apartman örneğiyle düşünebilirsiniz. Standart bir e-posta sunucusu, kapısında kilitli posta kutuları olan bir apartman gibidir; postacı zarfın üzerindeki ismi kutularda bulamazsa mektubu geri götürür. Catch-all yapılandırmasına sahip bir sunucu ise girişinde 7/24 görev yapan bir danışma görevlisi bulunan bir bina gibidir. Zarfın üzerinde hangi isim yazarsa yazsın, bina adresi doğru olduğu sürece görevli mektubu teslim alır ve ilgili kişinin gelip alması için masaya bırakır.
SMTP El Sıkışması (Handshake) Sırasında Neler Olur?
İki posta sunucusu birbiriyle IETF RFC 5321 standardıyla tanımlanan SMTP (Basit Posta Aktarım Protokolü) üzerinden konuşur. Gönderici sunucu ile alıcı sunucu arasında saniyeler süren şu diyalog gerçekleşir:
- Bağlantı Kurulumu (HELO/EHLO): Gönderici sunucu, geçici e-posta servisinin MX sunucusuna bağlanır ve kendini tanıtır.
- Gönderici Beyanı (MAIL FROM): Gönderici sunucu, mesajın kimden geldiğini bildirir (örneğin bir alışveriş sitesinin bildirim adresi).
- Alıcı Sorgusu (RCPT TO): Gönderici sunucu, mesajın kime teslim edileceğini sorar (örneğin
mavi.elma99@gecicialanadi.com). - Kabul ve Veri Aktarımı (DATA): Standart bir sunucu bu aşamada veritabanına bakar ve kullanıcı yoksa
550 User Unknown(Kullanıcı Bilinmiyor) hatası döndürür. Ancak catch-all sunucusu veritabanı kontrolü yapmadan doğrudan250 OK(Tamam, gönder) yanıtını verir ve mesaj içeriğini teslim alır.
İşte bu mimari sayesinde FakeEmail.net gibi bir hizmeti açtığınız anda hiçbir kayıt işlemi beklemeden çalışan bir adrese sahip olursunuz. Hatta sayfadaki "Değiştir" butonunu kullanarak kendi belirlediğiniz bir kullanıcı adını yazdığınızda bile sunucu tarafında yeni bir hesap açılmaz; sadece tarayıcınıza "bundan sonra bu isme gelen paketleri dinle" komutu verilir. Bu teknolojinin detaylarını catch-all e-posta adresinin ne olduğunu incelediğimiz yazıda bulabilirsiniz.
Mesajın İşlenmesi: Ham SMTP Verisinden Okunabilir Metne
Bir e-posta sunucuya ulaştığında aslında ekranınızda gördüğünüz gibi renkli butonlardan ve düzgün paragraflardan oluşmaz. Ham bir e-posta; yönlendirme başlıkları (headers), şifrelenmiş karakter dizileri, düz metin katmanları ve HTML kodlarının iç içe geçtiği uzun bir metin yığınıdır (MIME formatı).
Mesaj catch-all sunucusuna düştüğü milisaniyede, arka plandaki ayrıştırıcı (parser) yazılım devreye girer ve şu işlemleri sırasıyla uygular:
- Başlıkların Ayrıştırılması: Kimden (From), Kime (To), Konu (Subject) ve Tarih (Date) bilgileri ham metinden çekilerek gelen kutusu listesinde görünecek özet satırına dönüştürülür.
- Karakter Kodlamasının Çözülmesi: Türkçe karakterlerin (ş, ğ, ü, İ gibi) bozuk görünmemesi için
Base64veyaQuoted-Printableile kodlanmış metinler standart UTF-8 formatına çevrilir. - Güvenlik Temizliği (HTML Sanitization): E-postaların içindeki HTML kodları kötü niyetli yazılımlar veya zararlı JavaScript betikleri (XSS saldırıları) barındırabilir. Arka plandaki güvenlik katmanı, tehlikeli kodları ve gizli komutları temizleyerek mesajı tarayıcınızda güvenle açabileceğiniz zararsız bir görünüme kavuşturur.
İpucu: Geçici gelen kutularında mesajlar ne kadar temizlenirse temizlensin, tanımadığınız göndericilerden gelen şüpheli bağlantılara tıklamaktan ve bilmediğiniz dosyaları cihazınıza indirmekten her zaman kaçınmalısınız.
Geçici Mail Gelen Kutusu Yeni Mesajları Otomatik Olarak Nasıl Gösterir?
Mesaj sunucuya ulaştı ve okunabilir hale getirildi; peki siz sayfayı yenilemeden geçici mail ekranınızda nasıl belirdi? Burada devreye modern web teknolojileri ve gerçek zamanlı oturum eşleştirmesi girer.
Tarayıcınızda siteyi açtığınızda, sunucu ile tarayıcınız arasında geçici bir oturum kimliği (session ID) oluşturulur. Tarayıcınız, arka planda belirli aralıklarla sunucuya sessizce "Şu an ekranda açık olan adres için yeni bir veri var mı?" diye sorar veya açık bir iletişim kanalı (WebSockets/AJAX) üzerinden sunucudan gelecek anlık bildirimi bekler. Sunucu, ayrıştırdığı e-postanın alıcı adresi ile sizin tarayıcınızda açık olan adresi eşleştirdiği anda mesajı ekranınıza iter.
Çoklu Adres Yönetimi ve Cihazlar Arası Geçiş
Gelişmiş bir geçici e-posta mimarisi, tek bir tarayıcı oturumunu yalnızca bir adresle sınırlamaz. Örneğin FakeEmail.net üzerinde tek bir tarayıcı oturumunda aynı anda 10 adede kadar farklı adresi tutabilir ve aralarında geçiş yapabilirsiniz. İşiniz bittiğinde ise "Delete" (Sil) butonuyla ilgili adresi oturumunuzdan anında kaldırabilirsiniz.
Ayrıca masaüstü bilgisayarınızda oluşturduğunuz bir gelen kutusunu telefonunuzda da takip etmek isteyebilirsiniz. Sistem, aktif gelen kutunuz için geçici bir QR kodu üretir. Telefonunuzun kamerasıyla bu kodu okuttuğunuzda, 1 saat boyunca geçerli olan özel bir bağlantı sayesinde aynı gelen kutusunu mobil cihazınızda da hiçbir giriş yapmadan görüntüleyebilirsiniz.
Tek Kullanımlık Mail Servisleri Neden Sadece Mesaj Alabilir (Receive-Only)?
Tek kullanımlık e-posta servislerini kullanırken hemen fark edeceğiniz temel bir kural vardır: Bu adreslere dışarıdan mesaj gelebilir ancak siz bu adresleri kullanarak yeni bir e-posta gönderemez veya gelen mesajları yanıtlayamazsınız. Bu bir eksiklik değil, sistemin ayakta kalmasını sağlayan bilinçli bir mühendislik ve güvenlik tercihidir.
Eğer kimlik doğrulaması olmayan ve kayıt gerektirmeyen bir sistem üzerinden dışarıya e-posta gönderilmesine izin verilseydi şu sonuçlar doğardı:
- Spam ve Oltalama (Phishing) Saldırıları: Kötü niyetli kişiler ve bot ağları, saniyeler içinde milyonlarca sahte ve dolandırıcılık içerikli e-postayı dünyaya yaymak için bu sunucuları kullanırdı.
- Sunucu IP İtibarının Çökmesi: İnternetteki büyük e-posta sağlayıcıları, spam gönderen sunucuların IP adreslerini ve alan adlarını anında kara listeye (blacklist) alır. Kara listeye giren bir sunucu, artık dışarıdan gelen meşru doğrulama kodlarını bile alamaz hale gelir.
- Hukuki ve Etik Sorumluluk: Taciz, kimlik taklidi ve siber suçların önlenmesi için anonim giden posta (outbound SMTP) kapıları tamamen kapatılır.
Bu teknik ve yasal sınırların neden tüm kullanıcıları koruduğunu daha kapsamlı incelemek için geçici e-postaların neden sadece alıcı olarak çalıştığını açıkladığımız makaleyi okuyabilirsiniz.
Tarayıcı Oturumları, Bellek Sınırları ve Veri Saklama Süreleri
Klasik e-posta servisleri mesajlarınızı yıllarca yedekli sabit disklerde saklamak üzere tasarlanmıştır. Geçici e-posta servislerinin amacı ise tam tersidir: Veriyi yalnızca ihtiyacınız olduğu an göstermek ve ardından kalıcı yük oluşturmadan temizlemektir.
FakeEmail.net üzerinde adresleriniz ve gelen mesajlarınız bir kullanıcı hesabına değil, doğrudan tarayıcı oturumunuza bağlıdır. Yaklaşık iki saat boyunca sayfada hiçbir işlem yapmazsanız (inaktif kalırsanız) tarayıcı oturumunuz kendiliğinden sona erer. Ancak sistemin esnek yapısı sayesinde, daha sonra tekrar gelip "Değiştir" butonunu kullanarak aynı kullanıcı adını ve alan adını seçerseniz, bu süre zarfında o adrese ulaşmış olan mesajları yeniden görüntüleyebilirsiniz.
Önemli Güvenlik Uyarısı: Geçici e-posta adresleri şifreli ve kişiye özel posta kutuları değildir. Bir adresi bilen veya tahmin edebilen herhangi biri o adresin gelen kutusunu açıp içindeki mesajları okuyabilir. Bu nedenle bankacılık işlemleri, resmi kurum yazışmaları, kişisel fotoğraflar veya ana hesaplarınızın şifre sıfırlama işlemleri için asla geçici e-posta kullanmayın.
KVKK ve Veri Minimizasyonu Açısından Önemi
Türkiye'de KVKK ve dünyada GDPR gibi veri koruma düzenlemeleri, "veri minimizasyonu" (yalnızca gerekli olduğu kadar veri toplama ve paylaşma) ilkesini vurgular. Bir kez okuyacağınız bir blog yazısı veya tek seferlik bir indirme işlemi için kendi adınızı, soyadınızı ve telefon numaranızla ilişkili ana e-posta adresinizi paylaşmak, verilerinizin üçüncü taraf pazarlama veritabanlarına girmesine yol açar. Kayıt gerektirmeyen geçici bir gelen kutusu kullanmak, kişisel verilerinizi daha en baştan paylaşmamanızı sağlayarak mahremiyetinizi korur.
Bazı Web Siteleri Geçici Alan Adlarını Nasıl Tespit Edip Engeller?
Bazen bir web sitesine geçici e-posta adresinizi girdiğinizde "Lütfen geçerli bir e-posta adresi girin" veya "Tek kullanımlık adresler kabul edilmemektedir" şeklinde bir uyarı alabilirsiniz. Web siteleri bunu sihirle değil, yine DNS ve açık kaynaklı listeler üzerinden yapar.
Geliştiriciler, bilinen geçici e-posta servislerinin kullandığı alan adlarını içeren herkese açık listeleri (blocklists) kendi kayıt formlarına entegre ederler. Siz adresinizi yazdığınız anda sitenin arka plan kodu, @ işaretinden sonraki alan adını bu listeyle karşılaştırır veya alan adının MX sunucusunu sorgular. Eğer alan adı listede yer alıyorsa kayıt işlemini durdurur. Konunun teknik detaylarını web sitelerinin geçici e-posta adreslerini nasıl tespit ettiğini anlattığımız rehberde bulabilirsiniz.
Web sitelerinin bu engeli koymasının temel nedeni; ücretsiz deneme sürümlerinin (free trial) suistimal edilmesini, sahte hesaplarla platform kurallarının delinmesini ve kupon avcılığını önlemektir. Bu tür suistimaller bizim Kabul Edilebilir Kullanım Politikamıza da aykırıdır. Eğer bir platform geçici alan adlarını engelliyorsa bu onların en doğal tercihidir; böyle durumlarda kendi kişisel e-posta adresinizi veya kontrolünüz altındaki kalıcı bir e-posta takma adını (alias) kullanmalısınız.
Adım Adım Özet: Bir Doğrulama Kodunun Yolculuğu
Buraya kadar incelediğimiz tüm arka plan süreçlerini tek bir senaryoda birleştirelim. Bir web sitesinden ücretsiz bir PDF rehber indirmek için adresinizi verdiğinizde saniyeler içinde şunlar yaşanır:
- Adres Seçimi: Tarayıcınızda sayfayı açarsınız ve sistem size 10 adede kadar çoğaltabileceğiniz rastgele bir adres atar.
- Form Gönderimi: Adresi kopyalayıp hedef web sitesinin formuna yapıştırırsınız.
- DNS Sorgusu: Hedef site, girdiğiniz alan adının MX kaydını DNS üzerinden sorgular ve geçici posta sunucusunun IP adresini bulur.
- Catch-All Kabulü: Gönderici sunucu SMTP üzerinden bağlanır; catch-all sunucusu kullanıcı adını sorgulamadan mesajı teslim alır.
- Ayrıştırma ve Gösterim: Ham mesaj temizlenir, HTML'e dönüştürülür ve otomatik yenilenen gelen kutunuzda anında belirir.
| Özellik / Kriter | Standart E-posta (Gmail, Outlook vb.) | Geçici E-posta Servisi (FakeEmail.net) |
|---|---|---|
| Kurulum ve Kayıt | Form doldurma, şifre ve telefon doğrulaması gerekir. | Kayıt, şifre veya kişisel bilgi gerekmez; anında açılır. |
| Sunucu Mimarisi | Sadece önceden açılmış kayıtlı hesaplara mesaj kabul eder. | Catch-all yapısı ile alan adına gelen her mesajı yakalar. |
| Gönderim Yetkisi | Çift yönlüdür (Mesaj alır ve gönderir). | Yalnızca alıcıdır (Receive-only); mesaj gönderemez. |
| Veri Saklama | Kullanıcı silene kadar yıllarca kalıcı diskte saklanır. | Tarayıcı oturumuna bağlıdır; ~2 saat hareketsizlikte oturum biter. |
| Gizlilik ve Erişim | Şifre ile korunur, yalnızca hesap sahibi okuyabilir. | Herkese açıktır; adresi bilen veya tahmin eden herkes okuyabilir. |
| İdeal Kullanım Alanı | Bankacılık, iş, resmi kurumlar ve kalıcı abonelikler. | Tek seferlik indirmeler, bülten testleri, Wi-Fi giriş sayfaları. |
Sıkça sorulan sorular
Geçici e-posta adresime gelen mesajları benden başka biri okuyabilir mi?
Evet. Geçici e-posta adresleri şifreyle korunan özel hesaplar değildir. Kullandığınız adresi bilen veya aynı kullanıcı adını 'Değiştir' butonuyla seçen herhangi biri o adresin gelen kutusunu açıp mesajları görebilir. Bu yüzden hassas ve kişisel işlemlerinizde kesinlikle kullanmamalısınız.
Tarayıcı sekmesini yanlışlıkla kapatırsam beklediğim e-postayı kaybeder miyim?
Hayır, hemen kaybetmezsiniz. FakeEmail.net'i tekrar açıp 'Değiştir' butonunu kullanarak daha önce kullandığınız kullanıcı adını ve alan adını yeniden seçebilirsiniz. Siz sayfada yokken o adrese ulaşmış olan mesajlar gelen kutusunda gösterilmeye devam edecektir.
Geçici e-posta üzerinden neden bir mesaja yanıt veremiyorum?
Geçici e-posta servisleri spam, oltalama (phishing) ve dolandırıcılık girişimlerini engellemek için yalnızca e-posta alabilecek (receive-only) şekilde tasarlanmıştır. Dışarıya mesaj gönderme özelliği kapalı olduğu için sunucular kara listeye girmez ve gelen doğrulama e-postalarını sorunsuz almaya devam edebilir.
Bilgisayarda açtığım geçici gelen kutusunu telefonumda nasıl görebilirim?
Sayfada yer alan QR kodu özelliğini kullanabilirsiniz. Telefonunuzun kamerasıyla ekrandaki QR kodunu okuttuğunuzda, 1 saat boyunca geçerli olan bağlantı üzerinden aynı gelen kutusunu telefonunuzda da anında görüntüleyebilirsiniz.
Kendi istediğim bir kullanıcı adını geçici e-posta olarak belirleyebilir miyim?
Evet. Sayfayı açtığınızda size rastgele bir adres verilir ancak 'Değiştir' butonuna tıklayarak mevcut alan adlarımızdan biri üzerinde kendi istediğiniz kullanıcı adını belirleyebilirsiniz. Ayrıca tek bir tarayıcı oturumunda 10 adede kadar adresi aynı anda tutabilirsiniz.
Hemen tek kullanımlık bir adrese mi ihtiyacınız var? Kayıt olmadan, tek tıkla ücretsiz alın.
Geçici e-posta al