E-posta Nasıl Çalışır? SMTP, MX ve Geçici E-posta Rehberi
Bu sayfada
- Bir Bakışta E-posta Yolculuğu: Dijital Bayrak Yarışı
- Adım Adım E-posta Nasıl Çalışır? Göndericiden Gelen Kutusuna
- Özet Tablo: E-posta Bileşenleri ve Protokollerin Karşılaştırması
- Bir E-postanın İki Yüzü: Zarf (Envelope) ve Başlık (Header) Farkı
- Geçici E-posta Bu Teslimat Zincirinin Neresinde Durur?
- E-postalar Neden Bazen Ulaşmaz? Teslimat Sorunlarının Sebepleri
E-posta, mesajınızı yazdığınız uygulamadan alıcının gelen kutusuna ulaştırmak için SMTP, DNS MX kayıtları ve IMAP gibi standart internet protokollerini kullanan küresel bir posta aktarım sistemidir. Gönder butonuna bastığınız anda arka plandaki posta sunucuları devreye girer, alıcının alan adına ait doğru hedef sunucuyu bulur ve veriyi saniyeler içinde karşı tarafa teslim eder. İster kişisel bir kurumsal hesap ister gizliliğinizi korumak için bir geçici e-posta servisi kullanın, mesajların internette izlediği bu temel teslimat mimarisi her zaman aynı kurallarla işler.
Günlük hayatta bir doğrulama kodu beklerken veya iş yazışması yaparken bu sürecin ne kadar karmaşık olduğunu fark etmeyiz. Ancak bir mesajın neden geciktiğini, neden spam klasörüne düştüğünü ya da tek kullanımlık e-posta adreslerinin nasıl saniyeler içinde mesaj alabildiğini anlamak için kaputun altına bakmak gerekir. Bu rehberde, karmaşık ağ terimlerini herkesin anlayabileceği sade bir dille çözerek bir e-postanın baştan sona yolculuğunu adım adım inceleyeceğiz.
Bir Bakışta E-posta Yolculuğu: Dijital Bayrak Yarışı
Pek çok internet kullanıcısı e-postanın, tıpkı bir telefon görüşmesi gibi göndericinin bilgisayarından alıcının ekranına doğrudan gittiğini düşünür. Gerçekte ise e-posta bir "depola ve ilet" (store-and-forward) sistemidir. Yani mesajınız hedefe ulaşana kadar birden fazla ara istasyondan geçer ve her istasyon görevi bir sonrakine devreder.
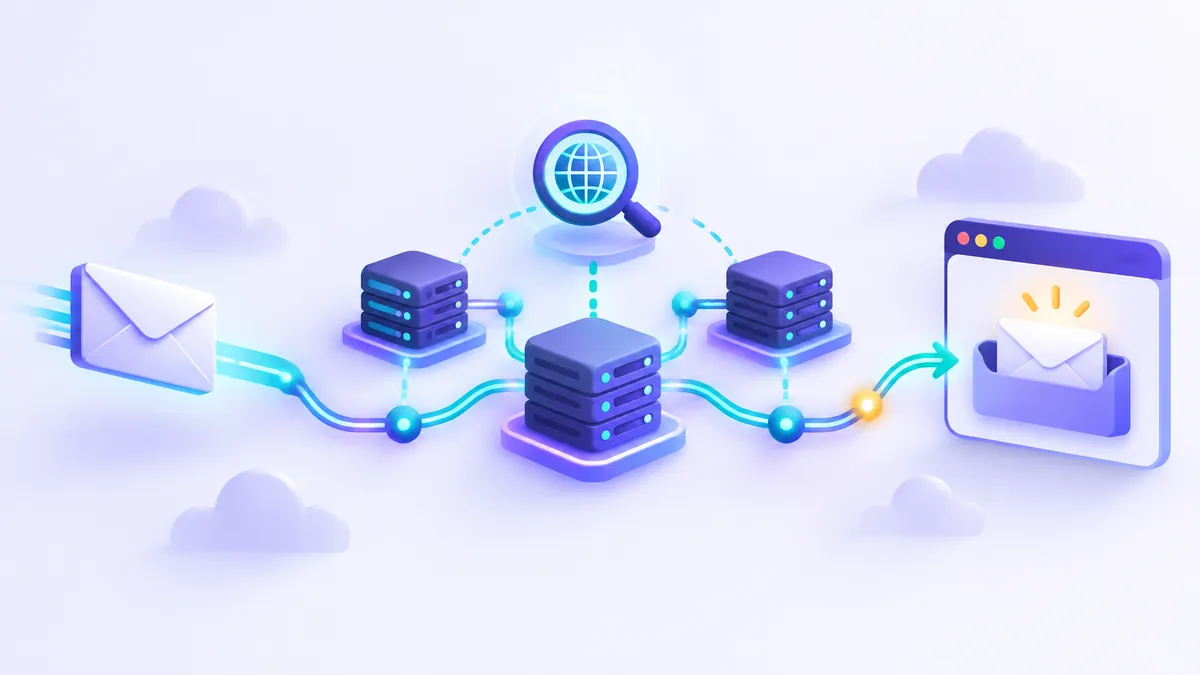
Detaylara inmeden önce, bir e-postanın göndericiden alıcıya ulaşırken izlediği 6 aşamalı yol haritasına kuşbakışı bakalım:
- Gönderici İstemcisi (MUA - Mail User Agent): Mesajı yazdığınız ve "Gönder" tuşuna bastığınız uygulama veya web sayfası.
- Giden Posta Sunucusu (MSA / MTA - SMTP Protokolü): Mesajınızı teslim alıp internetteki yolculuğuna çıkaran ilk posta merkezi.
- DNS ve MX Sorgusu (Adres Defteri Kontrolü): Giden sunucunun, alıcının e-posta sağlayıcısının internetteki açık adresini (IP adresini) öğrendiği rehber sorgusu.
- Alıcı Posta Sunucusu (MTA - Mail Transfer Agent): Gönderici sunucudan gelen mesajı SMTP üzerinden kapıda karşılayan ve güvenlik kontrollerini yapan hedef sunucu.
- Posta Teslim Ajanı (MDA - Mail Delivery Agent): Gelen mesajı teslim alıp alıcının özel posta kutusu klasörüne yerleştiren iç dağıtım görevlisi.
- Alıcı Ekranı (IMAP / POP3 veya Web Arayüzü): Alıcının telefonundan veya tarayıcısından sunucuya bağlanarak mesajı okuduğu son durak.
Basit Bir Benzetme: Bu süreci geleneksel mektup postasına benzetebilirsiniz. Siz (MUA) mektubu yazıp mahalledeki posta kutusuna (Giden MTA) atarsınız. Posta merkezi alıcının şehrine hangi kargo uçağının gittiğine (DNS MX) bakar, mektubu karşı şehirdeki ana dağıtım merkezine (Alıcı MTA) uçurur ve oradaki postacı (MDA) mektubu apartmandaki posta kutusuna bırakır. Sizin anahtarınızla kutuyu açıp mektubu almanız ise IMAP veya POP3 aşamasıdır.
Adım Adım E-posta Nasıl Çalışır? Göndericiden Gelen Kutusuna
Yukarıdaki bayrak yarışının her adımında farklı bir yazılım bileşeni ve iletişim dili (protokol) görev alır. Şimdi bu aşamaların her birinde tam olarak ne gerçekleştiğini yakından inceleyelim.
1. Adım: E-posta İstemcisi (MUA) ile Mesajın Hazırlanması
Her şey sizin bir MUA (Mail User Agent - Posta Kullanıcı Ajanı) açmanızla başlar. Bilgisayarınızdaki Outlook veya Thunderbird programı, telefonunuzdaki posta uygulaması ya da tarayıcıdan açtığınız bir webmail arayüzü birer MUA'dır. Siz alıcı adresini, konuyu ve metni yazıp varsa ek dosyaları yüklediğinizde, istemciniz bu verileri internet üzerinden taşınabilecek standart bir metin formatına (MIME formatı) dönüştürür.
Görseller, PDF belgeleri veya biçimlendirilmiş yazılar bile arka planda uzun metin dizilerine kodlanır. Çünkü temel e-posta mimarisi en başta yalnızca düz metin taşımak üzere tasarlanmıştır ve bugün hala bu standardın modernize edilmiş halini kullanır.
2. Adım: SMTP Nedir? Mesajın Yola Çıkması
Mesaj hazırlandığında istemciniz bunu kendi başına alıcıya ulaştıramaz; bunun yerine kendi e-posta sağlayıcınızın giden sunucusuna bağlanır. İşte bu noktada devreye SMTP (Simple Mail Transfer Protocol - Basit Posta Aktarım Protokolü) girer.
Peki tam olarak SMTP nedir? İnternet Mühendislik Görev Gücü (IETF RFC 5321) tarafından standartlaştırılan SMTP, internetteki sunucuların birbirine e-posta göndermek için konuştuğu ortak dildir. SMTP hakkında bilmeniz gereken en kritik kural, bunun yalnızca bir itme (push) protokolü olmasıdır. Yani SMTP sadece mesajı bir noktadan diğerine göndermek ve aktarmak için kullanılır; gelen kutunuzdaki mesajları ekranınıza çekmek için kullanılamaz.
İstemciniz, giden sunucuya (teknik adıyla MSA - Mail Submission Agent) kullanıcı adı ve şifrenizle kimliğinizi doğrulayarak mesajı SMTP üzerinden teslim eder. Sunucu sizin gerçekten o hesaba sahip olduğunuzu onayladıktan sonra mesajı devralır.
3. Adım: DNS ve MX Kaydı Nedir? Hedef Sunucuyu Bulma
Giden sunucunuz mesajı eline aldı ve alıcı kısmında ahmet@ornekalanadi.com yazdığını gördü. Sunucu, ornekalanadi.com adresinin internetteki hangi bilgisayara ait olduğunu nereden bilecek? Burada internetin telefon rehberi olan DNS (Domain Name System - Alan Adı Sistemi) devreye girer.
Bir web sitesini ziyaret ettiğinizde tarayıcınız DNS'e o sitenin web sunucusunu (A veya AAAA kaydı) sorar. Ancak e-posta sunucuları genellikle web sitesinin barındığı sunucudan tamamen farklı bilgisayarlarda çalışır. Bu yüzden giden posta sunucunuz DNS'e özel bir soru sorar: "Bu alan adının MX kaydı nedir?"
MX kaydı (Mail Exchanger Record - Posta Değişim Kaydı), bir alan adına gönderilen e-postaların hangi sunucular tarafından kabul edileceğini belirten halka açık bir DNS ayarıdır. Bir alan adının birden fazla MX kaydı olabilir ve her birinin yanında bir öncelik numarası (priority) bulunur:
- Düşük sayı, yüksek öncelik demektir: Örneğin
10 mail1.ornekalanadi.comkaydı,20 mail2.ornekalanadi.comkaydından daha önceliklidir. - Yedeklilik sağlar: Gönderici sunucu önce 10 numaralı ana sunucuya ulaşmayı dener. Eğer o sunucu bakımda veya meşgulse, mesajı kaybetmemek için otomatik olarak 20 numaralı yedek sunucuya yönelir.
4. Adım: Posta Aktarım Ajanları (MTA) Arasında El Sıkışma
Giden sunucunuz (MTA), DNS üzerindeki MX kaydından alıcı sunucunun (karşı MTA) adresini öğrendikten sonra internet üzerinden doğrudan o sunucuyla iletişime geçer. İki sunucu yine SMTP protokolünü kullanarak kısa ve kurallı bir diyalog gerçekleştirir:
- HELO / EHLO: Gönderen sunucu kendini tanıtır ve hangi modern özellikleri (örneğin şifreli bağlantı - STARTTLS) desteklediğini söyler.
- MAIL FROM: Gönderen sunucu, mesajın kimden geldiğini (ve hata olursa bildirimin nereye döneceğini) belirtir.
- RCPT TO: Mesajın hangi alıcı adresine teslim edileceğini bildirir.
- DATA: Alıcı sunucu "Tamam, kişiyi tanıdım, mesajı gönderebilirsin" derse, mesajın başlığı ve gövdesi aktarılır.
Tam bu aşamada alıcı sunucu çok sıkı güvenlik denetimleri yapar. Gönderen sunucunun gerçekten o alan adına adına konuşma yetkisi olup olmadığını anlamak için SPF, DKIM ve DMARC kayıtlarını kontrol eder. Eğer her şey kurallara uygunsa, alıcı MTA mesajı kabul eder ve kurum içindeki MDA (Mail Delivery Agent) bileşenine devreder. MDA ise mesajı spam filtresinden geçirip alıcının sabit diskteki posta kutusu klasörüne kaydeder.
5. Adım: IMAP ve POP3 ile Gelen Kutusunu Okuma
Mesaj artık alıcı sunucudaki posta kutusunda güvenle bekliyor. Ancak alıcı bu mesajı telefonunda veya bilgisayarında nasıl görecek? SMTP'nin görevi bittiği için burada mesaj çekme protokolleri olan IMAP veya POP3 (ya da modern web arayüzleri) devreye girer:
- IMAP (Internet Message Access Protocol): Modern dünyada en çok kullanılan yöntemdir. Mesajlar sunucuda kalır; telefonunuz, tabletiniz ve bilgisayarınız sunucudaki aynı gelen kutusunun birer yansımasını gösterir. Telefonda bir mesajı okuduğunuzda veya sildiğinizde, bilgisayarda da anında okunmuş veya silinmiş görünür.
- POP3 (Post Office Protocol 3): Daha eski bir yaklaşımdır. Uygulamanız sunucuya bağlanır, yeni mesajları cihazınıza indirir ve varsayılan olarak sunucudan siler. Tek bir bilgisayar kullanıyorsanız ve mesajları çevrimdışı arşivlemek istiyorsanız işe yarar ancak çoklu cihaz kullanımında senkronizasyon sorunları yaratır.
- Webmail ve Doğrudan Tarayıcı Akışı: Tarayıcı üzerinden çalışan e-posta servislerinde ise arka planda sunucu ile tarayıcınız arasında HTTPS ve WebSocket bağlantıları çalışır; böylece hiçbir ek program kurmadan gelen kutusunu anında ekranda görürsünüz.
Özet Tablo: E-posta Bileşenleri ve Protokollerin Karşılaştırması
Tüm bu kısaltmaları ve görevlerini tek bir tabloda karşılaştırarak zihninizde netleştirebilirsiniz:
| Bileşen / Protokol | Açılımı | Temel Görevi | Günlük Hayattan Benzeri |
|---|---|---|---|
| MUA | Mail User Agent | Kullanıcının e-posta yazmasını ve okumasını sağlayan uygulama veya web arayüzü. | Mektup kağıdı, kalem ve okuma gözlüğü |
| SMTP | Simple Mail Transfer Protocol | Mesajı istemciden sunucuya ve sunucular arasında ileriye doğru taşımak (Gönderim). | Şehirlerarası posta kamyonu ve kargo uçağı |
| DNS MX Kaydı | Mail Exchanger Record | Bir alan adına ait e-postaların hangi sunucuya teslim edileceğini göstermek. | Posta kodu ve adres rehberi |
| MTA | Mail Transfer Agent | SMTP kullanarak e-postaları kabul eden ve diğer sunuculara yönlendiren ana yazılım. | Merkez postane dağıtım üssü |
| MDA | Mail Delivery Agent | Sunucuya ulaşan e-postayı filtreleyip doğru kullanıcının klasörüne bırakmak. | Apartmandaki kutulara mektup dağıtan postacı |
| IMAP / POP3 | Message Access / Post Office Protocol | Posta kutusunda bekleyen mesajları kullanıcının cihazına çekmek ve senkronize etmek. | Posta kutusunu anahtarla açıp mektupları almak |
Bir E-postanın İki Yüzü: Zarf (Envelope) ve Başlık (Header) Farkı
E-postanın nasıl çalıştığını anlamanın en aydınlatıcı kısmı, bir mesajın aslında iki farklı adres kümesine sahip olduğunu bilmektir. Tıpkı gerçek bir mektupta olduğu gibi, e-postanın da bir dış zarfı (Envelope), bir de içindeki kağıda yazılan başlığı (Header) vardır.
1. SMTP Zarfı (Envelope): Yalnızca posta sunucularının (MTA) birbiriyle konuşurken kullandığı MAIL FROM ve RCPT TO bilgileridir. Mesaj teslim edildikten sonra normal şartlarda gelen kutunuzun ekranında bu zarfı doğrudan görmezsiniz. Sunucular mesajı nereye götüreceğine sadece zarfa bakarak karar verir.
2. Mesaj Başlığı (Header): E-posta uygulamanızı açtığınızda en üstte gördüğünüz Kimden (From), Kime (To), Bilgi (CC) ve Konu (Subject) satırlarıdır. Bunlar mesajın gövdesiyle birlikte taşınan metin satırlarıdır.
Gizli Kopya (BCC) ve Sahte E-postalar Nasıl Oluşur? Bir e-postada birini BCC (Gizli Karbon Kopya) kısmına eklediğinizde, o kişinin adresi SMTP zarfındaki RCPT TO listesine yazılır (böylece sunucu mesajı ona da teslim eder), ancak mesajın içindeki görünür Header kısmına yazılmaz. Bu sayede diğer alıcılar onun adını göremez. Aynı şekilde, kötü niyetli kişiler mesajın içindeki görünür From: satırına istedikleri ismi yazabilirler; bu yüzden modern e-posta sunucuları zarf ile başlığın birbiriyle uyumlu olup olmadığını DMARC protokolüyle sıkı şekilde denetler.
Ayrıca mesaj başlıkları (Headers), e-postanın geçtiği her sunucunun IP adresini ve zaman damgasını kayıt altına alır. Türkiye'de 6698 sayılı Kişisel Verilerin Korunması Kanunu (KVKK) çerçevesinde kişisel verilerin işlenmesi ve veri minimizasyonu ilkeleri düşünüldüğünde, standart e-posta trafiğinin ne kadar çok teknik iz ve meta veri barındırdığı daha net anlaşılır. İşte bu gizlilik ihtiyacı, kullanıcıları alternatif çözümlere yönlendiren en önemli etkenlerden biridir.
Geçici E-posta Bu Teslimat Zincirinin Neresinde Durur?
Tek kullanımlık veya geçici e-posta (yaygın aramalarla geçici mail veya fake mail) servislerini ilk kez kullananlar, genellikle bu sitelerin gerçek e-posta ağından bağımsız bir simülasyon olduğunu düşünür. Oysa teknik açıdan bir geçici e-posta adresi, küresel e-posta zincirinin tamamen gerçek ve standart bir parçasıdır.
Bir web sitesine kayıt olurken veya tek seferlik bir belge indirirken geçici bir adres verdiğinizde arka planda şunlar yaşanır:
- Gerçek Alan Adı ve DNS MX Kayıtları: Geçici e-posta servisi, internette kayıtlı gerçek alan adlarına sahiptir ve bu alan adlarının DNS ayarlarında geçerli MX kayıtları tanımlıdır.
- Standart SMTP Karşılaması: Karşı web sitesinin sunucusu size doğrulama e-postası gönderdiğinde, DNS üzerinden servisin MX kaydını bulur ve mesajı standart SMTP protokolüyle geçici e-posta servisinin alıcı sunucusuna (MTA) teslim eder.
- Catch-All (Tümünü Yakala) ve Anlık Gösterim: Klasik sağlayıcılarda önceden hesap açmanız gerekirken, geçici servisler genellikle Catch-All (tümünü yakala) mimarisi veya dinamik yönlendirme kullanır. Gelen sunucu, o alan adına gelen mesajı kabul eder ve IMAP/POP3 kurulumuna gerek bırakmadan doğrudan açık olan tarayıcı ekranınıza yansıtır. Bu yapının teknik detaylarını geçici e-posta servislerinin arka planda nasıl çalıştığını anlattığımız rehberde bulabilirsiniz.
Örneğin ücretsiz bir servis olan FakeEmail.net adresini açtığınızda, kayıt olmanıza, şifre belirlemenize veya kişisel bilgi paylaşmanıza gerek kalmadan alan adlarımızdan biri üzerinde rastgele bir adres anında oluşturulur. Bu adresi kopyalayıp istediğiniz sitede kullanabilir ve gelen mesajları otomatik yenilenen aynı sayfa üzerinden hemen okuyabilirsiniz. İsterseniz "Değiştir" butonuyla kendi kullanıcı adınızı seçebilir, tek bir tarayıcı oturumunda 10 adede kadar adresi bir arada tutabilir veya işiniz bittiğinde "Delete" (Sil) butonuyla kaldırabilirsiniz. Hatta ekrandaki QR kodu okutarak (QR bağlantısı bir saat boyunca geçerlidir) aynı gelen kutusunu telefonunuzda da açabilirsiniz.
Geçici E-postalar Neden Sadece Alım Yapar (Receive-Only)?
SMTP'nin çalışma mantığını öğrendiğinizde, FakeEmail.net gibi güvenilir geçici e-posta servislerinin neden yalnızca alım (receive-only) prensibiyle çalıştığını ve dışarıya e-posta göndermenize veya yanıtlamanıza izin vermediğini çok kolay anlayabilirsiniz.
Gelen bir e-postayı kabul etmek için yalnızca alıcı bir MTA çalıştırmak yeterlidir ve bu işlem internet üzerindeki diğer kullanıcılara zarar vermez. Ancak kimlik doğrulaması ve kayıt olmadan dışarıya SMTP üzerinden e-posta göndermeye (giden MSA/MTA) izin verilseydi, bu sunucular saniyeler içinde spam ve oltalama (phishing) saldırganları tarafından suistimal edilir ve tüm dünyadaki kara listelere girerdi. Yalnızca alım yapmak, hem küresel e-posta ekosistemini korur hem de servisin amacına uygun şekilde gizlilik kalkanı olarak kalmasını sağlar.
Önemli Güvenlik Hatırlatması: FakeEmail.net üzerindeki adresler ve gelen mesajlar bir kullanıcı hesabına değil, tarayıcı oturumunuza bağlıdır ve yaklaşık iki saatlik hareketsizlik sonunda oturum sona erer (daha sonra "Değiştir" butonuyla aynı adresi tekrar açıp o sırada gelen mesajları görebilirsiniz). Ancak bir adresi bilen veya tahmin eden herkes o gelen kutusunu açabilir. Bu nedenle geçici adresler özel posta kutuları değildir; bankacılık, resmi işlemler veya hesap kurtarma gibi hassas konularda asla kullanılmamalıdır.
E-postalar Neden Bazen Ulaşmaz? Teslimat Sorunlarının Sebepleri
Bir e-postanın göndericiden alıcıya ulaşması için gereken adımları gördükten sonra, beklediğiniz bir mesajın veya doğrulama kodunun neden bazen gelen kutusuna düşmediğini teşhis etmek çok daha kolaydır. Teslimat zinciri genellikle şu beş noktadan birinde kopar:
- DNS veya MX Kaydı Hataları: Alıcı alan adının süresi dolmuşsa veya MX kayıtları yanlış yapılandırılmışsa, gönderici sunucu mesajı teslim edecek bir muhatap bulamaz ve mesaj göndericiye hata raporuyla (Bounce message) geri döner.
- Kimlik Doğrulama Reddi (SPF / DKIM / DMARC): Gönderici sitenin e-posta sunucusu kendi güvenlik imzalarını doğru yapılandırmamışsa, alıcı sunucu bu mesajı sahte (spoofed) kabul ederek kapıda reddeder.
- Gri Listeleme (Greylisting) ve Kuyruk Gecikmeleri: Bazı sunucular spam'i önlemek için ilk kez gördükleri bir göndericiye "Şu an meşgulüm, 5 dakika sonra tekrar dene" yanıtı verir. Gerçek bir SMTP sunucusu birkaç dakika sonra tekrar dener ve mesaj ulaşır, ancak bu durum gecikmeye yol açar.
- Alan Adı Engellemeleri (Domain Blocking): Bazı web siteleri, kendi politikaları gereği geçici e-posta alan adlarına mesaj göndermeyi engeller. Bu tamamen ilgili sitenin kendi tercihidir; böyle bir durumla karşılaştığınızda kendi kişisel adresinizi veya kontrolünüzdeki bir e-posta takma adını (alias) kullanmanız gerekir.
- Hız Sınırları (Rate Limiting): Aynı web sitesinden üst üste çok fazla doğrulama kodu talep edildiğinde, gönderici sunucu geçici olarak gönderimi durdurabilir. Bu tür durumlarda ne yapabileceğinizi doğrulama kodu gelmeme nedenleri ve çözümleri yazımızda detaylıca inceledik.
Özetle e-posta; yarım asra yaklaşan geçmişine rağmen DNS, SMTP ve modern doğrulama protokollerinin kusursuz uyumu sayesinde internetin en dayanıklı iletişim omurgası olmayı sürdürüyor. Bu zincirin nasıl işlediğini bilmek, hem günlük iletişim sorunlarını hızla çözmenize hem de çevrimiçi gizliliğinizi korurken hangi aracı nerede kullanacağınıza bilinçli şekilde karar vermenize yardımcı olur.
Sıkça sorulan sorular
SMTP ile IMAP arasındaki en temel fark nedir?
SMTP (Simple Mail Transfer Protocol) yalnızca e-posta göndermek ve mesajı sunucular arasında aktarmak için kullanılan bir gönderim protokolüdür. IMAP (Internet Message Access Protocol) ise sunucuya ulaşmış olan e-postaları telefon veya bilgisayar ekranınızda görüntülemek ve senkronize etmek için kullanılan bir okuma protokolüdür.
Bir alan adının MX kaydı olmazsa e-postalar yine de ulaşır mı?
Teknik olarak eski SMTP standartları, MX kaydı bulunmayan bir alan adında doğrudan web sunucusunun IP adresine (A kaydı) teslimat denemesine izin verir. Ancak modern e-posta sağlayıcılarının neredeyse tamamı güvenlik ve spam filtreleme kuralları gereği geçerli bir MX kaydı olmayan alan adlarına e-posta teslimatını reddeder veya başarısız sayar.
Geçici e-posta servisleri gelen mesajları almak için IMAP mi kullanır?
Hayır, son kullanıcı tarafında IMAP veya POP3 kurulumuna ihtiyaç duymazlar. Sunucu tarafında gelen mesajları standart SMTP ve MX kayıtlarıyla kabul ettikten sonra, mesaj içeriğini doğrudan web tarayıcınızdaki aktif oturuma güvenli web bağlantıları (HTTPS/WebSockets) üzerinden anlık olarak yansıtırlar.
E-posta başlığındaki (Header) gönderici adresi neden her zaman güvenilir değildir?
Ekranda gördüğünüz 'Kimden' (From) satırı, tıpkı kağıt bir mektubun üstüne elle yazılan isim gibi gönderici tarafından kolayca değiştirilebilir. Bir mesajın gerçekten iddia edilen kurumdan gelip gelmediğini anlamak için alıcı sunucuların yaptığı SPF, DKIM ve DMARC doğrulama sonuçlarına bakmak gerekir.
FakeEmail.net üzerinden neden e-posta gönderemiyorum?
FakeEmail.net yalnızca e-posta alımı (receive-only) yapacak şekilde tasarlanmıştır ve dışarıya açık bir giden SMTP sunucusu barındırmaz. Bu yapı, servisin spam gönderimi, dolandırıcılık ve taciz gibi kötü amaçlarla kullanılmasını engellerken, kullanıcıların kayıt olmadan güvenle doğrulama ve bilgilendirme mesajlarını alabilmesini sağlar.
Hemen tek kullanımlık bir adrese mi ihtiyacınız var? Kayıt olmadan, tek tıkla ücretsiz alın.
Geçici e-posta al