临时邮箱的工作原理:揭秘一次性邮箱的底层技术架构
本页目录
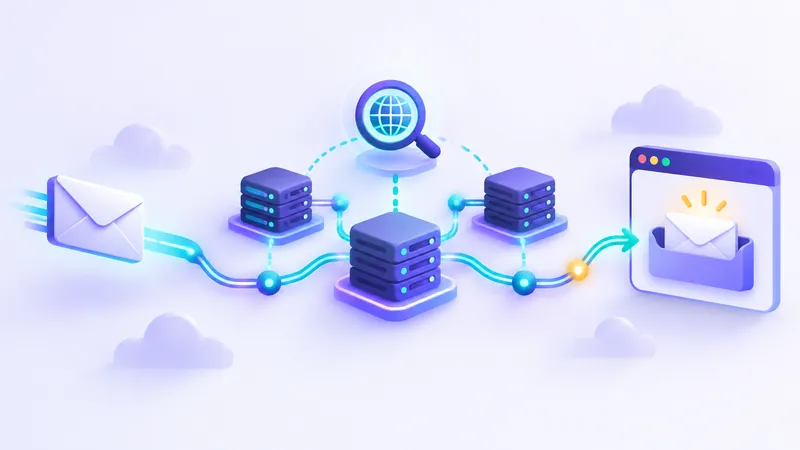
临时邮箱的工作原理可以概括为一套极简的自动化邮件路由与解析流程:服务商在自有域名上配置特殊的邮件交换(MX)记录与“全捕获”(Catch-All)功能,使服务器能够无差别接收入站邮件。当发送方通过标准SMTP协议发出信件后,服务器会自动解析邮件的原始数据流,并根据收信地址实时将排版好的内容推送到你浏览器的临时会话窗口中。整套系统专为即时收件设计,去除了传统邮箱冗长的身份验证与永久存储模块。
对于普通用户而言,打开网页就能瞬间生成一个可用地址并直接读取验证码,整个过程宛如魔法。但在服务器后台,这其实是域名系统(DNS)、邮件传输协议与现代前端通信技术高度协同的结果。下面,我们将层层拆解一次性邮箱背后的技术全貌。
域名与 DNS MX 记录:邮件投递的底层导航
要理解任何电子邮件服务的运作,首先需要明白邮件在互联网上是如何被路由定位的。当有人向特定地址发送邮件时,发件方服务器并不知道收件服务器的具体IP地址,它必须先求助于DNS(域名系统)。
在这个过程中,最核心的要素是 MX 记录(Mail Exchanger Record)。每当你注册或使用一个域名提供邮件服务时,都必须在DNS配置中添加MX记录,以此明确告知全世界:“所有发往该域名的邮件,请统统转交至这台邮件服务器处理”。如果你对底层协议细节感兴趣,可以参阅这篇关于SMTP与MX记录工作原理的通俗解析。
普通邮箱服务商(如Gmail或Outlook)拥有庞大且复杂的MX服务器集群,负责处理身份认证与反垃圾过滤。而像 FakeEmail.net 这样的临时邮箱服务,同样拥有自己的独立域名和专有MX记录。当第三方网站向你的临时地址发送验证码时,发送方邮件传输代理(MTA)查询到该域名的MX记录,随即便遵循互联网标准 RFC 5321 (SMTP 协议),将邮件建立TCP连接并投递给临时邮箱的接收端节点。
全捕获邮箱(Catch-All):临时邮箱随开随用的核心技术
在企业或个人邮箱系统中,每个用户邮箱都对应着数据库中的独立账户。如果有人拼错了用户名,发往不存在地址的信件通常会被服务器直接拒收(Bounce Back)。但临时邮箱显然不能采用这种模式——用户随时可能需要一个新的随机前缀,甚至可以自己随意输入字母来自定义地址。
为了实现“无需创建即可接收”,临时邮箱采用了 Catch-All(全捕获 / 泛域名邮箱) 技术架构。了解更多关于Catch-All全捕获邮箱的技术细节可以帮助你更透彻地掌握这一概念。简而言之,全捕获配置强制邮件服务器接受发往该域名下任何前缀的所有邮件,哪怕系统此前从未记录过这个前缀。
- 动态虚拟匹配:系统并不需要提前在磁盘上为每一个生成的地址开辟存储空间。当一封收件人为
random123@domain.com的邮件到达时,Catch-All系统会照单全收。 - 入站分配路由:邮件服务器读取邮件信封(Envelope)上的
RCPT TO字段,提取出收件人地址,随后将其作为索引键(Key),存入临时的内存或缓存数据库中。 - 随时随地可用:这意味着无论是系统随机分配的地址,还是你点击“更改”手动输入的特定前缀,服务器都能在邮件抵达的同一毫秒内完成归类。
邮件解析管道:从原始 SMTP 数据到网页内容
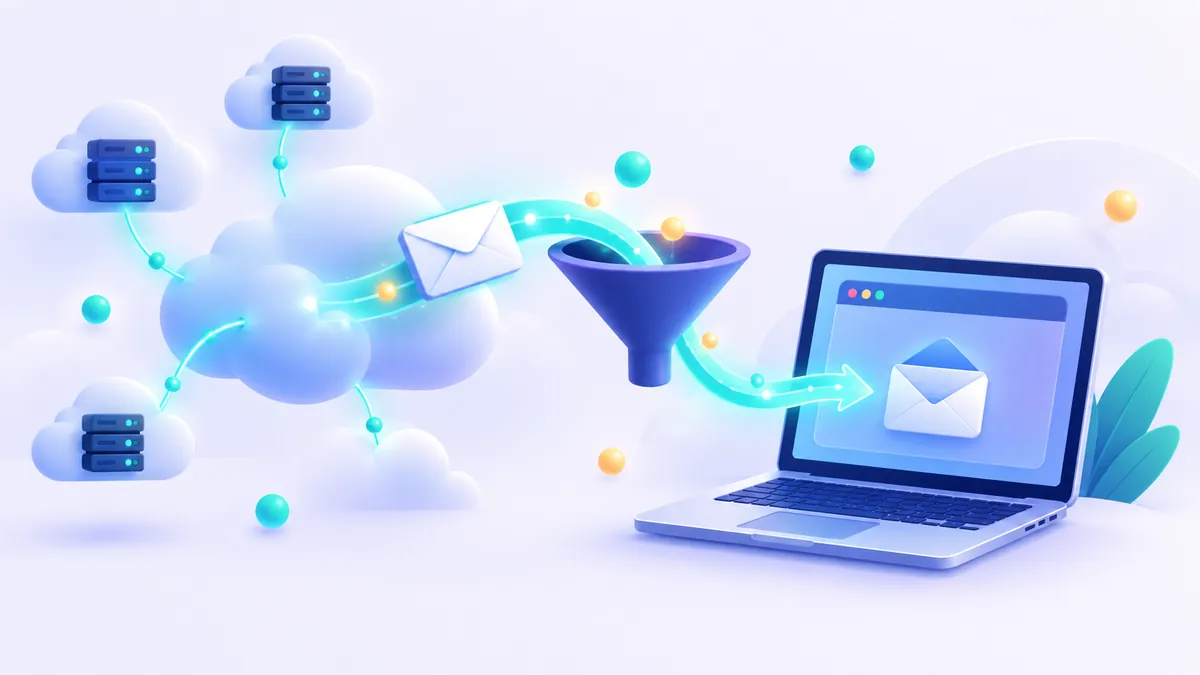
邮件传输协议传递的内容本质上只是一段未经格式化的纯文本字符串(Raw MIME Data)。这段文本不仅包含了发信人、收件人和时间戳等信头信息,还混合了Base64编码的图片、HTML标签以及多段边界分隔符(Boundary)。普通人直接查看原始数据只会看到一堆乱码。
临时邮箱服务必须构建一套高效的解析管道(Parsing Pipeline),在后台全天候处理涌入的数据流:
- 数据解包与解码:邮件网关接收到原始流后,解析器会分离信头(Headers)与信体(Body),并将经过 Quoted-Printable 或 Base64 编码的文本还原为 UTF-8 字符。
- 安全清洗(Sanitization):临时邮箱极易暴露在恶意网络流量中。系统必须对接收到的 HTML 进行严格的内容安全清洗,剔除潜在的跨站脚本攻击(XSS)、内嵌的恶意 JavaScript 脚本以及恶意的自动跳转代码。
- 元数据索引:系统提取出发件人姓名、来源邮箱、主题摘要、时间以及邮件主体内容,打包成结构化的 JSON 格式,以便快速存入缓存系统。
安全提示:正因为临时邮箱属于公共接收机制,绝大多数服务会屏蔽或直接抛弃可执行文件附件(如 .exe、.bat、.scr),以防止服务器与访问用户的设备受到木马威胁。
网页端如何实时刷新邮件列表
当你停留在临时邮箱页面等待验证邮件时,通常不需要反复手动刷新浏览器。新邮件会在到达后的几秒钟内悄然出现在列表中,这一流畅交互背后依赖于现代前端通信架构。
根据不同服务商的设计,前端与服务器之间的数据同步通常采用以下几种方式之一:
- 短轮询(Short Polling):浏览器每隔数秒(例如 5 到 10 秒)自动向服务器后台发送一次异步 HTTP 请求(AJAX/Fetch),询问:“当前地址是否有新邮件?”虽然实现简单,但如果访问量极高,会对服务器造成不必要的请求压力。
- 长轮询(Long Polling):浏览器发起请求后,服务器保持连接挂起,直到有新邮件进入或超时才返回响应。这种方式大大降低了延迟,能做到接近实时的响应速度。
- WebSocket 或 Server-Sent Events (SSE):建立一条全双工或单向持久化的长连接通道。一旦邮件服务器的 Catch-All 模块完成解析入库,内部消息队列就会触发推送事件,直接将新邮件通知经由通道推给对应的浏览器客户端。在像 FakeEmail.net 这样的平台上,收件箱能够全自动刷新,使你几乎在发件方完成投递的同时就能看清验证码。
为什么一次性邮箱通常“只收不发”?
几乎所有正规的临时邮箱平台都严格遵循单向接收架构,杜绝用户使用临时地址对外发送邮件或进行回复。很多用户初次使用时会感到困惑,但这种限制完全是出于互联网基础设施的生存考量。你可以阅读关于为什么临时邮箱严格限制只收不发的专题分析获取更多背景。
核心原因主要包括以下几点:
- 防止垃圾邮件与黑客滥用:如果允许匿名发送邮件,平台会在几分钟内沦为垃圾邮件发送者(Spammers)、电信诈骗团队以及钓鱼攻击者的温床。恶意分子会借此绕过追踪,大量倾泻恶意软件。
- 保护服务器 IP 信誉与反垃圾黑名单:全球主要的邮件反垃圾组织(如 Spamhaus、SORBS)时刻监控着互联网上的异常发信行为。只要某台服务器发送了几封钓鱼邮件,其 IP 地址段就会被立即列入黑名单(DNSBL)。一旦被拉黑,该域名发出的所有正常邮件都会被主流邮箱直接归入垃圾箱或直接拒收。
- 发信身份验证极其严苛:现代邮件投递需要配置完整的 SPF(发件人策略框架)、DKIM(域名密钥识别邮件签名)和 DMARC 记录。允许未经实名验证的临时用户调用发信接口,几乎必然导致域名签名信誉在极短时间内崩盘。
浏览器会话与数据生命周期管理
传统邮件服务会为你保留长达数年甚至永久的数据记录,但这完全违背了一次性邮箱的设计初衷。临时邮箱追求的是“即用即走”的轻量化数据生命周期,其存储架构具有显著的挥发性(Volatile)。
在会话机制与存储管理上,临时系统通常遵循如下规则:
- 会话与浏览器绑定:临时邮箱通常不设置账号和密码,而是通过浏览器生成的临时令牌(Token)、Session Cookie 或 LocalStorage 来识别用户身份。例如在 FakeEmail.net 上,你的多个临时地址和当前收信记录都绑定在本次浏览器会话中。
- 非活动状态自动过期:为了节省内存并保障流转速度,服务器不会无限期留存会话数据。如果连续两小时左右未检测到任何页面活动,该会话就会自动中止,释放出对应的计算资源。
- 无加密与公开性风险:必须铭记的是,临时邮箱的 Catch-All 机制意味着任何拥有或拼写出相同地址的人,都有可能在特定时间窗口内看到该邮箱的内容。由于没有多因素认证(MFA)或私钥加密保护,临时邮箱绝不能用于接收银行通知、政府通讯或任何敏感私密账户的重置链接。
隐私警示:临时邮箱本质上是公开的单向传真机,并非保密保险箱。如果你使用了一个过于简单的自定义名字(例如 test@ 或 info@),其他人如果恰好打开了同名邮箱,也能接收到同样的邮件。切勿使用临时服务处理涉及财务或个人隐私的数据。
为什么有些网站能识别并拦截临时邮箱?
在注册某些在线论坛、流媒体网站或云服务商时,你可能会遇到“不支持该邮箱提供商”或“请输入有效的公司/个人邮箱”的错误提示。这是因为目标平台部署了一次性邮箱检测防御机制。详细机制可参考我们关于网站如何检测并封堵临时邮箱域名的技术剖析。
这些网站拦截临时邮箱的常见技术手段包括:
- 公共黑名单数据库比对:许多安全公司(以及开源项目)会全天候抓取并维护全网已知的临时邮箱域名列表。当你在注册框输入地址后,系统会即时查询数据库,发现该域名属于临时邮箱服务商便立即拒绝。
- MX 记录特征分析:有些高级反欺诈算法会查询域名的 MX 记录。如果发现多个不同域名的 MX 记录都指向同一组已知的邮件接收代理服务器,即使该域名刚刚注册,也会被算法识别为衍生马甲并直接封禁。
- 历史注册活跃度检测:正常域名的发信和收信往往呈现多样性,而临时邮箱域名的入站邮件几乎清一色是注册确认函和验证码,且完全没有正常的日常双向交流。这种极端单一的流量特征在风控引擎面前十分显眼。
当遇到网站严格封锁时,这是该网站出于自身反作弊、防刷号政策作出的选择。遇到此类情况,最合理的做法是使用你日常的私人邮箱或受控的二级转发别名,而非强行绕过。
传统电子邮箱 vs. 临时邮箱技术架构对比
为了帮助你更直观地看清两者在工程设计上的区别,以下是两类服务底层特性的综合对比:
| 对比维度 | 传统电子邮箱(Gmail / Outlook 等) | 临时邮箱(FakeEmail.net 等) |
|---|---|---|
| 账户认证机制 | 严格的账号、强密码及多因素(2FA)认证 | 无密码、无注册,基于浏览器会话或随机令牌 |
| 入站路由方式 | 基于独立账户表的精确路由,未定义地址退信 | 全域 Catch-All(全捕获),任何前缀均可接收 |
| 发信功能(SMTP) | 具备完整发信、回复及转发权限 | 彻底禁用(只收不发),防止网络滥用 |
| 数据保留周期 | 长久保留,通常提供数吉字节(GB)永久存储 | 高度短暂(几小时到极短周期),无活动自动销毁 |
| 安全与隐私边界 | 受访问控制与端到端加密保护,保护私人机密 | 公开投递通道,依赖无名特性保护隐私,禁存敏感物 |
| 基础协议支持 | POP3、IMAP、SMTP 全套客户端协议 | 网页端专有 API 渲染(WebSocket / Polling) |
总结:高效保护隐私的极简架构
临时邮箱并非什么深不可测的黑客科技,而是对既有互联网邮件传输标准(DNS MX、SMTP、Catch-All)与现代前端实时技术的一次巧妙整合。它剥离了庞大的用户鉴权体系与沉重的持久化数据负载,将邮件系统精简为一个高效敏捷的“数据过滤暂存器”。
当你只想下载一份白皮书、测试一个新奇软件,或者避免在公共Wi-Fi登录页面暴露真实邮箱时,像 FakeEmail.net 这样的临时邮箱服务提供了实用的防骚扰缓冲屏障。只要你清楚了解它只收不发、公开无鉴权的底层设计逻辑,就能在规避网络垃圾邮件与守护个人主邮箱整洁之间找到最佳平衡。
常见问题
为什么有些邮件我发送了几分钟后,临时邮箱依然收不到?
可能原因包括发件方服务器存在队列延迟、发件域名的反欺诈信誉过低被邮件网关临时限流,或者发件方网站直接在前端识别并拒绝了该临时邮箱域名。建议先检查地址前缀是否拼写一致,或更换域名重试。
同一个临时邮箱地址,会被其他人打开并看到我的邮件吗?
是的,技术上完全有可能。临时邮箱没有密码认证机制,任何人在同一时间段内只要选择或猜出完全相同的用户名和域名,都能进入该地址的收件箱。因此切勿将其用于任何涉及个人隐私或财产安全的信息传递。
临时邮箱可以接收带附件的邮件吗?
大多数临时邮箱对附件采取严格限制。普通的轻量级内嵌图片通常可以正常解析预览,但为了规避木马病毒和恶意可执行程序,系统通常会直接剥离、丢弃或禁止下载二进制文件附件。
关闭浏览器后,我的临时邮箱和里面的邮件还会保留吗?
这取决于服务商的会话策略。通常数据仅保存在短周期的临时会话中,如果不活动超过两小时,会话会自动终止。虽然在部分服务中重新输入相同地址可能找回未过期的邮件,但强烈建议你在完成验证后及时保存重要信息,不要依赖其长期存储。
临时邮箱是否可以用来注册银行或社交媒体账号?
强烈不建议。银行与社交媒体账户经常需要在日后通过邮箱进行二次身份验证、重置密码或接收安全警告。一旦临时邮箱过期或域名失效,你将永久丧失找回账户的途径,带来不可逆的损失。
需要一次性邮箱地址?无需注册,一键免费获取。
获取临时邮箱