
E-posta Nasıl Çalışır?
Siteler Geçici Mail Adreslerini Nasıl Tespit Eder?
Bir web sitesine tek kullanımlık e-posta ile kayıt olmaya çalıştığınızda neden hata alırsınız? Sitelerin geçici mail servislerini nasıl anında tespit ettiğini …
E-postanın nasıl çalıştığına dair sade anlatımlar: SMTP ve MX kayıtları, catch-all alan adları, e-posta üst bilgileri, SPF, DKIM, DMARC ve geçici e-posta servislerinin işleyişi.
Bir web sitesine tek kullanımlık e-posta ile kayıt olmaya çalıştığınızda neden hata alırsınız? Sitelerin geçici mail servislerini nasıl anında tespit ettiğini …
Geçici e-posta servisleri neden dışarıya mesaj göndermenize izin vermez? Tek yönlü gelen kutularının arkasındaki teknik ve yasal nedenleri, ayrıca gizliliğiniz…
Catch-all e-posta adresi, alan adınıza gönderilen ve var olmayan adreslere giden tüm iletileri tek bir gelen kutusunda toplar. İşleyişi, riskleri ve alternatif…
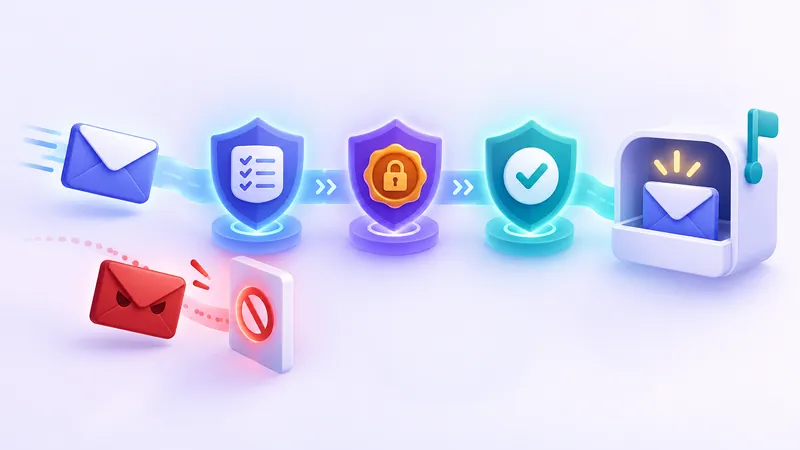
Dolandırıcıların bankanız veya tanıdığınız bir kurum gibi görünerek mesaj göndermesini engelleyen üç temel güvenlik standardı vardır: SPF, DKIM ve DMARC. Bu re…
Gelen kutunuzdaki bir iletinin gerçek kaynağını bulmanın kesin yolu e-posta başlıklarını okumaktır. Başlık analizi yaparak kimlik taklidi ve oltalama iletileri…
Gönder butonuna bastığınız andan mesajın gelen kutusuna düştüğü saniyeye kadar e-postanın dijital yolculuğunu, SMTP ve MX kayıtlarının rolünü ve geçici e-posta…
Bir web sitesini açtığınız anda şifresiz ve kayıtsız çalışan bir e-posta adresinin nasıl oluştuğunu hiç merak ettiniz mi? Alan adlarından catch-all sunuculara …
Bu bölüm, gönderdiğiniz veya aldığınız bir iletinin saniyeler içinde gelen kutunuza nasıl ulaştığını karmaşık teknik terimlere boğulmadan anlatır. E-posta altyapısını merak eden ve çevrimiçi gizliliğini önemseyen her seviyeden internet kullanıcısı için hazırlanan yazılarımızda; SMTP sunucuları ile MX kayıtlarının mesajları nasıl yönlendirdiğini, catch-all alan adlarının mantığını ve FakeEmail.net gibi geçici e-posta servislerinin arka planda nasıl çalıştığını sade bir dille inceliyoruz.
Rehberlerimizde günlük kullanımda aklınıza takılan pek çok pratik soruya doğrudan yanıt bulabilirsiniz. E-posta üst bilgilerini (header) okuyarak şüpheli veya sahte e-posta girişimlerini nasıl fark edeceğinizi, SPF, DKIM ve DMARC güvenlik protokollerinin sizi taklit saldırılarından nasıl koruduğunu ve bazı web sitelerinin tek kullanımlık mail adreslerini hangi yöntemlerle tespit edip engellediğini anlaşılır örneklerle açıklıyoruz.
Ayrıca bir geçici mail adresinin neden yalnızca gelen mesajları alabildiğini ve dışarıya e-posta gönderemediğini de güvenlik gerekçeleriyle öğreneceksiniz. Arka plandaki bu teknik işleyişi tanıdıkça, şifresiz çalışan ve adresini tahmin eden herkesin görüntüleyebildiği gelen kutularının neden kişisel veya finansal hesaplar için uygun olmadığını daha iyi kavrayabilir, geçici e-posta çözümlerini doğru yerde ve güvenle kullanabilirsiniz.