Cách Dịch Vụ Email Ảo Hoạt Động Đằng Sau Hậu Trường
Trên trang này
- Nền tảng cốt lõi: Tên miền và bản ghi DNS MX
- Hộp thư Catch-All: "Vũ khí bí mật" tạo nên sự tức thì
- Xử lý thông điệp: Từ mã SMTP thô đến văn bản an toàn
- Cách hộp thư tự động hiển thị thư mới trên trình duyệt
- Tại sao dịch vụ email tạm thời chỉ cho phép nhận thư?
- Phiên duyệt web, giới hạn bộ nhớ và vòng đời lưu trữ dữ liệu
- Bảng tóm tắt: So sánh kiến trúc Email truyền thống và Email ảo
- Tại sao một số trang web phát hiện và chặn email ảo?
- Lời kết
Dịch vụ email ảo hoạt động bằng cách kết hợp tên miền riêng, bản ghi DNS MX và cấu hình máy chủ "catch-all" để tiếp nhận mọi bức thư gửi đến mà không cần người dùng đăng ký tài khoản trước. Khi một email được gửi tới địa chỉ tạm thời, máy chủ SMTP sẽ phân tích cú pháp thô, lọc bỏ mã độc và hiển thị nội dung tức thì trên giao diện trình duyệt thông qua cơ chế tự động làm mới. Toàn bộ quá trình này được gắn liền với phiên duyệt web ngắn hạn của bạn, mang lại sự tiện lợi tối đa mà không đòi hỏi mật khẩu hay thông tin cá nhân.
Nhiều người dùng Internet đã quen với việc mở một trang tạo email ảo, sao chép địa chỉ ngẫu nhiên để nhận mã xác thực rồi đóng tab trình duyệt ngay sau đó. Mọi thứ diễn ra mượt mà chỉ trong vài giây. Tuy nhiên, đằng sau giao diện tối giản đó là cả một hệ thống hạ tầng mạng và giao thức truyền thông hoạt động liên tục. Bài viết này sẽ bóc tách từng lớp kỹ thuật để bạn hiểu rõ một bức thư tạm thời được định tuyến, xử lý và tự hủy như thế nào.
Nền tảng cốt lõi: Tên miền và bản ghi DNS MX
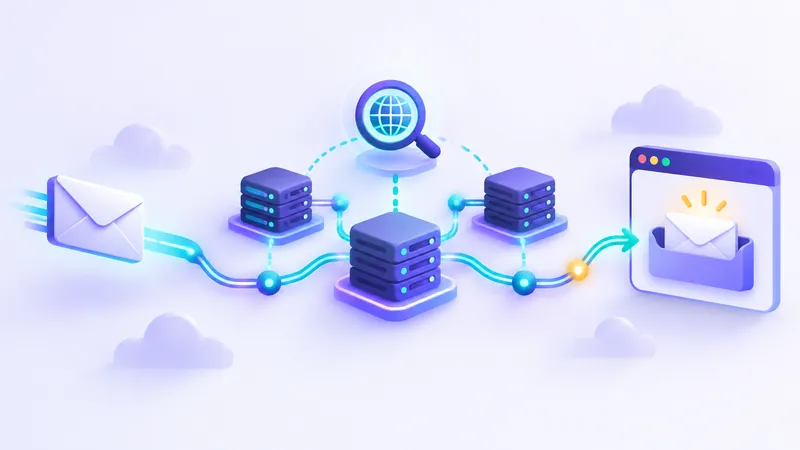
Về bản chất, một bức thư gửi đến địa chỉ mail tạm thời vẫn đi qua đúng những con đường tiêu chuẩn của mạng Internet toàn cầu giống như khi bạn gửi thư qua Gmail hay Outlook. Yếu tố cốt lõi đầu tiên là Hệ thống phân giải tên miền (DNS) và bản ghi Mail Exchanger (MX).
Khi một trang web hoặc ứng dụng gửi mã xác nhận đến địa chỉ nguoidung@tenmien-tam.com, máy chủ gửi thư của trang web đó không thể tự biết máy chủ nhận nằm ở đâu. Nó phải thực hiện một truy vấn DNS công cộng để hỏi: "Máy chủ nào chịu trách nhiệm nhận thư cho tên miền tenmien-tam.com?".
Hệ thống DNS sẽ trả về danh sách các bản ghi MX của tên miền đó, kèm theo thứ tự ưu tiên và địa chỉ IP của máy chủ tiếp nhận thư. Bạn có thể tìm hiểu sâu hơn về luồng đi này trong bài hướng dẫn cách email hoạt động thông qua SMTP và bản ghi MX. Các dịch vụ mail ảo thường vận hành nhiều tên miền cùng lúc và cấu hình toàn bộ bản ghi MX của các tên miền đó trỏ về cụm máy chủ tiếp nhận trung tâm của họ.
Hộp thư Catch-All: "Vũ khí bí mật" tạo nên sự tức thì
Nếu bạn gửi email đến một địa chỉ chưa từng đăng ký trên các dịch vụ thư điện tử truyền thống, máy chủ của họ sẽ tra cứu cơ sở dữ liệu người dùng, phát hiện tài khoản không tồn tại và lập tức trả về thông báo lỗi 550 User Unknown (Không tìm thấy người nhận). Vậy tại sao bạn có thể tự nghĩ ra bất kỳ cái tên nào trên dịch vụ tạo email ảo và nhận được thư ngay lập tức?
Câu trả lời nằm ở cấu hình Catch-All Mailbox (hộp thư hứng toàn bộ). Thay vì kiểm tra từng tên người dùng (phần đứng trước dấu @) trong danh sách cố định, máy chủ SMTP của dịch vụ tạm thời được lập trình để trả lời "Đồng ý nhận" (mã trạng thái 250 OK) cho mọi yêu cầu gửi thư, miễn là phần tên miền phía sau dấu @ thuộc quyền quản lý của hệ thống. Để hiểu rõ hơn về ưu nhược điểm của kỹ thuật này, bạn có thể tham khảo bài viết hộp thư catch-all là gì và cách nó hoạt động.
Nhờ cơ chế catch-all, hệ thống hoàn toàn không tốn tài nguyên để khởi tạo hộp thư vật lý trước khi có thư đến. Tại FakeEmail.net, khi bạn mở trang web, hệ thống chỉ đơn giản tạo ra một chuỗi ký tự ngẫu nhiên trên màn hình của bạn, hoặc cho phép bạn tự chọn tên người dùng bằng nút "Đổi" . Hộp thư thực sự chỉ hình thành trong bộ nhớ tại đúng khoảnh khắc có một bức thư gửi tới địa chỉ đó.
Xử lý thông điệp: Từ mã SMTP thô đến văn bản an toàn
Khi máy chủ gửi và máy chủ nhận bắt tay thành công qua giao thức SMTP (được định nghĩa trong tiêu chuẩn RFC 5321 của IETF), bức thư không được truyền đi dưới dạng một trang đẹp mắt có sẵn nút bấm hay hình ảnh. Thay vào đó, nó là một luồng văn bản thô (raw data) dài dằng dặc tuân theo định dạng MIME.
Luồng dữ liệu thô này bao gồm phần tiêu đề kỹ thuật (headers), các đoạn văn bản thuần (plain text), mã nguồn HTML được mã hóa dưới dạng Base64 hoặc Quoted-Printable, cùng các tệp đính kèm. Để hiển thị lên màn hình cho bạn đọc, hệ thống phải thực hiện quy trình xử lý qua 4 công đoạn:
- Tiếp nhận vào hàng đợi (Queueing): Trình nền SMTP (như Postfix, Haraka hoặc dịch vụ viết bằng Go/Node.js) nhận toàn bộ chuỗi dữ liệu và đẩy vào hàng đợi xử lý trong bộ nhớ để không làm nghẽn kết nối mạng.
- Bóc tách cú pháp (MIME Parsing): Bộ phân tích cú pháp đọc từng dòng dữ liệu, giải mã Base64 và tách riêng các trường thông tin: Người gửi (From), Người nhận (To), Tiêu đề (Subject), Thời gian và Nội dung chính.
- Làm sạch và khử độc (HTML Sanitization): Đây là bước cực kỳ quan trọng. Email từ bên ngoài có thể chứa mã độc JavaScript, biểu mẫu giả mạo hoặc các đoạn mã khai thác lỗ hổng trình duyệt (XSS). Hệ thống sẽ lọc bỏ toàn bộ thẻ
<script>, các thuộc tính sự kiện nguy hiểm (nhưonload,onerror) và chuẩn hóa lại khung hiển thị để giúp bảo vệ trình duyệt của bạn trước các rủi ro bảo mật tiềm ẩn khi bạn mở thư. - Ánh xạ tới hộp thư tạm: Hệ thống kiểm tra địa chỉ nhận (ví dụ:
minh123@domain.com) và lưu bản ghi đã làm sạch vào bộ nhớ dưới khóa định danh của đúng địa chỉ đó.
Cảnh báo bảo mật: Vì hệ thống sử dụng cơ chế catch-all không mật khẩu, bất kỳ ai biết hoặc đoán trúng địa chỉ email của bạn đều có thể nhập địa chỉ đó vào công cụ và đọc toàn bộ thư bên trong. Do đó, hộp thư tạm thời không phải là hộp thư riêng tư — tuyệt đối không sử dụng chúng cho ngân hàng, công việc hay tài khoản quan trọng.
Cách hộp thư tự động hiển thị thư mới trên trình duyệt
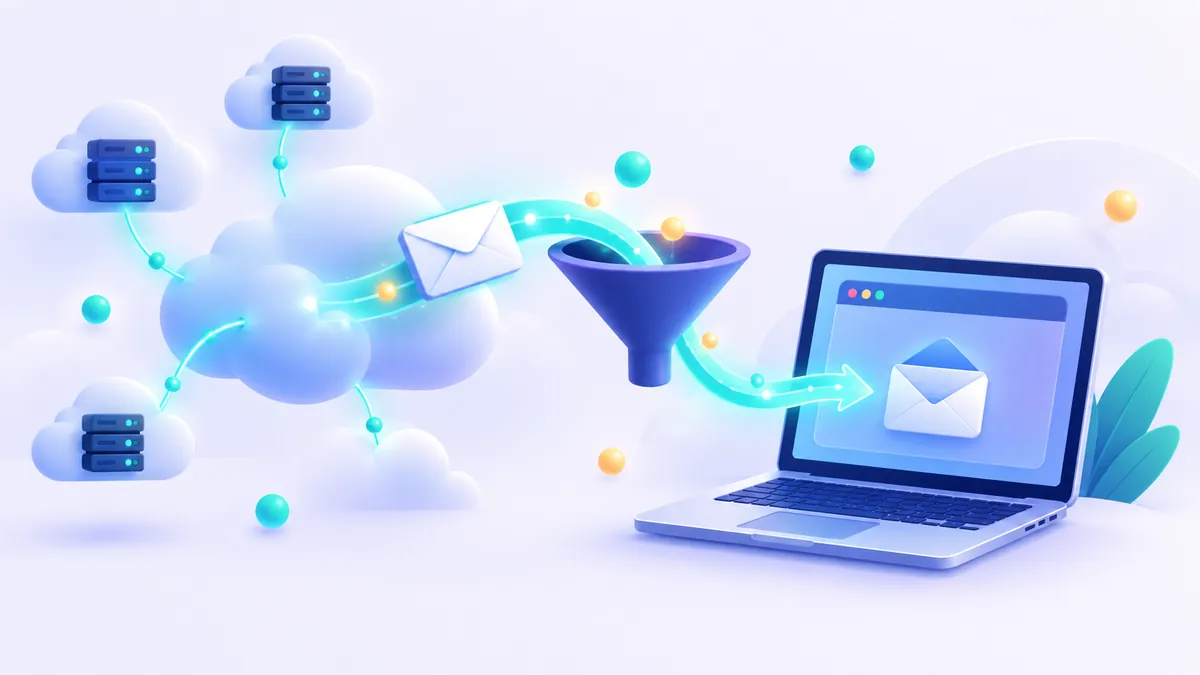
Ở các thế hệ web cũ, bạn phải liên tục nhấn phím F5 (tải lại trang) để xem mã xác nhận đã về hay chưa. Ngày nay, khi bạn mở giao diện nhận mail tạm thời, thư mới sẽ tự động bật ra trên màn hình chỉ vài giây sau khi gửi.
Để làm được điều này mà không làm gián đoạn trải nghiệm người dùng, trang web kết hợp giao diện phía trước (Frontend) và máy chủ phía sau (Backend) thông qua các cơ chế đồng bộ hóa tự động:
- Cơ chế thăm dò thông minh (Auto-Polling): Trình duyệt của bạn chạy một bộ đếm thời gian ngầm. Cứ sau vài giây, nó tự động gửi một yêu cầu siêu nhẹ (HTTP/AJAX) tới máy chủ để hỏi xem có bức thư mới nào khớp với danh sách địa chỉ trong phiên hiện tại không. Nếu có, chỉ phần danh sách thư được cập nhật mà không cần tải lại toàn bộ trang web.
- Cơ chế đẩy thời gian thực (WebSockets / Server-Sent Events): Một số kiến trúc hiện đại giữ một đường truyền kết nối mở giữa trình duyệt và máy chủ. Ngay khi bộ phân tích cú pháp xử lý xong bức thư đến, máy chủ lập tức bắn tín hiệu thông báo thẳng xuống trình duyệt của bạn.
Ngoài ra, các dịch vụ tiện ích như FakeEmail.net còn tích hợp tính năng đồng bộ qua mã QR. Khi bạn quét mã QR trên màn hình máy tính bằng điện thoại, hệ thống sẽ tạo một đường dẫn có hiệu lực trong vòng một giờ, giúp trình duyệt trên điện thoại kết nối vào đúng hộp thư bạn đang theo dõi mà không cần gõ lại từng ký tự địa chỉ.
Tại sao dịch vụ email tạm thời chỉ cho phép nhận thư?
Khi sử dụng các công cụ mail ảo, bạn sẽ nhận thấy giao diện chỉ có nút sao chép địa chỉ, đọc thư và xóa thư, hoàn toàn không có nút "Soạn thư" (Compose) hay "Trả lời" (Reply). Tại sao nhà cung cấp lại cắt bỏ một nửa tính năng của thư điện tử?
Quyết định thiết kế chỉ nhận (Receive-Only) bắt nguồn từ các quy định nghiêm ngặt về an ninh mạng và chống thư rác toàn cầu. Bạn có thể đọc phân tích chuyên sâu tại bài viết tại sao email tạm thời chỉ hỗ trợ chiều nhận. Dưới đây là 3 lý do cốt lõi:
- Ngăn chặn phát tán thư rác (Spam) và lừa đảo (Phishing): Nếu một hệ thống không yêu cầu đăng ký hay xác minh danh tính lại cho phép gửi email tự do ra thế giới, các mạng lưới botnet và tội phạm mạng sẽ lập tức lợi dụng nó để gửi hàng triệu email lừa đảo, giả mạo ngân hàng hoặc phát tán mã độc mỗi giờ.
- Bảo vệ uy tín địa chỉ IP và tên miền: Các nhà cung cấp hộp thư lớn như Gmail, Yahoo hay Microsoft sử dụng các hệ thống kiểm duyệt rất gắt gao (dựa trên SPF, DKIM, DMARC và điểm uy tín IP). Nếu một máy chủ gửi đi lượng lớn thư rác, địa chỉ IP và tên miền của máy chủ đó sẽ bị liệt vào danh sách đen (Blacklist) toàn cầu chỉ sau vài phút. Khi bị chặn ở cấp độ mạng, ngay cả việc nhận thư thông thường cũng sẽ bị tê liệt.
- Tuân thủ pháp luật: Luật chống thư rác tại nhiều quốc gia (như đạo luật CAN-SPAM) quy định rất rõ trách nhiệm của đơn vị vận hành máy chủ gửi thư. Thiết lập hệ thống chỉ nhận giúp dịch vụ hoạt động đúng mục đích là bảo vệ quyền riêng tư hợp pháp của người dùng.
Phiên duyệt web, giới hạn bộ nhớ và vòng đời lưu trữ dữ liệu
Một điểm khác biệt lớn giữa dịch vụ email truyền thống và mail tạm thời là cách quản lý dữ liệu. Các hộp thư truyền thống lưu trữ dữ liệu trên ổ cứng lâu dài gắn với tài khoản cố định. Ngược lại, dịch vụ mail ảo quản lý mọi thứ dựa trên phiên trình duyệt (Browser Session).
Khi bạn truy cập FakeEmail.net, hệ thống cho phép bạn giữ tối đa 10 địa chỉ khác nhau trong cùng một phiên duyệt web và dễ dàng loại bỏ bất kỳ địa chỉ nào không còn nhu cầu sử dụng bằng nút "Xóa" (Delete). Trạng thái này được duy trì thông qua bộ nhớ phiên làm việc giữa trình duyệt và máy chủ.
Vì lượng thư đổ về các hệ thống catch-all mỗi ngày là vô cùng lớn, việc lưu trữ vĩnh viễn là không cần thiết và gây rủi ro bảo mật. Hệ thống áp dụng chính sách vòng đời ngắn hạn rõ ràng:
- Thời gian chờ không hoạt động (Session Timeout): Nếu bạn đóng tab hoặc không tương tác với trang web trong khoảng hai giờ, phiên làm việc hiện tại sẽ tự động kết thúc để giải phóng tài nguyên bộ nhớ.
- Khả năng mở lại hộp thư: Điểm linh hoạt là các bức thư gửi đến trong khoảng thời gian ngắn vẫn được lưu tạm trên máy chủ. Nếu phiên làm việc đã kết thúc nhưng bạn vẫn nhớ địa chỉ mình đã dùng, bạn có thể bấm nút "Đổi" và nhập lại đúng tên người dùng cùng tên miền đó để xem lại các email đã đến trong thời gian bạn vắng mặt.
Bảng tóm tắt: So sánh kiến trúc Email truyền thống và Email ảo
Để dễ hình dung sự khác biệt trong cách vận hành đằng sau hậu trường, hãy xem bảng đối chiếu kỹ thuật dưới đây:
| Tiêu chí kỹ thuật | Dịch vụ Email truyền thống | Dịch vụ Email ảo (Mail tạm thời) |
|---|---|---|
| Khởi tạo hộp thư | Phải đăng ký tài khoản, tạo bản ghi trong cơ sở dữ liệu trước khi nhận thư. | Sử dụng cơ chế Catch-All, nhận thư ngay lập tức cho bất kỳ tiền tố nào. |
| Cơ chế xác thực | Mật khẩu, xác thực 2 yếu tố (2FA), khôi phục qua số điện thoại. | Không mật khẩu, gắn liền với phiên duyệt web (Browser Session). |
| Chiều hướng giao tiếp | Hai chiều (Gửi và Nhận đầy đủ qua SMTP/IMAP/POP3). | Một chiều (Chỉ nhận thư - Receive-Only qua giao diện Web). |
| Quyền riêng tư hộp thư | Riêng tư cá nhân, được bảo vệ bằng thông tin đăng nhập. | Công khai; ai biết hoặc đoán đúng tên địa chỉ đều có thể mở xem. |
| Chính sách lưu trữ | Lưu trữ dài hạn nhiều năm trên ổ đĩa đám mây. | Lưu trữ ngắn hạn trong bộ nhớ đệm, tự động xóa khi hết hạn. |
Tại sao một số trang web phát hiện và chặn email ảo?
Đôi khi bạn dùng một địa chỉ tạm thời để đăng ký tài khoản trên một nền tảng trực tuyến và nhận được thông báo từ chối ngay tại biểu mẫu đăng ký. Làm thế nào trang web đó biết bạn đang dùng mail tạm thời?
Quá trình này hoàn toàn không có gì bí ẩn. Các nhà phát triển web sử dụng các phương pháp kiểm tra tự động (được giải thích chi tiết trong bài cách các trang web phát hiện địa chỉ email dùng một lần):
- Đối chiếu danh sách công khai (Blocklists): Có nhiều kho dữ liệu mã nguồn mở trên GitHub và các dịch vụ API thương mại chuyên tổng hợp danh sách hàng chục nghìn tên miền của các dịch vụ mail ảo. Khi bạn nhấn nút đăng ký, trang web chỉ cần tách phần tên miền sau dấu
@và so khớp với danh sách này trong vài mili-giây. - Phân tích máy chủ MX: Một số hệ thống kiểm tra bản ghi DNS MX trực tiếp. Nếu thấy tên miền sử dụng chung máy chủ MX với các dịch vụ tạm thời đã biết, hệ thống sẽ tự động từ chối.
Lời khuyên thực tế: Việc một trang web chặn tên miền email tạm thời là quyết định quản trị chính đáng của họ nhằm đảm bảo chất lượng người dùng và hạn chế tài khoản ảo. Khi gặp trường hợp này, thay vì cố gắng vượt qua bộ lọc, bạn nên sử dụng địa chỉ email cá nhân hoặc dịch vụ chuyển tiếp bí danh (email alias) mà bạn kiểm soát lâu dài.
Lời kết
Nhìn từ bên ngoài, dịch vụ email ảo chỉ là một ô văn bản đơn giản giúp bạn lấy mã xác nhận nhanh chóng. Nhưng đằng sau hậu trường là sự phối hợp nhịp nhàng giữa hệ thống phân giải tên miền DNS, cấu hình máy chủ SMTP catch-all, bộ lọc làm sạch mã độc MIME và cơ chế đồng bộ phiên trình duyệt thời gian thực. Hiểu rõ cách công nghệ này vận hành sẽ giúp bạn sử dụng mail tạm thời một cách thông minh: tận dụng tối đa sự tiện lợi để chặn đứng thư rác tiếp thị, đồng thời luôn tỉnh táo bảo vệ các dữ liệu nhạy cảm trên những tài khoản chính thức của mình.
Câu hỏi thường gặp
Người gửi có biết tôi đang sử dụng dịch vụ email ảo hay không?
Về mặt kỹ thuật SMTP, máy chủ của người gửi chỉ thấy bức thư được chuyển thành công đến máy chủ MX của tên miền mà không có dấu hiệu khác biệt nào. Tuy nhiên, nếu hệ thống của họ đối chiếu tên miền đó với danh sách các nhà cung cấp mail tạm thời đã biết, họ sẽ nhận ra đó là địa chỉ dùng một lần.
Tại sao có lúc tôi nhận được email xác nhận ngay lập tức, có lúc lại mất vài phút?
Bản thân máy chủ email ảo xử lý và hiển thị thư gần như tức thì ngay khi nhận được gói tin SMTP. Sự chậm trễ thường xuất phát từ phía trang web gửi thư do hàng đợi gửi mail của họ bị quá tải hoặc họ áp dụng cơ chế trì hoãn kiểm tra bảo mật (greylisting) trước khi phát thư đi.
Nếu tôi lỡ đóng tab trình duyệt thì có lấy lại được email đã nhận không?
Có thể. Tại FakeEmail.net, dù phiên làm việc kết thúc sau khoảng hai giờ không hoạt động, bạn vẫn có thể bấm nút Đổi và nhập lại chính xác tên người dùng cùng tên miền đã dùng trước đó để xem lại các bức thư đã gửi đến trong thời gian gần đây.
Email ảo có thể nhận được tệp đính kèm hoặc hình ảnh không?
Bộ phân tích cú pháp MIME của máy chủ hoàn toàn giải mã được hình ảnh và cấu trúc HTML trong thư. Tuy nhiên, để đảm bảo an toàn cho thiết bị của người dùng trước virus và mã độc, hầu hết các dịch vụ email tạm thời đều hạn chế tải xuống tệp thực thi hoặc tự động lọc bỏ các thành phần đính kèm đáng ngờ.
Tôi có thể dùng email ảo để đăng ký tài khoản mạng xã hội hoặc ngân hàng không?
Bạn tuyệt đối không nên dùng email tạm thời cho ngân hàng, ví điện tử hoặc các tài khoản mạng xã hội chính thức. Vì bất kỳ ai biết địa chỉ đều có thể mở hộp thư và đọc mã khôi phục mật khẩu, việc dùng mail tạm thời cho các dịch vụ quan trọng sẽ khiến bạn dễ dàng bị mất quyền kiểm soát tài khoản.
Cần email dùng một lần ngay bây giờ? Nhận miễn phí chỉ với một cú nhấp chuột — không cần đăng ký.
Lấy email tạm thời