¿Qué es un catch-all email y cómo funciona en tu correo?
En esta página
- Cómo funciona una cuenta catch-all por dentro
- Usos comerciales habituales: ¿por qué se configuran?
- La cara oscura del catch-all: spam y riesgos de seguridad
- Cómo el correo temporal se apoya en el enrutamiento catch-all
- Catch-All vs. Alias de correo vs. Buzón estándar
- ¿Deberías activar un catch-all en tu dominio personal o profesional?
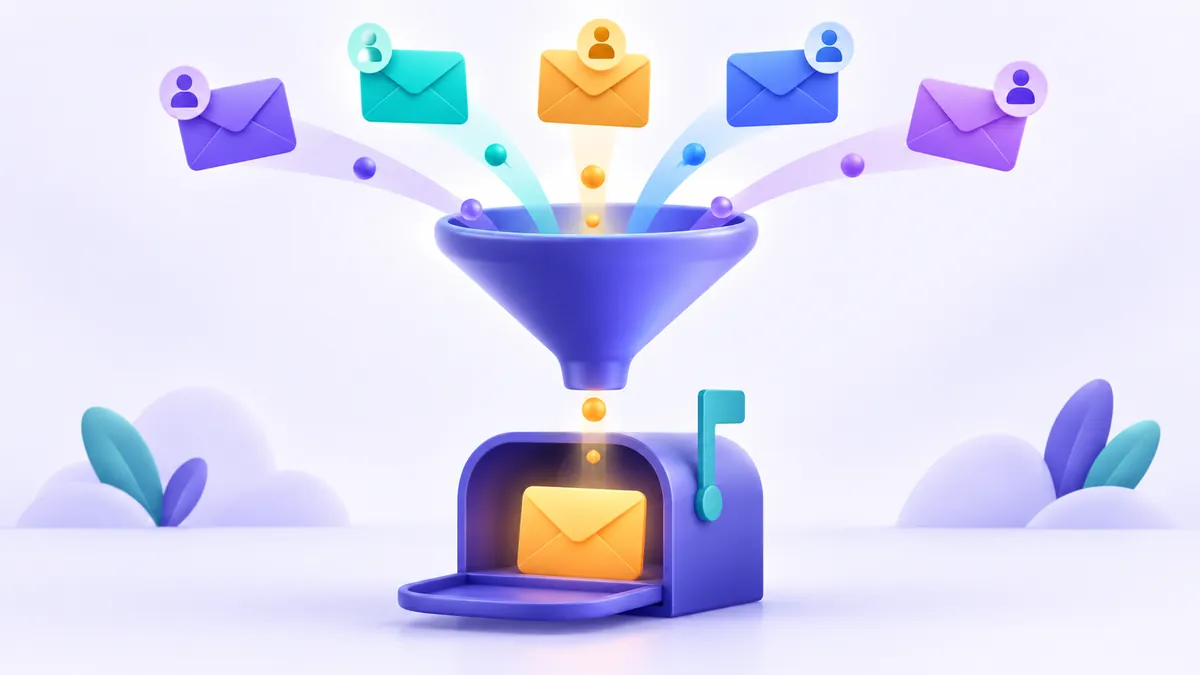
Un catch-all email (o buzón comodín) es una configuración del servidor de correo que recopila todos los mensajes enviados a cualquier dirección de un dominio, incluso si esa cuenta concreta nunca ha sido creada. En lugar de devolver un error de rebote indicando que el destinatario no existe, el servidor acepta el mensaje y lo redirige a una bandeja de entrada central. Esta misma tecnología es la piedra angular que permite a una plataforma de correo temporal generar buzones desechables al instante sin registrar manualmente cada dirección.
Cómo funciona una cuenta catch-all por dentro
Para entender el mecanismo de un buzón catch-all, conviene recordar cómo viaja un mensaje en Internet. Cuando alguien te envía un correo electrónico, su servidor consulta los registros MX (Mail Exchange) del Sistema de Nombres de Dominio (DNS) para localizar el servidor responsable de recibir correspondencia en tu dominio. Si quieres profundizar en esta arquitectura básica, puedes consultar nuestra guía sobre cómo funciona el correo electrónico y los registros MX.
Durante la conversación del protocolo SMTP (Simple Mail Transfer Protocol), el servidor remitente emite un comando denominado RCPT TO, que especifica la dirección de destino. En una configuración convencional, el servidor receptor comprueba si ese usuario exacto existe en su base de datos. Si alguien escribe por error a ventass@tudominio.com con doble «s», el servidor responde con un código de error 550 («Buzón no encontrado») y rechaza la entrega mediante un rebote.
Cuando la función catch-all está activada, el comportamiento cambia drásticamente. El servidor de correo tiene una regla de reserva (fallback): si la dirección indicada en RCPT TO no coincide con ninguna cuenta de usuario ni con ningún alias registrado, en lugar de cortar la conexión, acepta el mensaje y lo deposita en la cuenta comodín designada por el administrador.
Dato técnico: Los estándares de correo definidos en la especificación oficial del protocolo RFC 5321 de la IETF no exigen el uso de buzones catch-all; se trata de una directiva opcional implementada en software como Postfix, Exim o en paneles de alojamiento web para flexibilizar la recepción.
Usos comerciales habituales: ¿por qué se configuran?
Durante años, habilitar un catch-all fue una práctica estándar recomendada al configurar el correo de pequeñas y medianas empresas. Aunque hoy en día sus inconvenientes suelen superar a sus ventajas, las organizaciones recurren a esta configuración por varias razones legítimas:
- Evitar la pérdida de clientes por errores tipográficos: Si un cliente potencial escribe a soporte@tuempresa.com en vez de a contacto@tuempresa.com, o comete un fallo al teclear un apellido complejo de un empleado, el mensaje llega igualmente al equipo en lugar de perderse en el vacío digital.
- Flexibilidad departamental sin costes adicionales: En plataformas de correo profesionales de pago por usuario (como Google Workspace o Microsoft 365), pagar una licencia mensual por cada posible variación o departamento temporal puede resultar inviable. Un catch-all permite inventar direcciones sobre la marcha en tarjetas de visita o eventos sin dar de alta nuevos buzones.
- Seguimiento de campañas publicitarias: Una empresa puede publicar anuncios en distintos medios indicando direcciones como revista-mayo@tuempresa.com o feria-valencia@tuempresa.com para medir de dónde procede cada contacto sin necesidad de preconfigurar buzones individuales en el panel de control.
La cara oscura del catch-all: spam y riesgos de seguridad
A pesar de sus ventajas operativas, mantener una cuenta comodín abierta entraña serios problemas de administración y seguridad informática. Los atacantes y los emisores de spam conocen perfectamente cómo operan estos sistemas y los explotan de forma constante.
1. Ataques de recolección de directorios (DHA)
Los ciberdelincuentes utilizan herramientas automatizadas que lanzan millones de mensajes contra un mismo dominio combinando palabras de diccionario, nombres frecuentes y cadenas aleatorias (por ejemplo, admin@, info@, rh@, a.garcia@, b.martinez@). En un servidor configurado correctamente sin catch-all, el sistema rechaza estos envíos y bloquea rápidamente la dirección IP atacante por acumular intentos fallidos. En un dominio con catch-all, el servidor acepta absolutamente todo, inundando la bandeja con miles de correos no deseados en cuestión de minutos.
2. Sobrecarga del servidor y agotamiento de almacenamiento
Al aceptar cualquier correo entrante sin filtro previo a nivel de destinatario, el espacio en disco del servidor o la cuota contratada en el proveedor de correo pueden llenarse en pocos días. Además, el análisis de antivirus y antispam sobre miles de mensajes inservibles consume ciclos de procesador y memoria de manera innecesaria.
3. Mayor exposición al phishing y malware
Los filtros de spam aprenden de las pautas de los usuarios. Cuando una sola bandeja de entrada recibe un torrente heterogéneo de basura digital, resulta más probable que un intento de suplantación de identidad (phishing) sofisticado o un archivo malicioso pase desapercibido entre la marea de notificaciones irrelevantes y acabe siendo abierto por un empleado despistado.
4. Implicaciones de privacidad y protección de datos
Bajo normativas como el Reglamento General de Protección de Datos (RGPD) en la Unión Europea, las empresas tienen la obligación de aplicar medidas técnicas adecuadas para proteger los datos personales y garantizar la confidencialidad de sus comunicaciones. Un buzón catch-all suele concentrar mensajes confidenciales destinados a empleados que ya no forman parte de la plantilla, peticiones de clientes con datos sensibles y correos basura en un mismo punto de acceso compartido. Si varios administradores tienen acceso a ese buzón central sin una política estricta de control, pueden producirse brechas de confidencialidad incompatibles con las directrices de la Agencia Española de Protección de Datos (AEPD).
Cómo el correo temporal se apoya en el enrutamiento catch-all
Aunque el catch-all puede ser una pesadilla para una bandeja corporativa tradicional, resulta ser la herramienta perfecta para la privacidad en otros contextos. ¿Alguna vez te has preguntado cómo los servicios de correo desechable pueden asignarte un buzón temporal en una fracción de segundo sin pedirte que crees una cuenta ni elijas una contraseña?
La respuesta reside precisamente en la arquitectura catch-all. Los servicios de correo temporal configuran sus servidores de recepción para aceptar absolutamente cualquier mensaje dirigido a sus dominios públicos. La mecánica funciona en tres pasos sencillos:
- Recepción masiva e indiscriminada: El servidor SMTP del servicio acepta cualquier mensaje entrante sin verificar si el destinatario «existe» de antemano.
- Indexación por destinatario: En lugar de volcar todos los correos en una única bandeja desordenada, una base de datos lee el encabezado
To:del mensaje y asocia temporalmente el correo a ese identificador concreto. - Visualización bajo demanda: Cuando entras en FakeEmail.net, el navegador genera o solicita una dirección aleatoria (o la que tú elijas con el botón de cambio). La interfaz simplemente consulta los mensajes entrantes que coinciden con esa cadena exacta y te los muestra en pantalla en tiempo real.
Al ser buzones diseñados exclusivamente para recibir verificaciones o códigos de un solo uso, las plataformas no necesitan gestionar bandejas salientes. Esto simplifica la infraestructura y evita que el servicio se utilice para enviar spam, una de las razones fundamentales por las que el correo temporal solo permite recibir mensajes. Gracias al catch-all, puedes inventar una dirección sobre la marcha para descargar un manual o probar una aplicación web, leer el código de confirmación y desentenderte del correo sin comprometer tu cuenta personal.
Catch-All vs. Alias de correo vs. Buzón estándar
Para determinar qué solución se adapta mejor a cada necesidad, resulta útil comparar el comportamiento técnico de cada una de estas alternativas:
| Característica | Catch-All Email | Alias de Correo | Buzón Estándar |
|---|---|---|---|
| Definición | Regla comodín que acepta cualquier dirección del dominio. | Dirección secundaria que reenvía a una cuenta real. | Cuenta de usuario independiente con credenciales propias. |
| Creación previa | No requiere configuración para cada dirección nueva. | Debe crearse o configurarse antes de recibir correos. | Requiere alta en el servidor y asignación de espacio. |
| Volumen de spam | Muy alto (recibe ataques automatizados y erratas). | Bajo (solo recibe si la dirección concreta se filtra). | Moderado (depende del uso y la exposición del usuario). |
| Capacidad de envío | Generalmente solo recepción pasiva. | Permite enviar usando la identidad del alias (según config.). | Envío y recepción completos autenticados por SMTP. |
| Coste de licencia | Utiliza una sola cuenta receptora. | Suele ser gratuito dentro de la cuenta principal. | Normalmente requiere una licencia de pago por usuario. |
Si deseas comparar más a fondo las diferencias entre estas herramientas y otras técnicas de privacidad como el etiquetado con el signo más (+), echa un vistazo a nuestro análisis detallado sobre cómo funcionan los alias de correo y el plus addressing.
¿Deberías activar un catch-all en tu dominio personal o profesional?
La recomendación general de la mayoría de administradores de sistemas y expertos en ciberseguridad es clara: en la actualidad, casi nunca conviene activar un catch-all en un dominio de producción. Las ventajas marginales de capturar posibles erratas no compensan la avalancha de spam ni los riesgos asociados a la reputación de tu servidor.
Antes de tomar una decisión para tu proyecto, valora las siguientes alternativas más eficaces:
- Configura alias específicos: Si te preocupa que los clientes confundan contacto@ con info@ o soporte@, crea alias específicos para esas variantes hacia la misma cuenta principal. No te llevará más de dos minutos en tu panel de control y mantendrás el rechazo automático activo para el resto de cadenas aleatorias.
- Usa extensiones con signo más: En servicios modernos, puedes utilizar tunombre+tienda@dominio.com sin necesidad de configurar nada en el servidor; el sistema entregará el correo en tu buzón reconociendo la etiqueta.
- Recurre a un servicio desechable para registros externos: Si lo que buscas es protegerte al navegar o probar herramientas digitales sin exponer tu dirección habitual, no configures un catch-all complejo en tu propio dominio. Simplemente utiliza un servicio gratuito como FakeEmail.net para generar una dirección instantánea en tu navegador, obtener tu enlace de activación y olvidarte del problema de raíz.
En resumen, el buzón catch-all es un concepto brillante dentro de la arquitectura del correo electrónico que revolucionó la forma de recibir información. Aunque su aplicación en cuentas corporativas convencionales ha quedado relegada por cuestiones de higiene digital y seguridad, sigue siendo el motor silencioso que hace posible la privacidad instantánea que disfrutamos a través del correo desechable.
Preguntas frecuentes
¿Puedo responder a un mensaje desde una dirección catch-all?
Técnicamente no de forma automática, porque el catch-all solo define una regla de recepción entrante. Para responder desde esa dirección exacta, tu cliente de correo debe estar configurado para autenticarse o enviar con ese remitente específico (o tener un alias de salida configurado en tu servidor).
¿Activar catch-all daña la reputación de mi dominio?
No perjudica tu reputación de envío directamente, pero satura tus defensas antispam y expone a tus usuarios a más ataques de ingeniería social. Si tu servidor además intenta reenviar automáticamente esos mensajes a buzones externos como Gmail, esos proveedores podrían calificar tu servidor como emisor de spam por retransmitir basura.
¿Cómo sabe un spammers qué dirección inventar para atacar un dominio?
Los remitentes de spam no necesitan adivinar direcciones exactas; emplean programas automáticos que combinan diccionarios de nombres comunes con tu dominio. Si tienes activada la función catch-all, el servidor aceptará cada una de esas combinaciones generadas al azar.
¿Cuál es la diferencia entre un catch-all y un reenviador (forwarder)?
Un reenviador redirige los mensajes enviados a una dirección explícita y conocida (como ventas@dominio.com a tu cuenta personal). Un catch-all intercepta cualquier mensaje dirigido a cualquier dirección no existente dentro de ese dominio.
¿Necesitas una dirección desechable ahora mismo? Obtén una gratis con un solo clic, sin registro.
Obtener correo temporal