电子邮件是如何工作的?SMTP、MX 记录与临时邮箱原理解析
本页目录
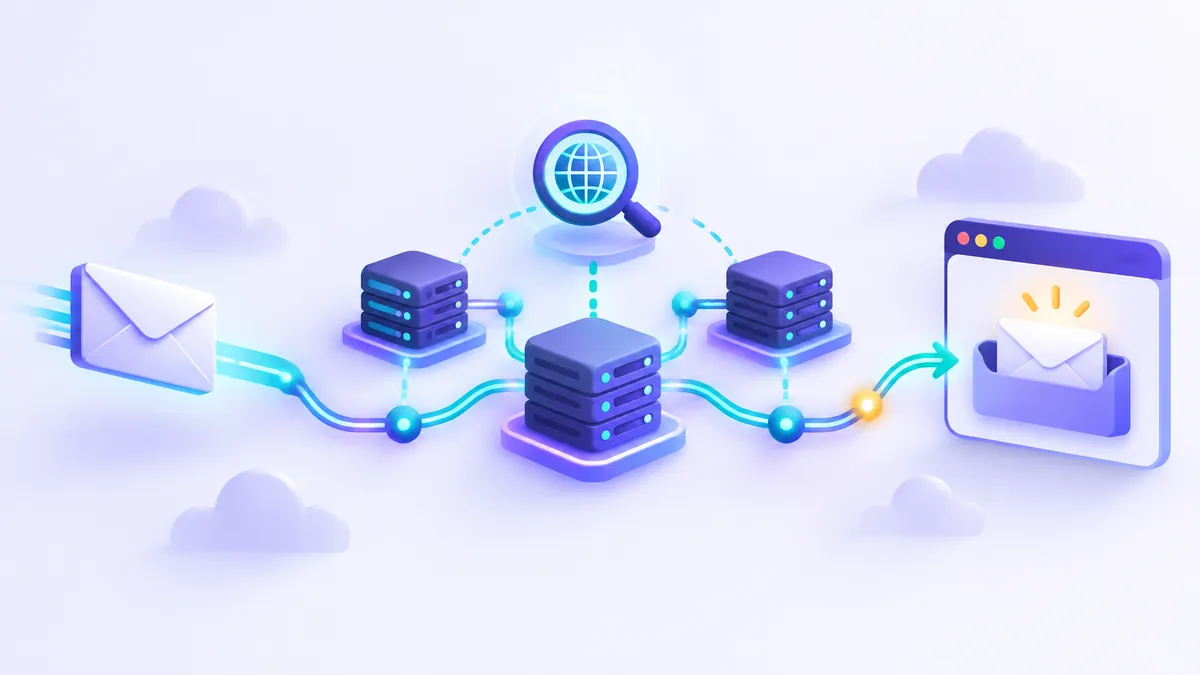
电子邮件的核心工作机制类似于数字世界的接力邮政系统:当你点击“发送”时,邮件客户端通过 SMTP 协议将信件推送到发件服务器;服务器查询目标域名的 DNS MX 记录以找到收件方服务器,随后进行跨网络投递;最终收件人通过 IMAP 或 POP3 将邮件拉取到收件箱中。整个过程通常在数秒内完成,涵盖了客户端、传输代理以及域名解析系统的无缝协作。
邮件旅程概览:从发件人到收件箱的数字接力
要理解邮件如何流动,不妨将其想象为一次跨国平信的投递。整个生态系统由几个关键角色紧密协同完成:
- MUA(邮件用户代理):这就是你日常操作的界面,比如 Outlook、Apple Mail、网页版 Gmail 或各类网页客户端。它负责编写和阅读信件。
- MSA / MTA(邮件提交/传输代理):相当于你家附近的邮局和各级分拣中心。它接收来自 MUA 的邮件,检查格式,并负责路由转发。
- DNS(域名系统)与 MX 记录:相当于国家邮政编码系统。发件服务器通过查询收信域名的 MX 记录,得知该域名的邮件应送往哪一台具体的物理服务器。
- MDA(邮件投递代理):相当于社区投递员。它从 MTA 接收信件,并将其安放在属于你的邮箱目录中。
- POP3 / IMAP:相当于你去邮局信箱取信或在本地整理信件的交互规范。
分步详解:一封邮件经历的完整生命周期
当你输入收件人地址并点击发送时,后台会严格按序触发以下环节:
第一步:客户端提交(SMTP 握手)
你的邮件客户端(MUA)连接到指定的外发服务器(MSA)。此时使用的是SMTP(简单邮件传输协议)。客户端与服务器建立加密连接(通常基于 TLS),验证发件人身份后,将邮件内容及其路由信息一次性移交给发件服务器。
第二步:寻找目的地(DNS MX 查询)
发件服务器解析收件人的邮箱地址。例如发给 user@example.com,服务器会提取域名部分 example.com,向全球公共 DNS 系统发起查询,请求该域名的 MX(Mail Exchanger)记录。MX 记录会返回一台或多台负责接收该域邮件的主机名及其优先级。若没有正确的 MX 记录,邮件将完全无法寻址并发生退信。
第三步:服务器间中继(Server-to-Server SMTP)
发件方 MTA 直接连接收件方的 MX 服务器。在这个阶段,两台服务器再次通过 SMTP 协议对话。收件方服务器通常会执行一系列身份安全校验,例如检查发件源是否符合 SPF、DKIM 和 DMARC 验证规范,以此判断这封邮件是否属于伪造身份的钓鱼垃圾邮件。
第四步:投递与持久化存储
一旦收件方服务器同意接收,信件就会被交付给 MDA。MDA 将数据写入目标用户的邮件存储数据库中,并在账户索引里标记“有一封未读新邮件”。
第五步:用户拉取与阅读
当收件人打开手机应用或网页邮箱时,客户端通过 IMAP(保留云端同步)或 POP3(下载后通常从服务器移除)协议与存储服务器通信,将信件渲染在屏幕上供用户阅读。
核心组件与网络协议速查表
| 缩写/协议 | 完整名称 | 主要功能 | 现实生活类比 |
|---|---|---|---|
| SMTP | Simple Mail Transfer Protocol | 负责把邮件从客户端推向服务器,或在服务器间路由接力 | 装载邮件的跨城邮政卡车 |
| MX Record | Mail Exchanger Record | DNS 中的资源记录,指明某个域名由哪台服务器收信 | 收件区域的邮政编码与投递站地址 |
| MTA | Mail Transfer Agent | 运行在服务器上的路由软件(如 Postfix, Exim) | 邮件分拣中心与转运枢纽 |
| IMAP | Internet Message Access Protocol | 双向同步协议,让多设备实时管理同一个收件箱 | 在邮局设立的专属带锁玻璃展柜 |
| POP3 | Post Office Protocol 3 | 单向下载协议,将邮件从服务器拉取到本地后可能删除 | 将所有信件从信箱拿回家装入抽屉 |
邮件的两半结构:信封(Envelope)与信头(Header)
很多人以为看到的邮件内容就是发送的全部数据,但在底层协议中,邮件明确区分为两个独立层面:
- 信封(Envelope):这是 SMTP 会话期间两台服务器之间交换的底层指令,包含
MAIL FROM和RCPT TO。路由器只看信封上的地址来进行投递。信封信息最终不会直接显示在正文阅读窗口中。 - 信头与信体(Header & Body):包含你在阅读器里看到的“发件人”、“收件人”、“主题”、“发送时间”以及正文文字。这类似于信纸上抬头的客套称谓。这解释了为什么密送(BCC)功能可以运作——BCC 地址只存在于信封的
RCPT TO指令中,而完全不在邮件内部的 Header 出现。
临时邮箱在邮件投递链中的特殊位置
既然传统邮件流需要完整的账户数据库与持久存储,那么像 FakeEmail.net 这样的临时邮箱服务是如何运作的呢?
从技术底层看,临时邮箱并没有打破邮件规范。它的域名同样在公共 DNS 系统中配置了标准的 MX 记录。当外部网站向你的临时地址发送验证码时,发送方服务器完全按照标准的 SMTP 流程寻址投递。更多架构层面的细节,可以参考临时邮箱服务背后的技术原理。
区别在于终端接收节点的设计:
- 无持久账户绑定:传统邮箱需要庞大的用户认证中心和持久硬盘柜;而一次性邮箱通常采用通配路由或Catch-All 全捕获机制,无需预先创建物理账户即可实时接收投递。
- 基于会话的轻量缓存:信件进入临时 MTA 后,直接放入短期内存或自动过期的轻量缓存系统,通过前端长轮询或 WebSocket 实时推送给读者的浏览器会话。
- 单向只读策略:绝大多数安全型临时邮箱均设计为只收不发。这种架构天然阻断了滥用发信管道发送垃圾骚扰信息的隐患,保障了投递服务器声誉的纯净。
提示:由于临时邮箱的会话通常只维持较短时间(例如两小时无操作自动结束),因此它非常适合用于注册非关键网站、临时获取下载链接或隔离垃圾推广信息,但切勿将其用于银行对账单或长期绑定的重要网络账号。
为什么有时邮件没有如期送达?
即便 SMTP 是一个成熟的标准,邮件在流转过程中依然可能因多种原因遭遇中断:
- DNS 记录解析延迟或失效:如果域名的 MX 记录配置错误、或者解析服务器宕机,发件 MTA 会尝试重试,超过设定的超时时间后便会直接退信(Bounce)。
- 安全反垃圾策略拦截:如果发件服务器的 IP 落在公共恶意名单中,或者域名的 SPF/DKIM 签名不匹配,接收端网关会在 SMTP 握手阶段直接拒收(5xx 错误代码),甚至静默丢弃。
- 灰名单(Greylisting)机制:部分严格的邮件系统初次收到陌生 IP 发信时会故意返回临时错误代码(4xx),要求发件方重发。合规的 MTA 会在数分钟后自动再次尝试,而粗制滥造的垃圾群发器往往会直接放弃。
- 专用域名屏蔽:少数平台维护了已知的匿名邮件或临时域名黑名单,若检测到注册邮箱属于此类域名,可能会在表单前端直接报错或限制触发邮件发送。