Siteler Geçici Mail Adreslerini Nasıl Tespit Eder?
Bu sayfada
- İnternet Siteleri Neden Geçici E-posta Adreslerini Engeller?
- Siteler Tek Kullanımlık E-postaları Nasıl Anlar? 5 Temel Tespit Yöntemi
- Tespit Yöntemlerinin Karşılaştırması
- Doğrudan Reddetme ve Sessizce Yutma: Onay Kodu Neden Gelmez?
- Tespiti Atlatmaya Çalışmak Neden Kötü Bir Fikirdir?
- Bir Site Geçici Maili Engellediğinde Ne Yapmalısınız?
İnternet siteleri, geçici e-posta adreslerini alan adı kara listeleri, DNS ve MX kayıt analizi, gerçek zamanlı doğrulama API'leri ve kullanıcı davranış kalıpları sayesinde anında tespit edebilir. Bir kayıt formuna e-posta adresinizi yazdığınız anda arka planda çalışan güvenlik filtreleri, söz konusu alan adının tek kullanımlık bir servise ait olup olmadığını kontrol eder. Bu filtreleme süreci çoğu zaman milisaniyeler içinde tamamlanır ve sistem adresi tanıdığında işlemi durdurur.
Web platformları bu tür koruma mekanizmalarını keyfi olarak devreye sokmaz. Arka planda hem sunucu maliyetlerini düşürme hem de platform güvenliğini sağlama amacı yatar. Ancak bu teknolojinin nasıl çalıştığını anlamak, internette gezinirken gizliliğinizi korurken doğru araçları seçmenize de yardımcı olur.
İnternet Siteleri Neden Geçici E-posta Adreslerini Engeller?
Bir web sitesinin veya çevrim içi uygulamanın temel varlık sebebi, gerçek ve etkileşime açık bir kullanıcı kitlesine ulaşmaktır. Bir kullanıcı kayıt olduğunda, sistem onunla iletişim kurabilmeyi, şifre sıfırlama bağlantıları iletebilmeyi ve gerektiğinde yasal bildirimler yapabilmeyi hedefler. Tek kullanımlık e-posta adresleri bu iletişim zincirini kırdığı için platformlar tarafından genellikle şüpheyle karşılanır.
Sitelerin geçici mail adreslerini engellemesinin en yaygın sebepleri şunlardır:
- Ücretsiz Deneme ve Promosyon Suistimali: Birçok dijital servis, yeni kullanıcılara 7 veya 30 günlük ücretsiz deneme imkanı sunar. Tek kullanımlık adresler üzerinden art arda hesap açarak bu hakları suistimal etmek, hizmet sağlayıcılar için ciddi bir gelir kaybı ve altyapı yükü yaratır.
- Spam ve Bot Hesaplar: Sosyal medya ağları, forumlar ve yorum alanları, otomatik botların ve spam içerik üreticilerinin bir numaralı hedefidir. Sahte e-postalarla açılan yığınla hesap, platformun içerik kalitesini ve topluluk güvenliğini zedeler. Bu konuda daha fazla bilgi için sosyal medyada geçici e-posta kullanımının risklerini inceleyebilirsiniz.
- Dolandırıcılık ve Güvenlik Tehditleri: Finans, e-ticaret veya hassas veri barındıran platformlar, kimliği doğrulanamayan kullanıcıların işlem yapmasını istemez. Çalıntı kart denemeleri, dolandırıcılık girişimleri veya şüpheli hareketler genellikle iz bırakmayan adresler üzerinden yürütülmeye çalışılır.
- E-posta İletim İtibarı (Deliverability): Bir şirketin gönderdiği e-postaların gelen kutusuna düşmesi, gönderici alan adının itibarına bağlıdır. Kullanıcısı artık var olmayan geçici adreslere sürekli doğrulama e-postası veya bülten göndermek, iletilemeyen e-posta (bounce) oranını fırlar ve şirketin sunucularının spam listelerine girmesine yol açar.
- Yasal Sorumluluklar ve KVKK: Türkiye'de 6698 sayılı Kişisel Verilerin Korunması Kanunu (KVKK) ve benzeri küresel veri koruma standartları gereği, platformlar kullanıcı verilerini belirli güvenlik çerçevelerinde işlemek ve gerektiğinde kimlik doğrulama süreçlerini işletebilmekle yükümlüdür.
Siteler Tek Kullanımlık E-postaları Nasıl Anlar? 5 Temel Tespit Yöntemi
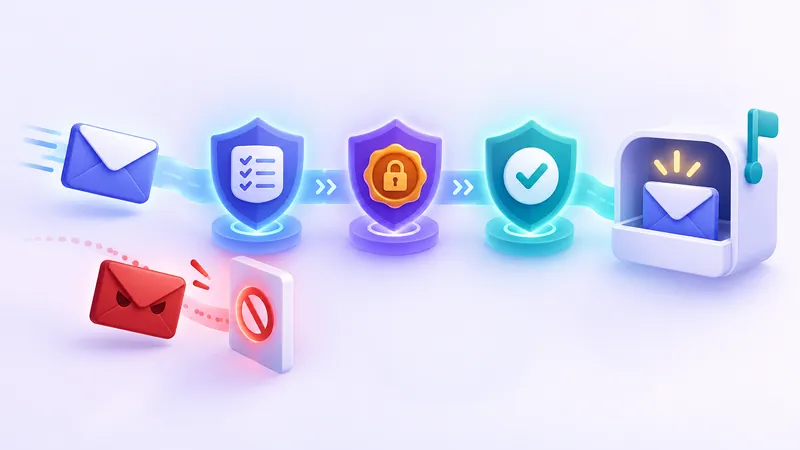
Bir e-posta adresinin geçici servislere ait olup olmadığını anlamak için kullanılan teknikler oldukça çeşitlidir. Basit bir metin eşleşmesinden gelişmiş yapay zeka destekli itibar puanlamalarına kadar uzanan bu yöntemler genellikle katmanlı olarak uygulanır.
1. Merkezi Alan Adı Kara Listeleri (Domain Blocklists)
En basit ve en yaygın yöntem, bilinen geçici e-posta alan adlarının tutulduğu veritabanlarıdır. Açık kaynaklı topluluk projeleri veya ticari güvenlik şirketleri, her gün internette türeyen yeni geçici servisleri tarayarak devasa listeler oluşturur. Kullanıcı forma bir adres girdiğinde (örneğin kullanici@domain.com), sistem veritabanındaki kara listeyi kontrol eder; alan adı listede varsa anında "Bu e-posta sağlayıcısına izin verilmiyor" uyarısı çıkar.
2. MX (Mail Exchange) Kayıtlarının Sorgulanması
Bazı geçici e-posta servisleri, ana alan adlarını sürekli değiştirerek kara listelerden kaçmaya çalışır. Ancak bunu yapsalar bile, gelen e-postaları yönlendirdikleri posta sunucularının DNS ve MX kayıtları çoğu zaman aynı kalır. Zeki doğrulama sistemleri, adresin uzantısına bakmakla kalmaz; o alan adının MX kayıtlarını arka planda sorgular. Eğer MX sunucusu bilinen bir geçici servis altyapısını işaret ediyorsa, adres yine engellenir.
3. Gerçek Zamanlı SMTP Simülasyonu
Gelişmiş güvenlik duvarları, e-posta adresinin gerçekten var olup olmadığını test etmek için karşı sunucuya milisaniyeler süren sahte bir bağlantı açar (SMTP Handshake). Sistem karşı sunucuya "Bu kullanıcıya e-posta göndermek istiyorum, kabul ediyor musun?" dercesine bir komut yollar, sunucudan yanıtı alır ve e-postayı fiilen göndermeden bağlantıyı kapatır. Bu sırada karşı sunucunun verdiği yanıt süreleri, yanıt kodları ve sunucu başlıkları analiz edilerek servisin türü belirlenebilir.
4. İtibar Puanlama API'leri
Büyük şirketler, e-posta doğrulaması için uzmanlaşmış üçüncü taraf siber güvenlik servislerini (Fraud Prevention API) kullanır. Bu servisler yalnızca e-posta adresine bakmaz; alan adının ne zaman tescil edildiğini (yeni açılan alan adları şüpheli kabul edilir), DNS yapılandırmasını, spam raporlarındaki geçmişini ve alan adının genel web trafiğini puanlar. Düşük güvenilirlik puanına sahip adresler otomatik olarak filtrelenir.
5. Tarayıcı Parmak İzi ve Davranışsal Analiz
Bazen tespit, e-postanın kendisinden önce kullanıcının davranışlarından başlar. Kayıt formuna girilen hız, farenin hareketleri, kullanıcının IP adresi, VPN veya Tor ağı kullanıp kullanmadığı gibi tarayıcı parmak izi (fingerprinting) verileri toplanır. Kullanıcının şüpheli bir ağdan bağlandığı ve aynı anda şüpheli bir e-posta girdiği tespit edilirse işlem derhal durdurulur.
Tespit Yöntemlerinin Karşılaştırması
Aşağıdaki tablo, web sitelerinin kullandığı temel tespit tekniklerinin nasıl çalıştığını ve hız/doğruluk oranlarını özetlemektedir:
| Tespit Yöntemi | Nasıl Çalışır? | Tepki Hızı | Doğruluk Oranı |
|---|---|---|---|
| Alan Adı Kara Listesi | Bilinen geçici alan adı veritabanlarıyla eşleştirme yapar. | Anında (Milisaniye) | Yüksek (Ancak yeni alan adlarını kaçırabilir) |
| MX Kayıt Analizi | Alan adının bağlı olduğu posta sunucusu altyapısını denetler. | Çok Hızlı (1-2 sn) | Çok Yüksek (Türev alan adlarını yakalar) |
| SMTP Testi | Posta sunucusuna sanal bir bağlantı açarak yanıt kodunu okur. | Orta (2-5 sn) | Yüksek (Gelen kutusunun aktifliğini doğrular) |
| Risk Puanlama API'si | Alan adı yaşı, spam geçmişi ve DNS ayarlarını puanlar. | Hızlı (1-3 sn) | Mükemmel (Gelişmiş yapay zeka desteği) |
| Davranışsal / IP Analizi | Kullanıcının ağ türünü, VPN durumunu ve form doldurma hızını izler. | Anında | Durumsal (Yalnızca e-postayı değil, niyeti ölçer) |
Doğrudan Reddetme ve Sessizce Yutma: Onay Kodu Neden Gelmez?
Bir web sitesi geçici e-postanızı tespit ettiğinde iki farklı tepki verebilir. İlki, en dürüst olanı yani doğrudan reddetme (hard block) yöntemidir. Kayıt butonuna bastığınız anda ekranınızda "Lütfen geçerli bir kurumsal veya kişisel e-posta girin" şeklinde açık bir hata mesajı belirir. Bu durumda sistem adresi açıkça reddettiğini bildirir.
İkinci yöntem ise kullanıcıyı en çok yanıltan sessizce yutma (silent drop) yöntemidir. Web sitesi kayıt işlemini başarıyla tamamlanmış gibi gösterir; ekranda "Doğrulama bağlantısı e-posta adresinize gönderildi" mesajı çıkar. Ancak arka planda sistem, geçici adresi tespit ettiği için e-postayı hiçbir zaman göndermez veya giden sunucu kuyruğunda sessizce imha eder. Bazen de e-posta gönderilir fakat geçici servisin gelen kutusu güvenlik gerekçesiyle iletiyi kabul etmez.
Kayıt olduğunuz siteden dakikalar geçmesine rağmen herhangi bir aktivasyon postası alamıyorsanız, adresiniz sessizce yutulmuş olabilir. Bu senaryoların diğer teknik detayları için onay kodunun gelmemesinin yaygın nedenleri rehberimize göz atabilirsiniz.
Tespiti Atlatmaya Çalışmak Neden Kötü Bir Fikirdir?
İnternette bazı kullanıcılar, alan adını gizleme yöntemleri arayarak veya tespit edilmeyen servisler kovalayarak bu sistemleri atlatmaya çalışır. Ancak bu çaba çoğu zaman zaman kaybıdır ve riskler barındırır.
Birincisi, sistemleri atlatarak kayıt olsanız bile, platformların periyodik temizlik algoritmaları vardır. Bugün tespit edilemeyen yeni bir alan adı, birkaç hafta sonra kara listelere girdiğinde o alan adına bağlı tüm hesaplar sorgusuz sualsiz kapatılır. Bu durum, içinde emeğinizin, satın alımlarınızın veya verilerinizin bulunduğu hesapların kalıcı olarak kilitlenmesi demektir.
İkincisi, kullanım koşullarını (ToS) kasten ihlal etmek, ilgili platform tarafından IP adresinizin veya cihazınızın tamamen engellenmesine neden olabilir. Geçici e-posta servislerinin temel felsefesi dürüst bir gizlilik kalkanı sunmaktır; sistemleri kandırarak suistimal etmek değildir. Adil kullanım prensipleri ve yasal sınırlar hakkında ayrıntılı bilgi edinmek isterseniz geçici e-postanın güvenliği ve yasallığı makalemizi okuyabilirsiniz.
Bir Site Geçici Maili Engellediğinde Ne Yapmalısınız?
Eğer bir web platformu tek kullanımlık adresinizi engelliyorsa, bu onların tercihidir ve karara saygı duymak gerekir. Böyle durumlarda gizliliğinizi sıfıra indirmeden kullanabileceğiniz meşru ve güvenli alternatifler mevcuttur:
- İkincil Bir Kişisel E-posta Açın: Ana e-posta adresinizi yalnızca bankacılık, kamu hizmetleri ve önemli işleriniz için saklayın. Forumlar, bültenler ve test etmek istediğiniz servisler için büyük sağlayıcılardan (Gmail, Outlook vb.) ikinci bir "çöp kutusu" e-posta adresi edinin.
- E-posta Takma Adları (Aliases) Kullanın: iCloud'un "E-postamı Gizle" (Hide My Email) özelliği veya bağımsız e-posta yönlendirme servisleri, ana kutunuza bağlı rastgele takma adlar üretir. Bu adresler standart bir e-posta gibi göründüğü için engellenmez, ancak istediğiniz an yönlendirmeyi kapatarak spam akışını kesebilirsiniz. Konunun ayrıntılarını e-posta takma adları rehberimizde bulabilirsiniz.
- Plus Addressing Yöntemini Deneyin: Birçok sağlayıcı, e-posta kullanıcı adınızın sonuna "+" işareti koyarak yeni varyasyonlar türetmenize olanak tanır (örneğin: adiniz+deneme@gmail.com). Bu yöntem spam'in nereden geldiğini görmenize ve filtre kurmanıza yarar.
FakeEmail.net gibi geçici mail servisleri; kayıt gerektirmeyen, şifresiz, tek tıkla gelen kutusu oluşturan ve kimlik bilgisi talep etmeyen harika gizlilik araçlarıdır. Bir dosyayı indirmek, genel bir içeriğe göz atmak veya tek seferlik bir duyuruyu okumak için biçilmiş kaftandır. Ancak bir site bu alan adlarını engelleme kararı aldıysa, sistemi zorlamak yerine kendi kontrolünüzdeki bir ikincil adresi veya e-posta takma adını kullanmak her zaman en sağlıklı yoldur.
Sıkça sorulan sorular
Siteler geçici e-postaları engellemek için yasal bir hakka sahip mi?
Evet, web siteleri kendi hizmet şartlarını belirleme özgürlüğüne sahiptir. Platform güvenliğini korumak, sahtekarlığı engellemek ve sunucu kalitesini sürdürmek amacıyla belirli alan adlarından gelen kayıtları reddetme hakları saklıdır.
Kayıt olurken geçici mail kullandığım için hesabım sonradan silinebilir mi?
Kesinlikle evet. Güvenlik filtreleri başlangıçta yeni bir alan adını gözden kaçırsa bile, o alan adı ilerleyen günlerde kara listelere eklendiğinde sistem geriye dönük tarama yaparak kayıtlı hesabı askıya alabilir veya kalıcı olarak kapatabilir.
Geçici e-posta kullandığımda sitemin IP adresimi görmesini engelleyebilir miyim?
Hayır. Geçici bir e-posta adresi yalnızca e-posta kutunuzun gizliliğini korur. Bir web sitesini ziyaret ettiğinizde IP adresiniz, cihaz bilgileriniz ve tarayıcı verileriniz standart şekilde siteye iletilmeye devam eder.
E-posta takma adı (alias) ile geçici e-posta arasındaki fark nedir?
E-posta takma adı, iletileri gerçek gelen kutunuza yönlendiren kalıcı bir adrestir ve standart bir e-posta gibi göründüğü için sitelerce engellenmez. Geçici e-posta ise web üzerinde oturum bazlı çalışan, genellikle yanıt verilemeyen ve bir süre sonra kaybolan bağımsız bir kutudur.
Hemen tek kullanımlık bir adrese mi ihtiyacınız var? Kayıt olmadan, tek tıkla ücretsiz alın.
Geçici e-posta al