वेबसाइट्स आपका ईमेल क्यों मांगती हैं और इसका क्या करती हैं?
इस पेज पर
- वेबसाइट्स द्वारा ईमेल मांगने के 5 मुख्य कारण
- 'Submit' दबाने के बाद बैकएंड में क्या होता है?
- वास्तविक ईमेल, एलियास या अस्थायी ईमेल: कब किसका उपयोग करें?
- डेटा सुरक्षा से जुड़े आपके कानूनी अधिकार
- अस्थायी ईमेल (Temp Mail) से प्राइवेसी कैसे सुरक्षित रखें?
- इनबॉक्स को व्यवस्थित और सुरक्षित रखने की व्यावहारिक आदतें
- निष्कर्ष
वेबसाइट्स आपका ईमेल मुख्य रूप से आपको एक विशिष्ट डिजिटल पहचान देने, सीधे विज्ञापन भेजने और इंटरनेट पर आपकी गतिविधियों को ट्रैक करने के लिए मांगती हैं। ईमेल आईडी केवल संपर्क का माध्यम नहीं है, बल्कि डिजिटल दुनिया में यह आपके आधार कार्ड या पासपोर्ट की तरह एक स्थायी पहचानकर्ता बन चुका है। गैर-जरूरी जगहों पर वास्तविक पता देने के बजाय FakeEmail.net जैसी Temp Mail सेवा का उपयोग करके आप अपने प्राथमिक इनबॉक्स को स्पैम और डेटा ट्रैकिंग से बचा सकते हैं।
वेबसाइट्स द्वारा ईमेल मांगने के 5 मुख्य कारण
जब भी आप किसी वेब पेज पर जाते हैं, चाहे वह कोई ब्लॉग हो, ई-कॉमर्स स्टोर हो या कोई टूल, सबसे पहले आपसे ईमेल मांगा जाता है। इसके पीछे कंपनियों के कुछ ठोस तकनीकी और व्यावसायिक उद्देश्य होते हैं:
- अकाउंट आइडेंटिटी और सुरक्षा: ईमेल आपके खाते की मुख्य पहचान होती है। पासवर्ड रीसेट लिंक, लॉगिन सत्यापन (OTP) और सुरक्षा अलर्ट सीधे आपके इनबॉक्स में भेजे जाते हैं।
- डायरेक्ट मार्केटिंग और रिटेंशन: सोशल मीडिया एल्गोरिदम के विपरीत, ईमेल कंपनी को सीधे आपके इनबॉक्स तक बिना किसी रुकावट के पहुंचने की सुविधा देता है। न्यूजलेटर, प्रमोशनल ऑफर्स और डिस्काउंट कूपन भेजकर वे आपको दोबारा अपनी साइट पर लाते हैं।
- लीड मैग्नेट (Lead Magnets): कई बार मुफ्त ई-बुक, रिसर्च पेपर, या सॉफ्टवेयर टूल देने के बदले ईमेल मांगा जाता है। इसे मार्केटिंग की भाषा में 'लीड जनरेशन' कहते हैं। यदि आप ऐसी फाइलों के लिए अपना निजी पता नहीं देना चाहते, तो आप ई-बुक्स डाउनलोड करते समय फॉलो-अप स्पैम से बचने के तरीके अपना सकते हैं।
- क्रॉस-प्लेटफॉर्म ट्रैकिंग: विज्ञापन नेटवर्क (जैसे Google और Meta) विभिन्न वेबसाइटों पर आपकी गतिविधियों को जोड़ने के लिए हैश किए गए (hashed) ईमेल पतों का उपयोग करते हैं। इससे उन्हें आपकी रुचियों का सटीक अंदाजा लगाने में मदद मिलती है।
- डेटा मोनेटाइजेशन और रीसेलिंग: कुछ कम विश्वसनीय प्लेटफॉर्म उपयोगकर्ताओं के ईमेल पते इकट्ठा करते हैं और उन्हें डेटा ब्रोकर्स या थर्ड-पार्टी प्रमोटर्स को बेच देते हैं।
'Submit' दबाने के बाद बैकएंड में क्या होता है?
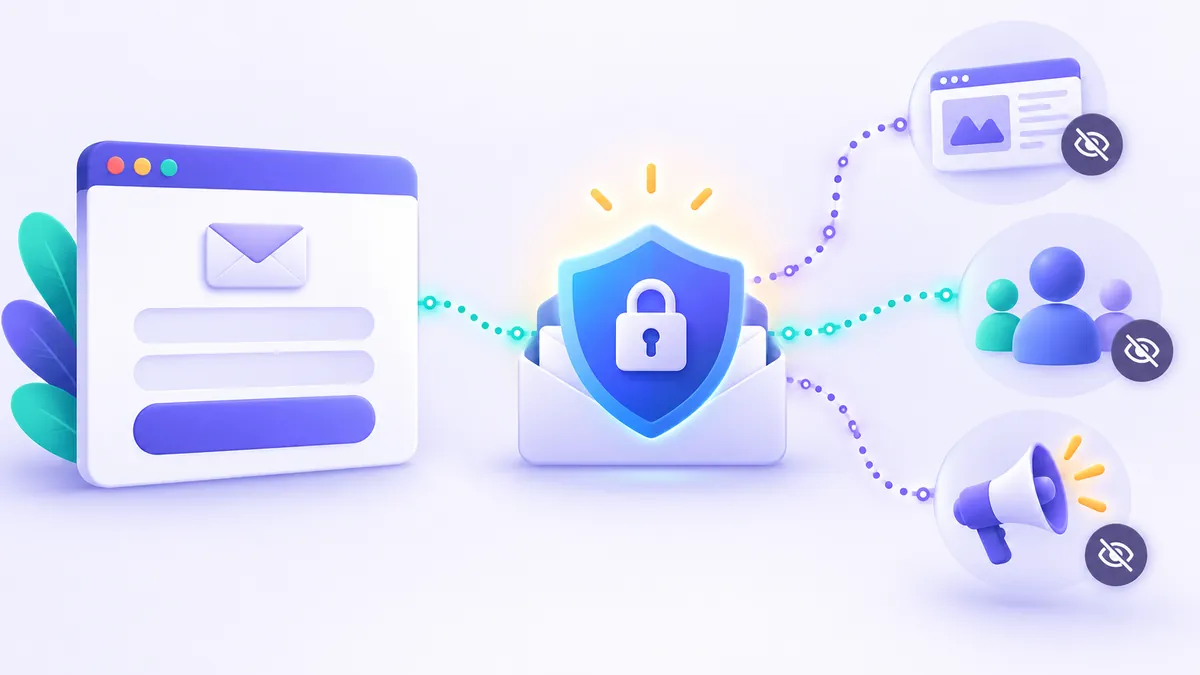
जब आप किसी फॉर्म में अपना ईमेल दर्ज करके 'सबमिट' पर क्लिक करते हैं, तो डेटा केवल एक साधारण डेटाबेस में स्टोर नहीं होता। आधुनिक वेब आर्किटेक्चर में इसके पीछे कई जटिल प्रक्रियाएं शुरू हो जाती हैं:
1. डेटा एनरिचमेंट (Data Enrichment)
बड़ी कंपनियां आपके ईमेल को CRM (Customer Relationship Management) टूल्स में डालते ही थर्ड-पार्टी डेटाबेस से जोड़ती हैं। यदि आपका ईमेल सार्वजनिक रूप से लिंक्डइन, सोशल मीडिया या अन्य साइटों पर मौजूद है, तो सिस्टम स्वतः ही आपका नाम, शहर, कंपनी और पद जैसी जानकारियां निकाल लेता है। इसे 'डेटा एनरिचमेंट' कहा जाता है।
2. ट्रैकिंग पिक्सल और व्यवहार विश्लेषण
वेबसाइट द्वारा भेजे जाने वाले स्वागत ईमेल (Welcome Email) में अदृश्य ट्रैकिंग पिक्सल शामिल हो सकते हैं। जब आप वह संदेश खोलते हैं, तो प्रेषक को पता चल जाता है कि ईमेल कब खोला गया, किस डिवाइस से खोला गया और आपका अनुमानित IP एड्रेस क्या था।
सावधानी: एक बार जब आपका ईमेल कई मार्केटिंग सूचियों में चला जाता है, तो उसे पूरी तरह से हटाना बेहद कठिन हो जाता है। किसी अविश्वसनीय प्लेटफॉर्म पर अपना वास्तविक ईमेल दर्ज करने से पहले दो बार सोचें।
वास्तविक ईमेल, एलियास या अस्थायी ईमेल: कब किसका उपयोग करें?
इंटरनेट पर हर जगह अपना असली पर्सनल ईमेल देना अपनी निजता को खतरे में डालना है। आपको कार्य की प्रकृति के अनुसार सही विकल्प चुनना चाहिए:
| ईमेल का प्रकार | सुरक्षा और नियंत्रण | सर्वोत्तम उपयोग | जोखिम |
|---|---|---|---|
| वास्तविक ईमेल (Primary Email) | पूर्ण व्यक्तिगत नियंत्रण, 2FA समर्थित | बैंकिंग, सरकारी सेवाएं, मुख्य काम, नजदीकी संपर्क | डेटा ब्रीच होने पर पहचान चोरी और अत्यधिक स्पैम का खतरा |
| ईमेल एलियास (Email Alias) | मध्यम नियंत्रण, मुख्य इनबॉक्स पर रीडायरेक्ट | ऑनलाइन शॉपिंग, सब्सक्रिप्शन, विश्वसनीय फोरम | यदि मुख्य प्रदाता ब्लॉक हो जाए तो सभी एलियास प्रभावित होते हैं |
| अस्थायी ईमेल (Temp Mail) | शून्य व्यक्तिगत डेटा, स्वतः समाप्त | मुफ्त डाउनलोड, अज्ञात ऐप्स की टेस्टिंग, वन-टाइम वेरिफिकेशन | संवेदनशील खातों या लंबे समय के रिकवरी के लिए अनुपयुक्त |
यदि आप किसी नए ऐप को केवल परखना चाहते हैं, तो अपना मुख्य ईमेल दांव पर लगाने के बजाय बिना असली ईमेल दिए नए ऐप्स टेस्ट करने की विधि अपनाना समझदारी है।
डेटा सुरक्षा से जुड़े आपके कानूनी अधिकार
वैश्विक स्तर पर उपयोगकर्ताओं की डिजिटल गोपनीयता को सुरक्षित करने के लिए कई कड़े कानून लागू किए गए हैं। इनमें यूरोप का जनरल डेटा प्रोटेक्शन रेगुलेशन (GDPR), अमेरिका का CCPA और भारत का डिजिटल पर्सनल डेटा प्रोटेक्शन एक्ट (DPDP Act 2023) शामिल हैं।
इन कानूनों के तहत आपके मुख्य अधिकार:
- सहमति का अधिकार (Right to Consent): कंपनियां बिना आपकी स्पष्ट अनुमति के आपका डेटा एकत्र नहीं कर सकतीं। फॉर्म में पहले से टिक किए गए चेकबॉक्स कानूनी रूप से मान्य नहीं होते।
- डेटा डिलीट करने का अधिकार (Right to Erasure): आप किसी भी सेवा प्रदाता से अनुरोध कर सकते हैं कि वे उनके सर्वर पर मौजूद आपकी ईमेल आईडी और उससे जुड़े रिकॉर्ड को हटा दें।
- अनसब्सक्राइब की सुविधा (Right to Opt-Out): हर वैध प्रमोशनल ईमेल के नीचे एक 'Unsubscribe' लिंक होना अनिवार्य है। यदि कोई कंपनी इसका पालन नहीं करती, तो वह डेटा सुरक्षा नियमों का उल्लंघन करती है।
सुझाव: किसी अज्ञात या संदेहास्पद ईमेल में 'Unsubscribe' लिंक पर क्लिक करने से बचें, क्योंकि कई बार स्कैमर्स इसका उपयोग यह जांचने के लिए करते हैं कि आपका ईमेल सक्रिय है या नहीं। ऐसे मामलों में संदेश को सीधे स्पैम मार्क करें।
अस्थायी ईमेल (Temp Mail) से प्राइवेसी कैसे सुरक्षित रखें?
इंटरनेट की हर वेबसाइट कानूनी नियमों का ईमानदारी से पालन नहीं करती। कई छोटे ब्लॉग, टूल्स और अनवेरिफाइड सेवाएं उपयोगकर्ता के डेटा को सुरक्षित रखने के लिए पर्याप्त सुरक्षा इंतजाम नहीं करतीं। यदि ऐसी किसी साइट पर डेटा ब्रीच होता है, तो आपका प्राथमिक ईमेल आईडी डार्क वेब पर पहुंच सकता है।
यहीं पर अस्थायी ईमेल (डिस्पोजेबल ईमेल) काम आता है। जब आपको किसी मंच पर केवल एक बार कोड प्राप्त करना हो या कोई फाइल डाउनलोड करनी हो, तो FakeEmail.net जैसी सेवा का उपयोग करें। यहां आपको बिना किसी पंजीकरण, पासवर्ड या व्यक्तिगत जानकारी के तुरंत एक इनबॉक्स मिल जाता है। संदेश पढ़ने के बाद आप उस पते को हटा सकते हैं, जिससे आपका मुख्य इनबॉक्स पूरी तरह साफ रहता है। अपनी ऑनलाइन पहचान छिपाने के अन्य तरीकों के बारे में आप डिस्पोजेबल ईमेल से प्राइवेसी सुरक्षित रखने की गाइड में विस्तार से पढ़ सकते हैं।
इनबॉक्स को व्यवस्थित और सुरक्षित रखने की व्यावहारिक आदतें
अपने डिजिटल जीवन को तनावमुक्त और स्पैम-रहित रखने के लिए इन नियमों को अपनी दिनचर्या का हिस्सा बनाएं:
- ईमेल का वर्गीकरण करें: कम से कम दो स्थायी ईमेल पते रखें—एक केवल बैंक, आधार और आधिकारिक कार्यों के लिए, और दूसरा सामान्य सोशल मीडिया या ऑनलाइन शॉपिंग के लिए।
- शंकास्पद वेबसाइटों पर Temp Mail अपनाएं: किसी फोरम पर टिप्पणी करने, सार्वजनिक वाई-फाई में लॉगिन करने या कोई सामान्य फाइल डाउनलोड करने के लिए कभी भी पर्सनल आईडी न दें।
- समय-समय पर अनसब्सक्राइब करें: सप्ताह में एक बार अपने इनबॉक्स की समीक्षा करें और उन न्यूजलेटर्स से खुद को अलग करें जिन्हें आप पिछले एक महीने से नहीं पढ़ रहे हैं।
- मजबूत प्रमाणीकरण (2FA) चालू रखें: अपने मुख्य ईमेल पर हमेशा ऐप-आधारित टू-फैक्टर ऑथेंटिकेशन सक्षम रखें ताकि पासवर्ड लीक होने पर भी कोई अनधिकृत व्यक्ति आपके खाते तक न पहुंच सके।
निष्कर्ष
कंपनियां जब भी आपका ईमेल मांगती हैं, तो उनका उद्देश्य केवल बातचीत शुरू करना नहीं, बल्कि आपके डिजिटल व्यवहार का डेटा जुटाना होता है। आपका ईमेल आपकी ऑनलाइन पहचान की कुंजी है। यह निर्णय पूरी तरह आपके हाथ में है कि आप किसे अपना स्थायी पता सौंपते हैं और कहां एक त्वरित, अस्थायी विकल्प चुनकर सुरक्षित निकल जाते हैं। जागरूक रहें और अपनी डिजिटल प्राइवेसी का नियंत्रण अपने पास रखें।
अक्सर पूछे जाने वाले सवाल
क्या वेबसाइट्स द्वारा मेरा ईमेल मांगना हमेशा खतरनाक होता है?
नहीं, बैंक, सरकारी पोर्टल और प्रतिष्ठित ई-कॉमर्स साइट्स पर खाता सुरक्षा और ऑर्डर ट्रैकिंग के लिए ईमेल आवश्यक होता है। खतरा तब होता है जब अज्ञात और गैर-जरूरी साइट्स डेटा इकट्ठा करने के उद्देश्य से आपका ईमेल मांगती हैं।
ईमेल हैश (Email Hashing) क्या होता है?
ईमेल हैशिंग एक गणितीय प्रक्रिया है जो आपके ईमेल पते को अक्षरों और संख्याओं के एक विशिष्ट कोड (जैसे SHA-256) में बदल देती है। विज्ञापन कंपनियां आपकी वास्तविक ईमेल आईडी देखे बिना भी विभिन्न वेबसाइटों पर आपको ट्रैक करने के लिए इस कोड का उपयोग करती हैं।
क्या किसी को मेरा ईमेल पता जानने से मेरा अकाउंट हैक हो सकता है?
केवल ईमेल पता जानने से खाता हैक नहीं होता, लेकिन यह हैकर्स को फ़िशिंग ईमेल भेजने और क्रेडेंशियल स्टफिंग हमलों का प्रयास करने का प्रारंभिक बिंदु जरूर प्रदान करता है। मजबूत पासवर्ड और 2FA से इसे रोका जा सकता है।
अस्थायी ईमेल का उपयोग कब नहीं करना चाहिए?
बैंकिंग, कॉलेज प्रवेश, सरकारी सेवाओं, निवेश खातों या उन सेवाओं पर Temp Mail का उपयोग कभी न करें जहां आपको भविष्य में पासवर्ड रीसेट या महत्वपूर्ण सूचनाएं प्राप्त करने की आवश्यकता हो।
यदि किसी कंपनी ने मेरा ईमेल बेच दिया है तो क्या मैं कानूनी कार्रवाई कर सकता हूं?
यदि उस कंपनी पर GDPR या भारत का DPDP कानून लागू होता है और उन्होंने आपकी स्पष्ट सहमति के बिना डेटा साझा किया है, तो आप डेटा संरक्षण प्राधिकरण या उपभोक्ता फोरम में शिकायत दर्ज करा सकते हैं।
तुरंत disposable ईमेल चाहिए? बिना साइन-अप, बस एक क्लिक में मुफ़्त पाएं।
Temp email पाएं